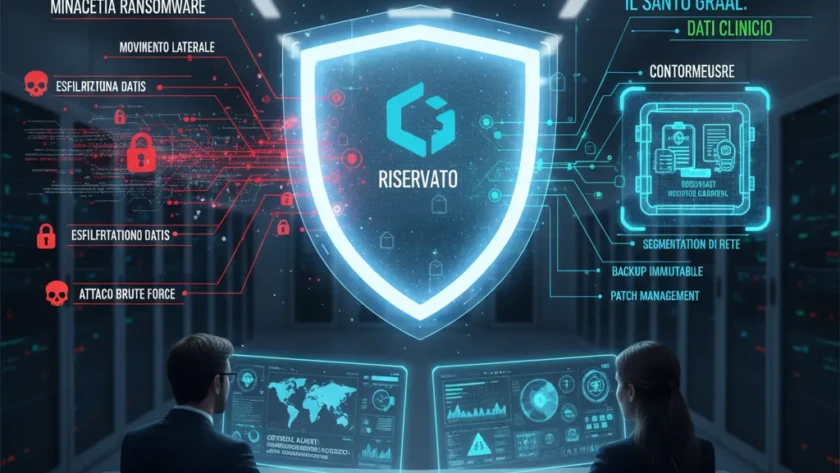
Come proteggere i dati clinici da attacchi ransomware: strategie di difesa attiva
Per un'azienda sanitaria, il ransomware rappresenta la minaccia più devastante. A differenza di altri settori, qui il blocco dei sistemi non si traduce solo in perdite economiche, ma nell'impossibilità di accedere a cartelle cliniche, referti radiologici e piani terapeutici. Proteggere i dati clinici…
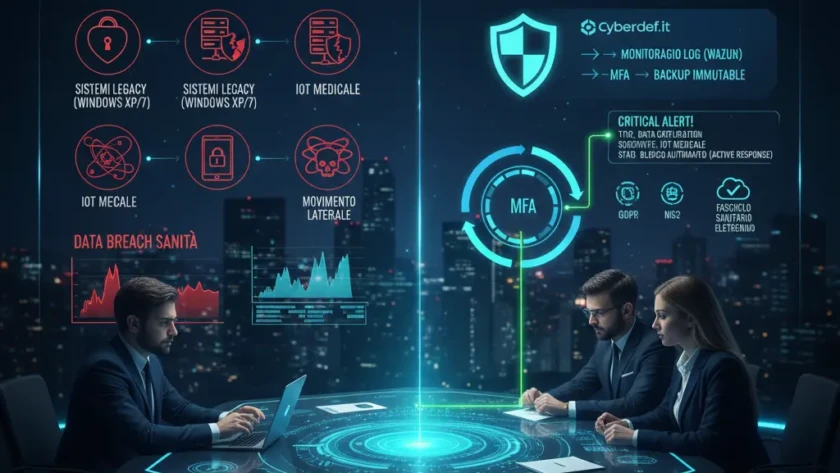
Cybersecurity in ambito sanitario: tra obblighi normativi e best practice operative
Il settore sanitario è oggi il principale bersaglio del cybercrime globale. La combinazione tra l'estrema sensibilità dei dati trattati e la necessità di garantire servizi attivi 24/7 rende ospedali, cliniche e laboratori vulnerabili a ricatti informatici e data breach. Proteggere queste infrastrutture non è…
Analisi dei log post-incidente: guida metodologica per non perdere le tracce
Quando scatta l'allarme di un sospetto incidente informatico, la tentazione immediata è quella di agire d'impulso: riavviare i server, formattare le macchine o cambiare le password. Tuttavia, senza un'adeguata analisi dei log, queste azioni rischiano di cancellare per sempre le prove necessarie per capire…
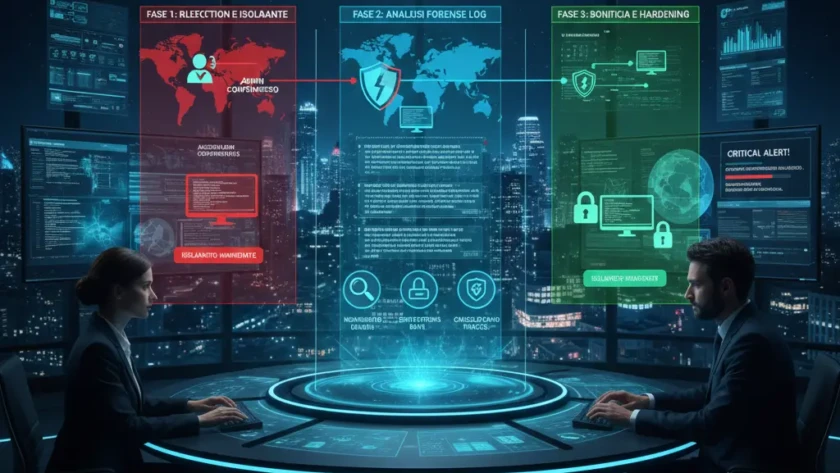
Account amministratore compromesso: protocollo d'emergenza e azioni immediate
La compromissione di un account con privilegi amministrativi è lo scenario peggiore per qualsiasi responsabile IT. In quel preciso istante, l'attaccante possiede le "chiavi del regno" e può creare nuovi utenti, disabilitare le difese o esfiltrare dati sensibili. La rapidità di esecuzione nei primi minuti determina la…
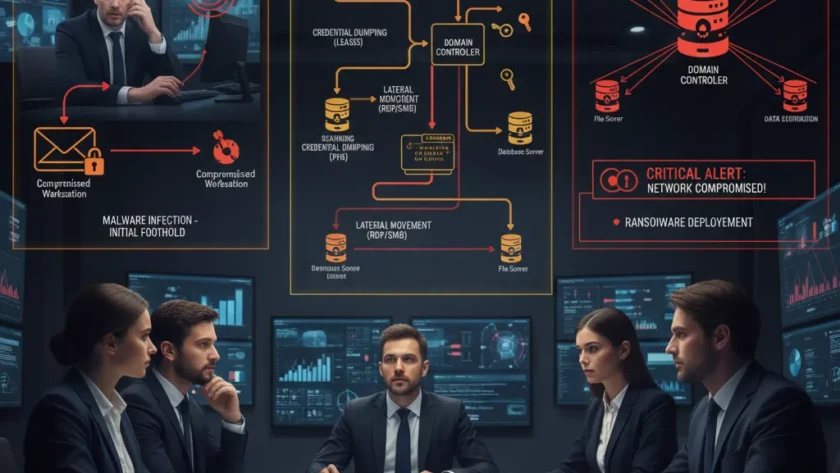
Movimento laterale in rete: cos'è e come fermare l'espansione degli hacker
Nella maggior parte dei casi, il punto di ingresso di un attacco informatico non coincide con l'obiettivo finale. Un hacker che riesce a infettare il PC di un dipendente tramite phishing non ha ancora vinto: ha solo ottenuto un punto d'appoggio. Per raggiungere i…
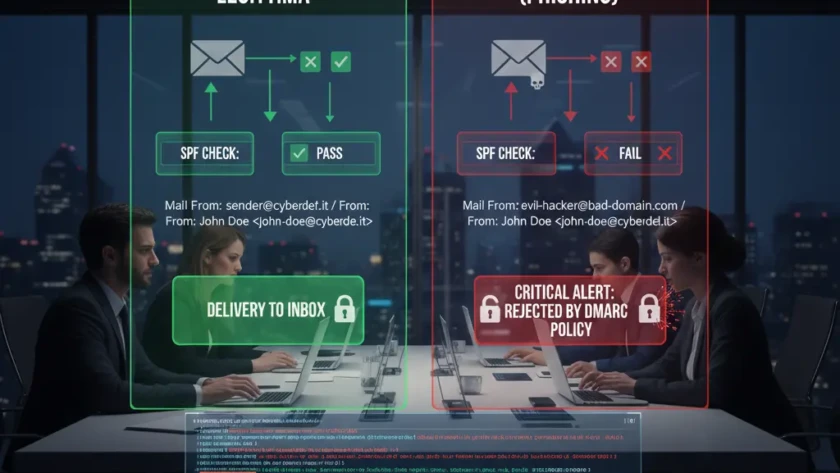
Email Spoofing: come smascherare i falsi mittenti analizzando i log
L'email spoofing è una delle tecniche più insidiose utilizzate nel phishing e nelle truffe BEC (Business Email Compromise). Consiste nel contraffare l'intestazione di un messaggio in modo che l'email sembri provenire da un mittente legittimo o interno all'azienda. Sebbene a colpo d'occhio possa sembrare autentica,…
Perché gli attacchi RDP sono ancora la via d'accesso preferita dagli hacker?
Nonostante l'evoluzione delle tecnologie di sicurezza, il protocollo Remote Desktop Protocol (RDP) rimane costantemente in cima alla lista dei vettori d'attacco più utilizzati dai gruppi cybercriminali. Per una PMI o una grande azienda, lasciare una porta RDP aperta verso internet equivale a lasciare…
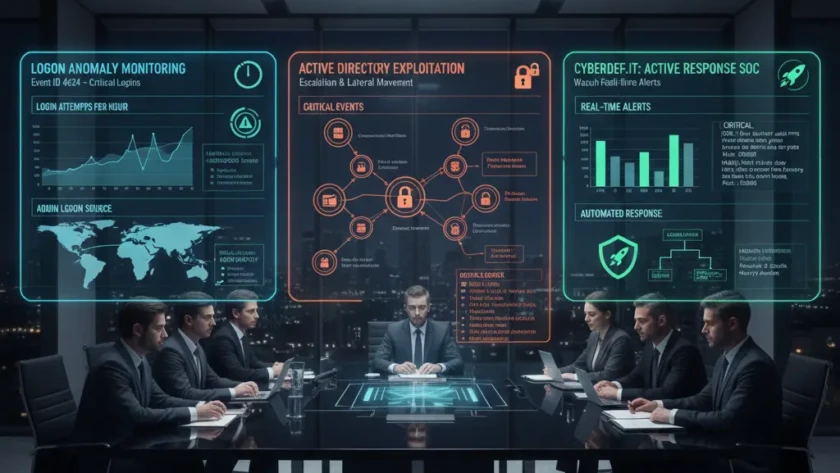
Accesso non autorizzato al Domain Controller: i segnali critici da monitorare
Il Domain Controller (DC) rappresenta il cuore pulsante di una rete basata su Active Directory. Per un attaccante, ottenere l'accesso a questo server significa ottenere il controllo totale sull'intera infrastruttura aziendale. Spesso, le intrusioni non vengono rilevate immediatamente perché i segnali vengono confusi con…
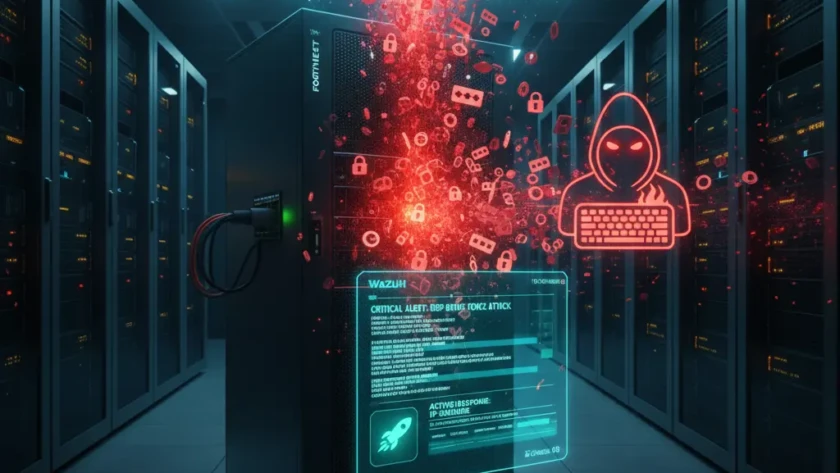
Simulazione attacco Brute Force su firewall aziendale: testare la resilienza del perimetro
Il perimetro aziendale è costantemente sotto assedio. Ogni giorno, migliaia di bot automatizzati scansionano la rete alla ricerca di servizi esposti (VPN, SSH, RDP) per tentare un accesso tramite brute force. Ma quanto è realmente efficace il tuo firewall nel rilevare e bloccare…
Data breach in sanità: analisi di un caso reale e lezioni per il futuro
Il settore sanitario è diventato il bersaglio preferito dei gruppi cybercriminali. Non si tratta di una casualità: la criticità dei dati trattati e la necessità assoluta di continuità operativa rendono le strutture ospedaliere e i centri diagnostici soggetti ideali per l'estorsione.…
Dal clic al blackout: come un attacco phishing può compromettere l'intera rete aziendale
Spesso si pensa che il phishing sia solo un fastidio minore o un tentativo maldestro di rubare una password. La realtà è molto più brutale: nel panorama cyber attuale, un singolo attacco di phishing è quasi sempre la testa di ponte per…
Caso reale: ransomware in una PMI italiana – Analisi di un disastro annunciato
Il lunedì mattina di una solida PMI metalmeccanica del Nord Italia è iniziato con uno schermo nero e una richiesta di riscatto in Bitcoin. Non è la trama di un film, ma un caso reale che ha visto l'azienda paralizzata per 14…