Accesso non autorizzato al Domain Controller: i segnali critici da monitorare
Il Domain Controller (DC) rappresenta il cuore pulsante di una rete basata su Active Directory. Per un attaccante, ottenere l’accesso a questo server significa ottenere il controllo totale sull’intera infrastruttura aziendale. Spesso, le intrusioni non vengono rilevate immediatamente perché i segnali vengono confusi con il normale traffico di rete o ignorati per mancanza di una strategia di monitoraggio specifica.
In questo articolo analizzeremo i principali indicatori di compromissione (IoC) che ogni team di sicurezza dovrebbe monitorare per identificare un accesso non autorizzato al Domain Controller.
1. Anomalie nei login amministrativi (Event ID 4624)
Il monitoraggio dei logon è la prima linea di difesa. Segnali d’allarme includono:
- Logon in orari insoliti: Accessi effettuati da account amministrativi durante la notte o nel fine settimana senza attività di manutenzione pianificata.
- Logon da workstation mai viste prima: Un amministratore di dominio solitamente accede da macchine specifiche (jump host). Un accesso proveniente da un PC dell’ufficio marketing è un segnale di allarme immediato.
2. Utilizzo di protocolli obsoleti o sospetti
Gli attaccanti utilizzano spesso tecniche come il Pass-the-Hash per muoversi lateralmente. Monitorare l’uso di protocolli di autenticazione deboli come NLMv1 o tentativi di connessione tramite PowerShell Remoting (WinRM) non autorizzati è fondamentale per intercettare i movimenti dell’hacker prima della cifratura dei dati.
3. Modifiche ai Gruppi di Sicurezza Privilegiati (Event ID 4728, 4732, 4756)
Uno dei primi obiettivi di un intruso è la persistenza. Questo avviene spesso aggiungendo un account sotto il proprio controllo ai gruppi Domain Admins, Enterprise Admins o Schema Admins. Ogni modifica a questi gruppi deve generare un alert istantaneo nel tuo SOC.
4. Pulizia dei log di sistema (Event ID 1102)
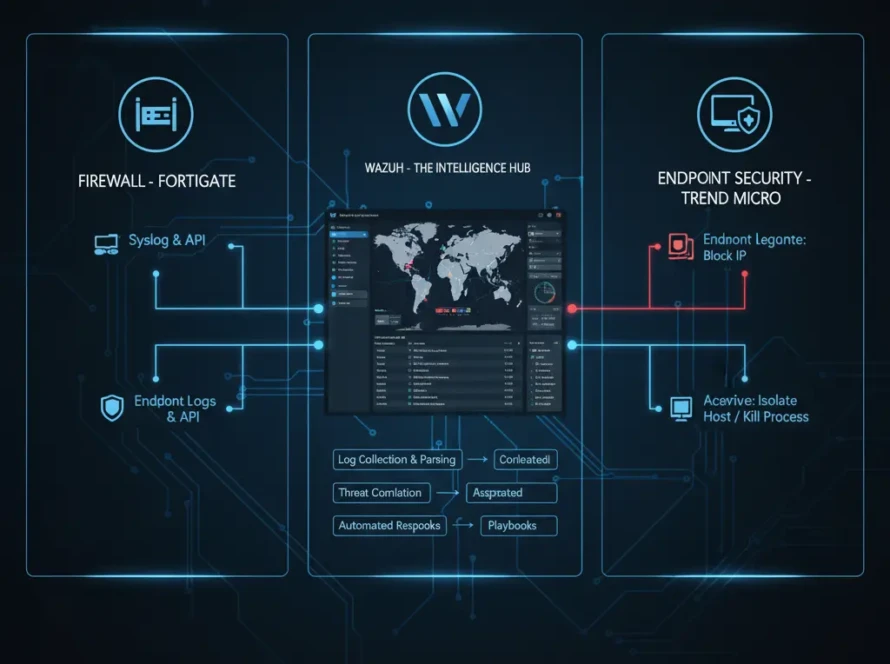
Un attaccante esperto cercherà di coprire le proprie tracce. L’evento che indica la cancellazione dell’Audit Log di Windows è uno dei segnali più gravi in assoluto. In un’infrastruttura sicura, i log devono essere inviati in tempo reale a un server esterno (SIEM come Wazuh) in modo che, anche se cancellati localmente sul DC, rimangano disponibili per l’analisi forense.
5. Dump del database NTDS.dit
L’obiettivo finale di molti attacchi è l’esfiltrazione del file NTDS.dit, che contiene tutti gli hash delle password del dominio. Segnali di attività legate a strumenti come vssadmin per creare shadow copy dei volumi o l’esecuzione di Mimikatz sul server sono indicatori di una compromissione in fase avanzata.
Conclusione: La reattività è tutto
Monitorare il Domain Controller non significa solo raccogliere dati, ma saper interpretare i segnali corretti. L’utilizzo di un sistema XDR come Wazuh, configurato con regole specifiche per Active Directory, permette di trasformare questi log in alert azionabili, bloccando l’attaccante prima che possa infliggere danni irreparabili.
Temi che il tuo Domain Controller non sia adeguatamente monitorato? Contatta Cyberdef.it per un audit completo della tua Active Directory e implementa oggi un sistema di monitoraggio professionale.