Cybersecurity in ambito sanitario: tra obblighi normativi e best practice operative
Il settore sanitario è oggi il principale bersaglio del cybercrime globale. La combinazione tra l’estrema sensibilità dei dati trattati e la necessità di garantire servizi attivi 24/7 rende ospedali, cliniche e laboratori vulnerabili a ricatti informatici e data breach. Proteggere queste infrastrutture non è più solo una sfida tecnica, ma una necessità strategica regolata da normative stringenti.
In questo articolo analizziamo il quadro normativo attuale e le soluzioni pratiche per blindare i dati dei pazienti.
Il quadro normativo: GDPR, NIS2 e Fascicolo Sanitario Elettronico
Le strutture sanitarie operano in un contesto legislativo complesso che impone standard di protezione elevatissimi:
- GDPR: Impone misure tecniche e organizzative adeguate per proteggere i dati personali e sensibili, prevedendo sanzioni severissime in caso di omessa custodia o mancata notifica di violazione.
- Direttiva NIS2: Classifica le organizzazioni sanitarie come “settori di alta criticità”, richiedendo l’adozione di rigorosi protocolli di gestione del rischio e obblighi di segnalazione degli incidenti ancora più rapidi.
- Cyber Resilienza: La digitalizzazione forzata, come quella del Fascicolo Sanitario Elettronico, richiede che ogni punto di accesso sia monitorato per prevenire esfiltrazioni massive di referti e storie cliniche.
Le sfide del settore: tra sistemi legacy e IoT medicale
Perché la sanità è così difficile da proteggere? Spesso le strutture utilizzano macchinari diagnostici (TAC, Risonanze) basati su sistemi operativi obsoleti che non possono essere aggiornati. Questi dispositivi IoT medicali diventano facili porte d’ingresso per i movimenti laterali dei malware.
Le Best Practice per una difesa efficace
- Segmentazione della rete: Isolare i dispositivi medici dalla rete amministrativa e da internet. Un’infezione nel reparto contabilità non deve mai raggiungere la sala operatoria.
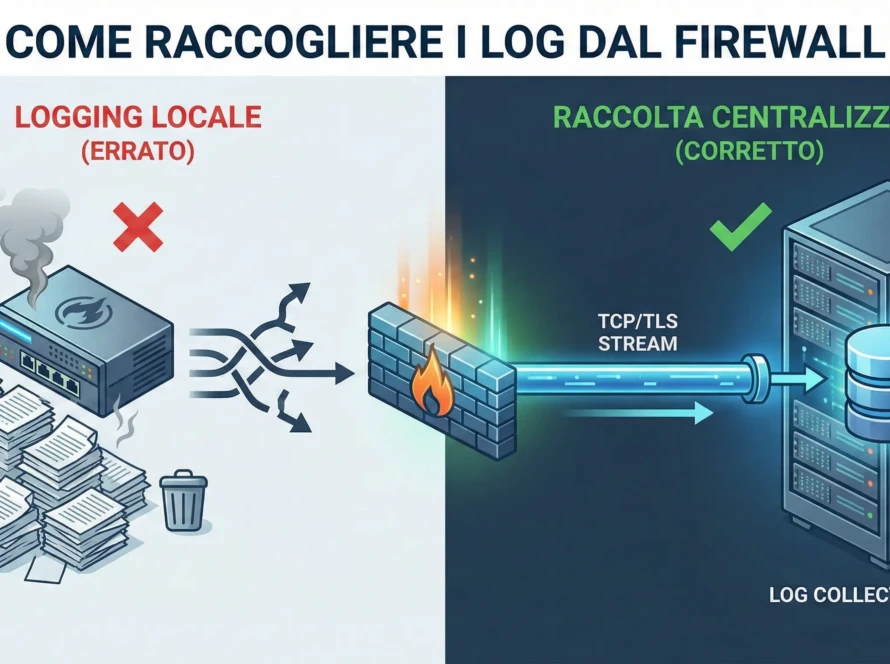
- Monitoraggio attivo dei Log (SOC): Implementare un sistema come Wazuh per centralizzare e analizzare i log di ogni dispositivo. Rilevare un accesso anomalo a un database di referti in tempo reale può fermare un data breach sul nascere.
- Multi-Factor Authentication (MFA): L’accesso ai sistemi clinici deve essere protetto da almeno due fattori di autenticazione per prevenire il furto di identità dei medici e del personale sanitario.
- Backup immutabili e cifrati: In caso di ransomware, avere backup non modificabili e scollegati dalla rete principale è l’unica garanzia per il ripristino veloce dei servizi minimi.
Il ruolo di Cyberdef.it nella sanità
Noi di Cyberdef.it supportiamo le strutture sanitarie attraverso un servizio di Managed SOC che monitora h24 ogni potenziale minaccia. Non ci limitiamo a installare software: analizziamo i flussi di dati, individuiamo le vulnerabilità dei sistemi legacy e interveniamo tempestivamente in caso di anomalie.
Conclusione
La cybersecurity in ambito sanitario non è un costo, ma una componente essenziale della qualità delle cure. Un ospedale sicuro è un ospedale che può continuare a salvare vite, anche sotto attacco informatico.
La tua struttura è pronta a rispondere alle sfide della Direttiva NIS2? Contatta gli esperti di Cyberdef.it per un check-up completo della tua postura di sicurezza e proteggi il futuro dei tuoi pazienti.