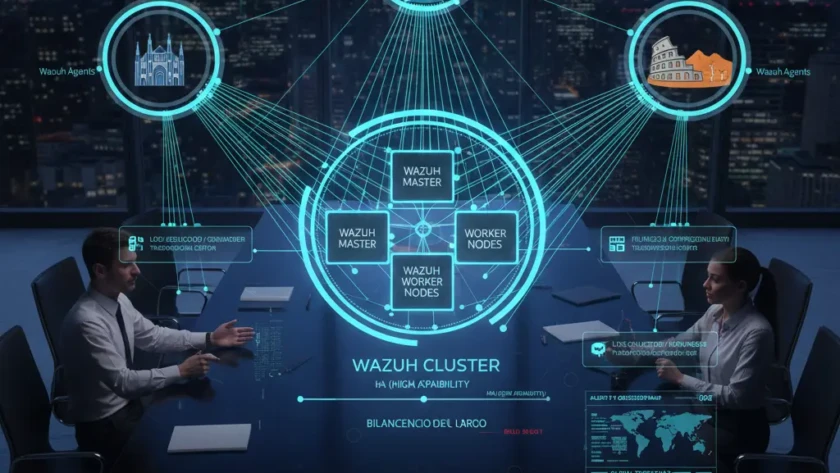
Architettura scalabile Wazuh per aziende multi-sede: Guida alla protezione globale
Gestire la sicurezza informatica di un'azienda distribuita su più filiali, magazzini o uffici remoti presenta sfide uniche. La frammentazione dei log, la latenza di rete e la difficoltà di gestione centralizzata sono i principali ostacoli per un reparto IT. Un'architettura scalabile Wazuh progettata per contesti…
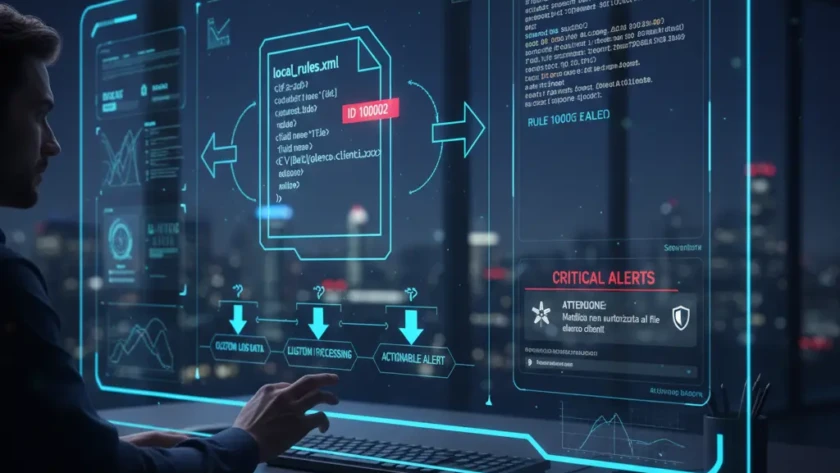
Come creare regole personalizzate su Wazuh: guida pratica al tuning del SOC
Wazuh viene fornito con migliaia di regole predefinite capaci di rilevare un'ampia gamma di minacce. Tuttavia, ogni infrastruttura aziendale ha le proprie particolarità: software custom, flussi di lavoro specifici o policy interne uniche. Per trasformare Wazuh in un sistema di difesa d'élite, è…
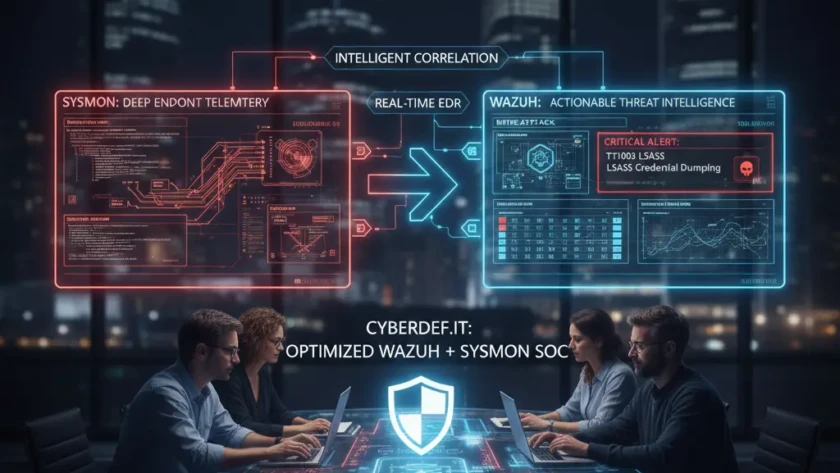
Wazuh e Sysmon: Come ottenere una configurazione ottimizzata per il tuo SOC
Nel panorama delle minacce moderne, basarsi esclusivamente sui log eventi standard di Windows non è più sufficiente. Gli attaccanti utilizzano tecniche sofisticate di living-off-the-land, eseguendo comandi legittimi per scopi malevoli. Per smascherarli, è necessario un livello di visibilità superiore. L'accoppiata Wazuh e Sysmon…
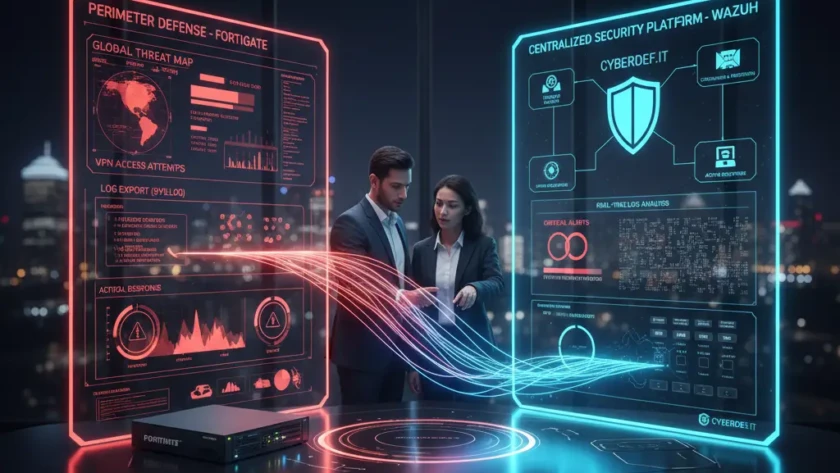
Integrazione firewall Fortigate con Wazuh: Guida alla visibilità perimetrale
I firewall Fortigate di Fortinet rappresentano uno dei pilastri della difesa perimetrale per migliaia di aziende. Tuttavia, limitarsi a consultare i log localmente sul dispositivo è una strategia rischiosa e parziale. Per ottenere una postura di sicurezza realmente proattiva, è fondamentale l'integrazione con un sistema XDR/SIEM…
Retention dei log: quanto tempo conservarli per essere compliant?
Nel campo della cybersecurity e della gestione infrastrutturale, la retention dei log rappresenta una delle sfide più complesse. Non si tratta solo di una questione tecnica legata allo spazio di archiviazione, ma di un delicato equilibrio tra esigenze di sicurezza, investigazione forense e obblighi legali previsti…
Come ridurre il rumore nei log Wazuh: guida all'ottimizzazione del SOC
Uno dei problemi principali che i team di sicurezza affrontano dopo aver implementato Wazuh è l'eccessivo volume di notifiche. Ricevere migliaia di alert al giorno rende impossibile identificare le minacce reali, portando a quella che definiamo alert fatigue. Ridurre il rumore nei log non…
Configurazione Wazuh su Domain Controller Windows: Guida alla Sicurezza di Active Directory
Il Domain Controller (DC) è il cuore pulsante di ogni infrastruttura aziendale basata su Windows. Rappresenta il bersaglio principale per ogni cybercriminale: una volta compromesso, l'attaccante ottiene le "chiavi del regno", potendo creare nuovi utenti, esfiltrare hash di password o paralizzare l'intera organizzazione.…
Come installare Wazuh su server Linux: Guida tecnica completa
Wazuh è la piattaforma XDR e SIEM open source di riferimento per chi desidera una protezione enterprise senza i costi delle licenze proprietarie. In questa guida vedremo come installare i componenti centrali di Wazuh su un server Linux (Ubuntu/Debian o RHEL/CentOS) utilizzando lo script di installazione…
Wazuh vs Sentinel: quale scegliere per la sicurezza della tua PMI
Per una Piccola e Media Impresa, la scelta del SIEM (Security Information and Event Management) non è solo una decisione tecnica, ma una scelta finanziaria strategica. Nel mercato attuale, il confronto si riduce spesso a due giganti: Wazuh, il leader dell'open source, e Microsoft…
Wazuh vs Splunk: confronto tecnico e costi per il tuo SOC
Nella scelta della piattaforma tecnologica su cui basare un Security Operations Center (SOC), il dilemma si riduce spesso a due nomi leader del settore: Wazuh e Splunk. Entrambi offrono capacità di monitoraggio e analisi di alto livello, ma seguono filosofie operative e modelli di…
Come scegliere un provider SOC affidabile
Affidare la sicurezza della propria azienda a un partner esterno è una delle decisioni strategiche più delicate per un management o un reparto IT. Scegliere di implementare un SOC as a Service significa consegnare le chiavi della propria infrastruttura a terzi. Per questo motivo, selezionare un provider SOC affidabile…
Alert fatigue: perché troppe notifiche sono un problema
Nella sicurezza informatica esiste un paradosso pericoloso: l'illusione che implementare un numero maggiore di strumenti di monitoraggio equivalga a una maggiore protezione. Il risultato di questa strategia è l'Alert Fatigue (o fatica da allarme), una delle principali cause di fallimento all'interno dei Security Operations Center (SOC).
Cos'è…