Adeguamento NIS2 per ospedali e ASL: come trasformare l’obbligo in resilienza
L’entrata in vigore della Direttiva NIS2 segna una svolta epocale per il sistema sanitario italiano. Ospedali, ASL e cliniche private non sono più solo custodi di dati sensibili, ma vengono classificati come “Soggetti Essenziali”. Questo comporta responsabilità legali dirette per il management e l’obbligo di implementare misure di sicurezza rigorose per garantire la continuità operativa a ogni costo.
In questo articolo analizziamo i pilastri della NIS2 e i passi necessari per l’adeguamento delle strutture sanitarie.
I pilastri della NIS2 in ambito sanitario
La direttiva si concentra sulla gestione del rischio e sulla capacità di risposta. Per le ASL e le aziende ospedaliere, i requisiti fondamentali includono:
- Politiche di analisi del rischio e sicurezza dei sistemi informativi: Valutare costantemente l’impatto di una potenziale interruzione dei servizi critici.
- Gestione degli incidenti: Obbligo di notifica tempestiva alle autorità competenti (CSIRT) in caso di incidenti significativi.
- Business Continuity e Disaster Recovery: Garantire che, anche sotto attacco ransomware, i sistemi vitali come il pronto soccorso o la terapia intensiva rimangano operativi.
- Sicurezza della catena di approvvigionamento: Valutare la postura di sicurezza di fornitori esterni che hanno accesso alla rete sanitaria.
Il ruolo cruciale del monitoraggio attivo (SOC)
La NIS2 richiede esplicitamente misure per il rilevamento e la gestione delle minacce. Un approccio basato solo sulla prevenzione perimetrale (Firewall e Antivirus) è ormai insufficiente. Per soddisfare i requisiti normativi, le strutture sanitarie devono adottare sistemi di monitoraggio centralizzato.
L’implementazione di un SOC (Security Operations Center) basato su Wazuh permette di soddisfare diversi requisiti NIS2 contemporaneamente:
- Visibilità totale: Monitoraggio in tempo reale di server, database clinici e dispositivi medicali.
- Rilevamento delle intrusioni: Identificazione immediata di movimenti laterali o tentativi di esfiltrazione dati.
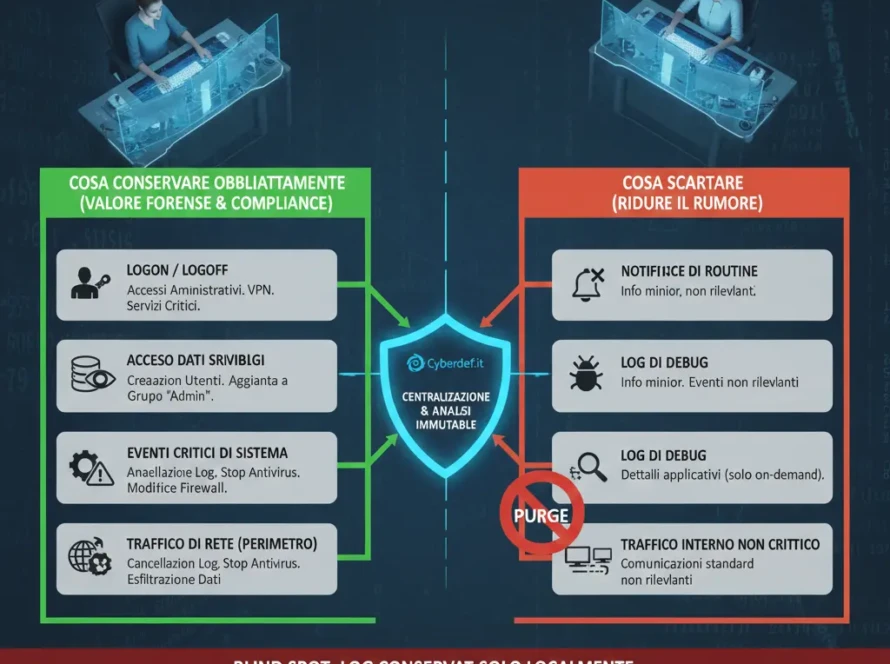
- Analisi dei Log: Conservazione e analisi dei log per finalità di audit e incident response, come richiesto dalla normativa.
Responsabilità del Management: il cambio di paradigma
Uno degli aspetti più impattanti della NIS2 è la responsabilità diretta attribuita agli organi direttivi. I dirigenti sanitari sono ora chiamati ad approvare le misure di gestione del rischio e a supervisionarne l’attuazione. La mancata conformità può portare a sanzioni amministrative pesanti e responsabilità personali, rendendo la cybersecurity una priorità dell’agenda gestionale.
Conclusioni: Un’opportunità di modernizzazione
L’adeguamento alla NIS2 non deve essere vissuto come un onere burocratico, ma come l’occasione per modernizzare infrastrutture spesso gravate da debito tecnologico. Investire in sicurezza significa investire nella qualità del servizio al cittadino e nella protezione della reputazione dell’istituzione sanitaria.
La tua struttura è pronta per la scadenza della NIS2? Contatta gli esperti di Cyberdef.it per una valutazione di conformità e scopri come il nostro SOC può guidarti nel percorso di adeguamento normativo e tecnologico.