Passare dalla fase di test alla messa in produzione di un sistema SIEM/XDR è il momento in cui si misura il vero valore di una strategia di difesa. Wazuh non è solo uno strumento di raccolta log, ma un motore di analisi capace di operare in ambienti ad alto carico. Vediamo cosa significa realmente monitorare…
La transizione digitale della Pubblica Amministrazione (PA) porta con sé la necessità di una difesa cibernetica impenetrabile. In questo contesto, Wazuh si presenta come la soluzione di riferimento per gli enti che mirano alla sovranità tecnologica e all'efficienza operativa, rispettando i vincoli di bilancio e le direttive dell'Agenzia per la Cybersicurezza Nazionale (ACN).
Vantaggi Operativi…
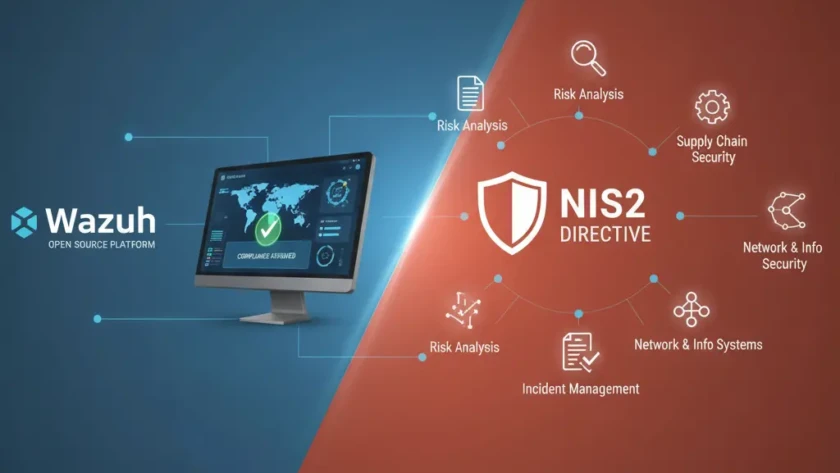
L'entrata in vigore della direttiva NIS2 ha innalzato l'asticella della cybersecurity per migliaia di aziende in Europa. La domanda che molti CTO e responsabili della sicurezza si pongono è: "L'implementazione di Wazuh è sufficiente per garantire la conformità?". La risposta risiede nella capacità di trasformare uno strumento tecnico in un processo organizzativo.
I pilastri della…
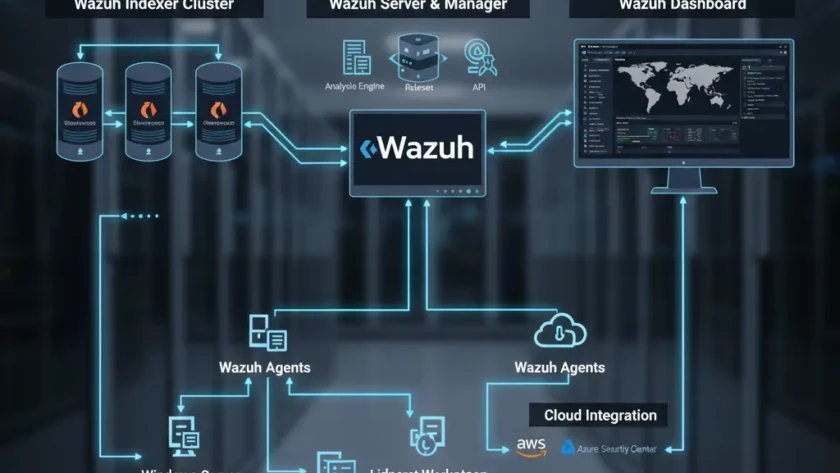
Costruire un Security Operations Center (SOC) non richiede necessariamente investimenti milionari in licenze software. Utilizzando Wazuh, è possibile implementare un'architettura di monitoraggio e risposta agli incidenti di classe enterprise, mantenendo il pieno controllo tecnologico. Vediamo come strutturare un'architettura reale e scalabile.
I Componenti di un SOC basato su Wazuh
Un'architettura SOC professionale si poggia su…
Nel mercato della cybersecurity, la sfida tra Wazuh e i SIEM commerciali (come Splunk, IBM QRadar o Microsoft Sentinel) non è solo una questione di prezzo, ma di strategia operativa. Molte aziende si trovano a un bivio: pagare licenze esorbitanti basate sul volume dei dati o investire nella sovranità della propria infrastruttura.
Il paradosso del…
Le Piccole e Medie Imprese (PMI) sono oggi il bersaglio primario dei cybercriminali. Spesso meno protette dei grandi gruppi, ma custodi di dati critici, rappresentano il punto d'ingresso ideale per attacchi su larga scala. In questo contesto, Wazuh si posiziona come la soluzione definitiva per chi cerca una protezione enterprise senza i costi proibitivi delle…
La cybersecurity come vantaggio competitivo: perché la protezione è la tua miglior strategia di vendita
Per anni, la cybersecurity è stata vista esclusivamente come un costo necessario, una sorta di "tassa tecnologica" per evitare disastri. Tuttavia, il mercato sta cambiando radicalmente. Oggi, le aziende che investono seriamente nella protezione dei propri asset digitali non stanno…
Come integrare la cybersecurity nella strategia aziendale: la guida per leader lungimiranti
Per decenni, la cybersecurity è stata relegata ai reparti IT, gestita come una spesa necessaria ma isolata dai processi decisionali del business. Oggi, con l'aumento esponenziale delle minacce e l'irrigidimento delle normative (come la Direttiva NIS2), questo approccio è diventato un rischio fatale.…
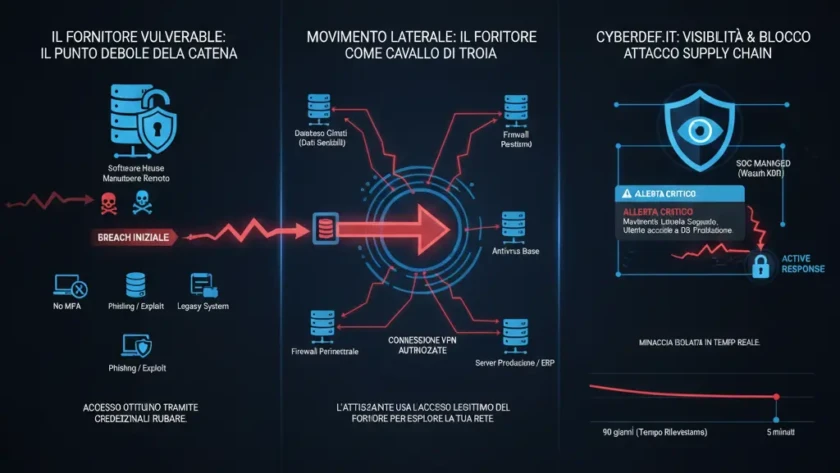
Terze parti e fornitori: come gestire il rischio cyber nascosto nella tua supply chain
Nella moderna economia digitale, nessuna organizzazione è un'entità isolata. Software house, manutentori hardware, consulenti esterni e fornitori di servizi cloud hanno spesso accessi privilegiati alla tua rete. Questa interconnessione, se da un lato accelera il business, dall'altro crea un rischio di…
Assicurazione Cyber: cosa copre realmente e perché la sola polizza non ti salva
Negli ultimi anni, il mercato delle polizze assicurative contro i rischi informatici è esploso. Molte aziende e Pubbliche Amministrazioni vedono nell'assicurazione cyber la soluzione definitiva: "Se mi attaccano, paga l'assicurazione". La realtà, tuttavia, è molto più complessa. Una polizza non è uno…
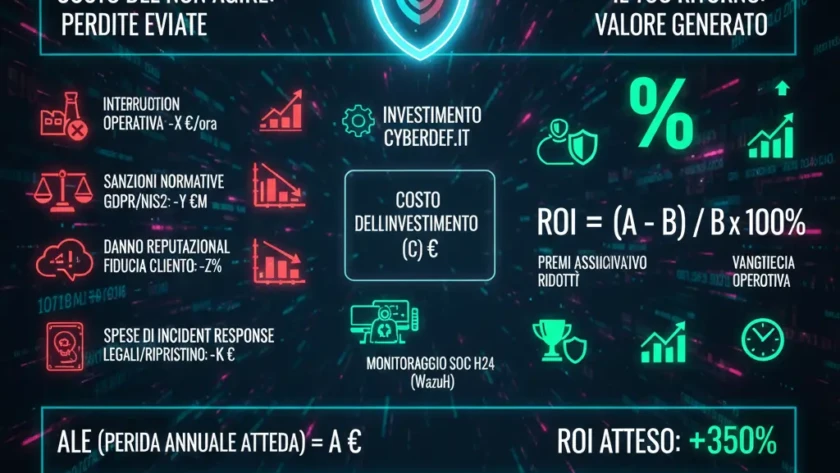
Come calcolare il ROI della sicurezza informatica: trasformare la difesa in valore aziendale
Per anni, la cybersecurity è stata percepita dai vertici aziendali come un "buco nero" finanziario: un costo necessario, ma privo di un ritorno tangibile. Oggi, questa visione è obsoleta. In un mercato dove un singolo attacco ransomware può costare mediamente 4 milioni…
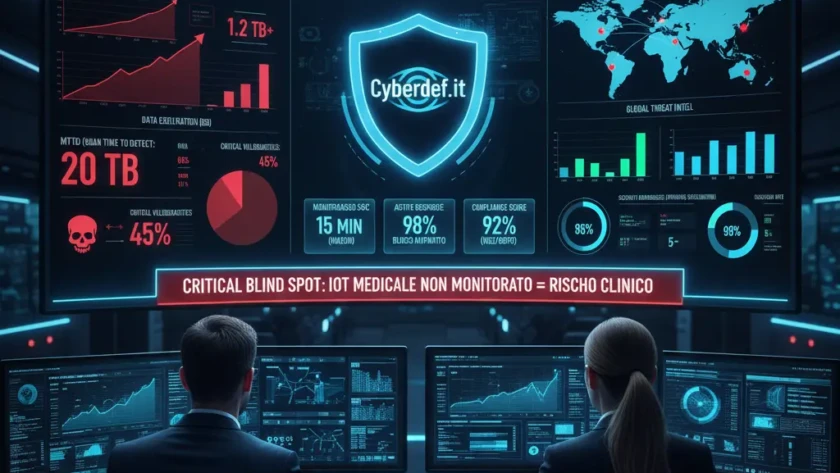
KPI di Cybersecurity: oltre la tecnica, cosa deve misurare realmente un'azienda
Molte aziende commettono l'errore di confondere la cybersecurity con l'installazione di software. Tuttavia, la vera sicurezza si misura nella capacità di un'organizzazione di resistere, rilevare e rispondere alle minacce. Senza indicatori chiave di prestazione (KPI) chiari, la direzione aziendale brancola nel buio, investendo risorse…