Simulazione attacco Brute Force su firewall aziendale: testare la resilienza del perimetro
Il perimetro aziendale è costantemente sotto assedio. Ogni giorno, migliaia di bot automatizzati scansionano la rete alla ricerca di servizi esposti (VPN, SSH, RDP) per tentare un accesso tramite brute force. Ma quanto è realmente efficace il tuo firewall nel rilevare e bloccare…
Data breach in sanità: analisi di un caso reale e lezioni per il futuro
Il settore sanitario è diventato il bersaglio preferito dei gruppi cybercriminali. Non si tratta di una casualità: la criticità dei dati trattati e la necessità assoluta di continuità operativa rendono le strutture ospedaliere e i centri diagnostici soggetti ideali per l'estorsione.…
Dal clic al blackout: come un attacco phishing può compromettere l'intera rete aziendale
Spesso si pensa che il phishing sia solo un fastidio minore o un tentativo maldestro di rubare una password. La realtà è molto più brutale: nel panorama cyber attuale, un singolo attacco di phishing è quasi sempre la testa di ponte per…
Caso reale: ransomware in una PMI italiana – Analisi di un disastro annunciato
Il lunedì mattina di una solida PMI metalmeccanica del Nord Italia è iniziato con uno schermo nero e una richiesta di riscatto in Bitcoin. Non è la trama di un film, ma un caso reale che ha visto l'azienda paralizzata per 14…
Architettura scalabile Wazuh per aziende multi-sede: Guida alla protezione globale
Gestire la sicurezza informatica di un'azienda distribuita su più filiali, magazzini o uffici remoti presenta sfide uniche. La frammentazione dei log, la latenza di rete e la difficoltà di gestione centralizzata sono i principali ostacoli per un reparto IT. Un'architettura scalabile Wazuh progettata per contesti…
Come creare regole personalizzate su Wazuh: guida pratica al tuning del SOC
Wazuh viene fornito con migliaia di regole predefinite capaci di rilevare un'ampia gamma di minacce. Tuttavia, ogni infrastruttura aziendale ha le proprie particolarità: software custom, flussi di lavoro specifici o policy interne uniche. Per trasformare Wazuh in un sistema di difesa d'élite, è…
Wazuh e Sysmon: Come ottenere una configurazione ottimizzata per il tuo SOC
Nel panorama delle minacce moderne, basarsi esclusivamente sui log eventi standard di Windows non è più sufficiente. Gli attaccanti utilizzano tecniche sofisticate di living-off-the-land, eseguendo comandi legittimi per scopi malevoli. Per smascherarli, è necessario un livello di visibilità superiore. L'accoppiata Wazuh e Sysmon…
Integrazione firewall Fortigate con Wazuh: Guida alla visibilità perimetrale
I firewall Fortigate di Fortinet rappresentano uno dei pilastri della difesa perimetrale per migliaia di aziende. Tuttavia, limitarsi a consultare i log localmente sul dispositivo è una strategia rischiosa e parziale. Per ottenere una postura di sicurezza realmente proattiva, è fondamentale l'integrazione con un sistema XDR/SIEM…
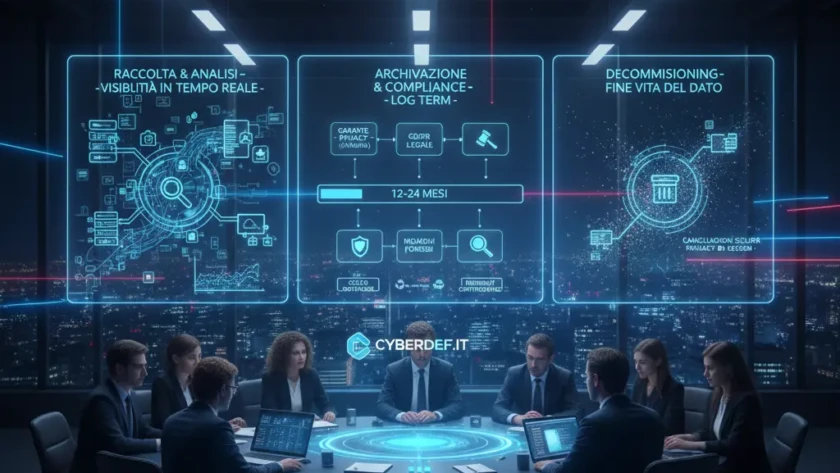
Retention dei log: quanto tempo conservarli per essere compliant?
Nel campo della cybersecurity e della gestione infrastrutturale, la retention dei log rappresenta una delle sfide più complesse. Non si tratta solo di una questione tecnica legata allo spazio di archiviazione, ma di un delicato equilibrio tra esigenze di sicurezza, investigazione forense e obblighi legali previsti…
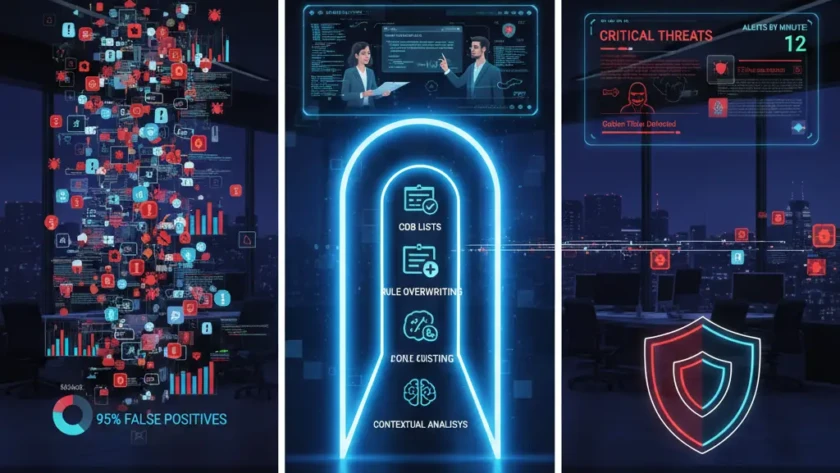
Come ridurre il rumore nei log Wazuh: guida all'ottimizzazione del SOC
Uno dei problemi principali che i team di sicurezza affrontano dopo aver implementato Wazuh è l'eccessivo volume di notifiche. Ricevere migliaia di alert al giorno rende impossibile identificare le minacce reali, portando a quella che definiamo alert fatigue. Ridurre il rumore nei log non…
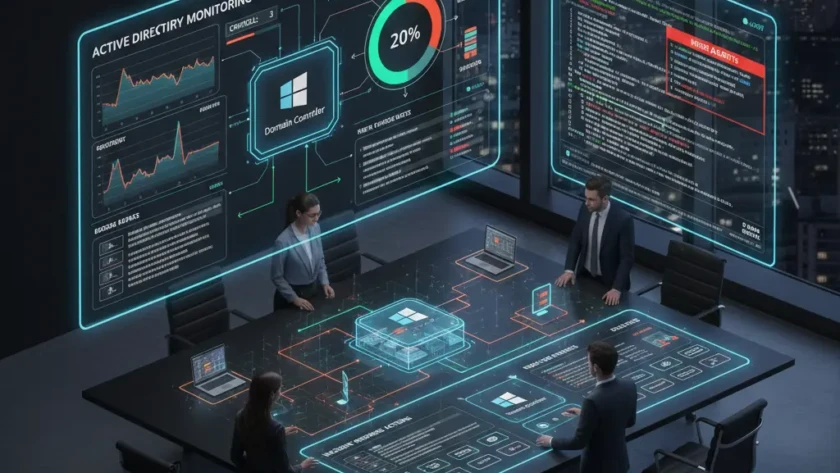
Configurazione Wazuh su Domain Controller Windows: Guida alla Sicurezza di Active Directory
Il Domain Controller (DC) è il cuore pulsante di ogni infrastruttura aziendale basata su Windows. Rappresenta il bersaglio principale per ogni cybercriminale: una volta compromesso, l'attaccante ottiene le "chiavi del regno", potendo creare nuovi utenti, esfiltrare hash di password o paralizzare l'intera organizzazione.…
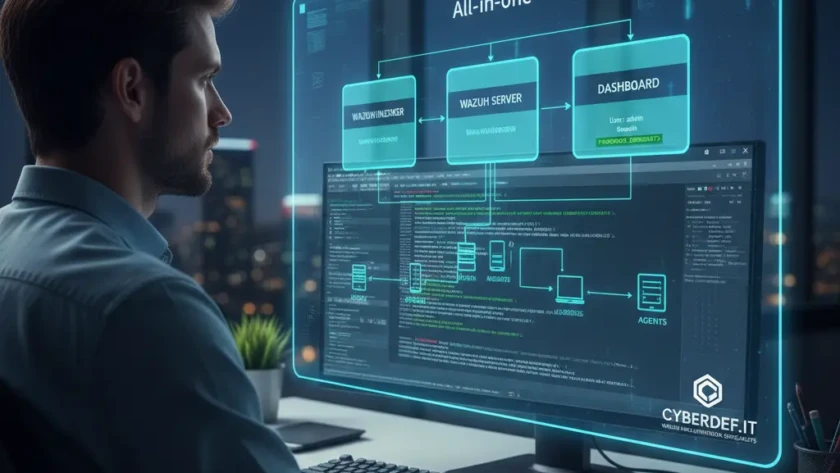
Come installare Wazuh su server Linux: Guida tecnica completa
Wazuh è la piattaforma XDR e SIEM open source di riferimento per chi desidera una protezione enterprise senza i costi delle licenze proprietarie. In questa guida vedremo come installare i componenti centrali di Wazuh su un server Linux (Ubuntu/Debian o RHEL/CentOS) utilizzando lo script di installazione…