Architettura scalabile Wazuh per aziende multi-sede: Guida alla protezione globale
Gestire la sicurezza informatica di un’azienda distribuita su più filiali, magazzini o uffici remoti presenta sfide uniche. La frammentazione dei log, la latenza di rete e la difficoltà di gestione centralizzata sono i principali ostacoli per un reparto IT. Un’architettura scalabile Wazuh progettata per contesti multi-sede è la soluzione definitiva per ottenere visibilità totale e controllo granulare da un’unica console.
Le sfide della sicurezza multi-sede
In un modello tradizionale, ogni sede opera spesso come un’isola. Questo approccio crea pericolosi blind spot (punti ciechi) dove le minacce possono annidarsi senza essere rilevate dal quartier generale. I problemi principali includono:
- Saturazione della banda: Inviare log grezzi da decine di sedi verso un unico server centrale può paralizzare le connessioni WAN.
- Single Point of Failure: Se l’unico server centrale cade, l’intera azienda diventa cieca.
- Difficoltà di gestione: Aggiornare configurazioni o agenti su centinaia di endpoint sparsi sul territorio.
L’architettura a cluster: Potenza e Ridondanza
Per superare questi limiti, Wazuh implementa un’architettura basata su Cluster Multi-Nodo. Invece di un singolo server, il sistema viene distribuito su più nodi (Worker) coordinati da un nodo Master.
- Bilanciamento del carico: Gli agenti delle varie sedi distribuiscono i dati tra i diversi nodi Worker, garantendo che nessun server venga sovraccaricato.
- Alta disponibilità (HA): Se un nodo fallisce, gli altri assorbono il traffico, garantendo che nessun log venga perso e che il monitoraggio H24 sia ininterrotto.
Ottimizzazione per sedi remote: l’uso dei Forwarder
In scenari con connessioni internet limitate o sedi periferiche molto grandi, è possibile implementare dei Log Collector locali. Questi server intermedi aggregano, filtrano e comprimono i dati prima di inviarli al cluster centrale di Wazuh. Questo approccio riduce drasticamente il consumo di banda e garantisce una trasmissione sicura tramite tunnel cifrati.
Gestione centralizzata e Multi-Tenancy
La Dashboard di Wazuh permette di organizzare gli endpoint in Gruppi. È possibile creare configurazioni specifiche per la “Sede Milano”, “Filiale Roma” o “Magazzino Estero”. Questo livello di astrazione permette di:
- Applicare policy di hardening (SCA) differenziate per sede.
- Aggiornare gli agenti da remoto con un singolo clic.
- Visualizzare dashboard dedicate per ogni unità operativa, mantenendo una visione d’insieme per il CISO.
Perché scegliere Wazuh per la tua azienda distribuita
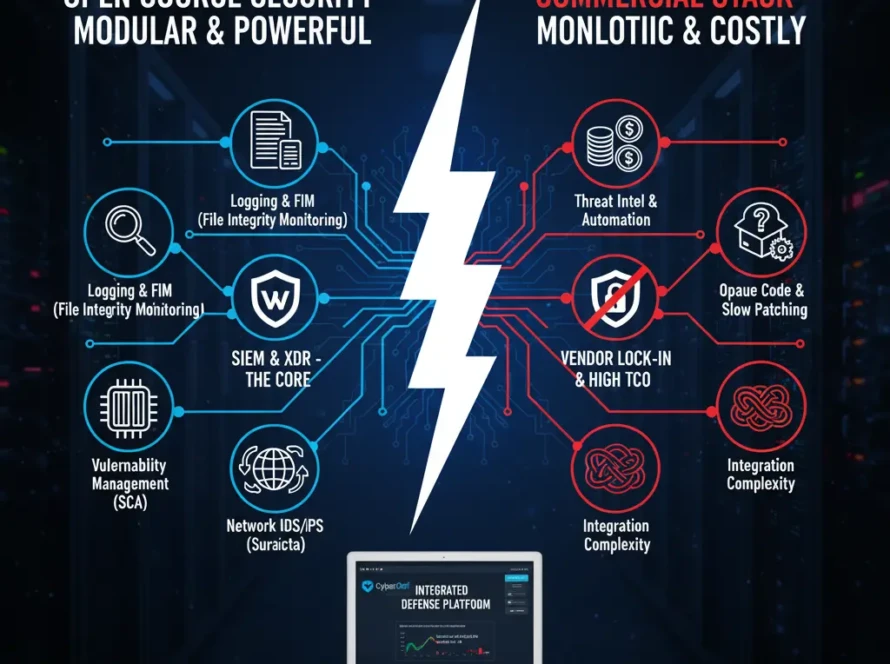
A differenza delle soluzioni proprietarie che fatturano in base al numero di server o alla quantità di dati trasmessi (rendendo i costi proibitivi per le multi-sede), Wazuh è open-source. Il budget aziendale può essere investito nella qualità dell’infrastruttura e nelle competenze del team di sicurezza, piuttosto che in licenze statiche e punitive.
La tua azienda sta crescendo e hai bisogno di una protezione che scali con te? Contatta gli esperti di Cyberdef.it per progettare un’architettura Wazuh su misura per la tua realtà multi-sede.