Wazuh vs Sentinel: quale scegliere per la sicurezza della tua PMI
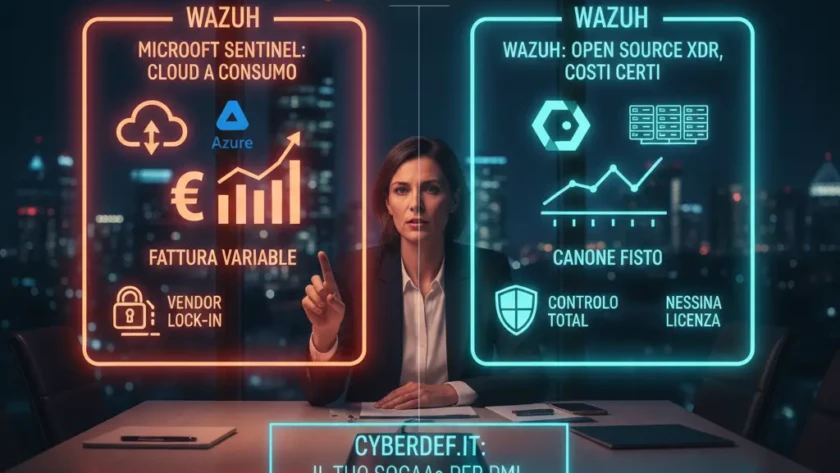
Per una Piccola e Media Impresa, la scelta del SIEM (Security Information and Event Management) non è solo una decisione tecnica, ma una scelta finanziaria strategica. Nel mercato attuale, il confronto si riduce spesso a due giganti: Wazuh, il leader dell'open source, e Microsoft…
Wazuh vs Splunk: confronto tecnico e costi per il tuo SOC
Nella scelta della piattaforma tecnologica su cui basare un Security Operations Center (SOC), il dilemma si riduce spesso a due nomi leader del settore: Wazuh e Splunk. Entrambi offrono capacità di monitoraggio e analisi di alto livello, ma seguono filosofie operative e modelli di…
Come scegliere un provider SOC affidabile
Affidare la sicurezza della propria azienda a un partner esterno è una delle decisioni strategiche più delicate per un management o un reparto IT. Scegliere di implementare un SOC as a Service significa consegnare le chiavi della propria infrastruttura a terzi. Per questo motivo, selezionare un provider SOC affidabile…
Alert fatigue: perché troppe notifiche sono un problema
Nella sicurezza informatica esiste un paradosso pericoloso: l'illusione che implementare un numero maggiore di strumenti di monitoraggio equivalga a una maggiore protezione. Il risultato di questa strategia è l'Alert Fatigue (o fatica da allarme), una delle principali cause di fallimento all'interno dei Security Operations Center (SOC).
Cos'è…
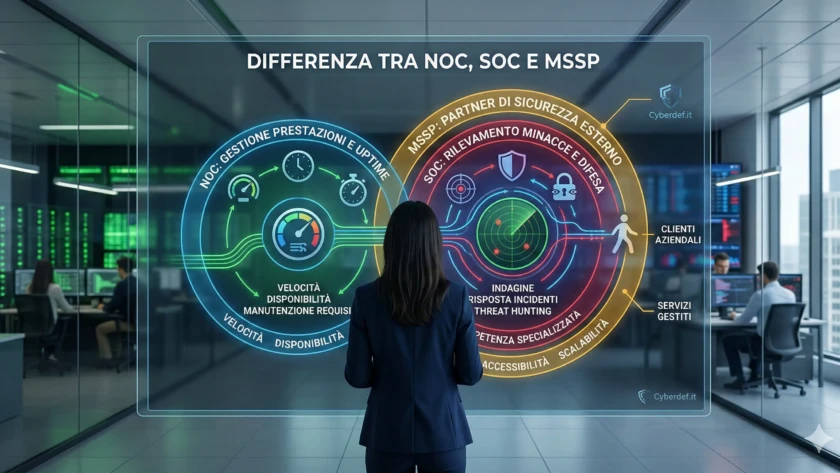
Differenza tra SOC, NOC e MSSP: guida per fare chiarezza
Nel mondo dell'Information Technology, l'abbondanza di acronimi crea spesso confusione, portando gli imprenditori e i manager IT a decisioni strategiche errate. Tre dei termini più confusi e sovrapposti sono SOC, NOC e MSSP. Capire la differenza tra queste entità è fondamentale per proteggere adeguatamente il…
Monitoraggio H24: è davvero necessario per le PMI?
Esiste una convinzione radicata tra molti imprenditori: l'idea che gli hacker operino in orario d'ufficio e che le Piccole e Medie Imprese (PMI) siano troppo piccole per finire nel loro mirino. Entrambe queste affermazioni sono false e potenzialmente fatali per il business. Il monitoraggio H24 della sicurezza…
Come costruire un SOC con Wazuh open-source
Strutturare un Security Operations Center (SOC) aziendale spesso comporta investimenti proibitivi in licenze software. La soluzione a questa barriera all'ingresso è Wazuh, una piattaforma open-source leader per XDR (Extended Detection and Response) e SIEM (Security Information and Event Management).
Cos'è Wazuh e perché sceglierlo per il tuo SOC…
Quanto tempo impiega un SOC a rilevare un attacco?
Nel mondo della sicurezza informatica, esiste un parametro che definisce il confine tra un incidente gestibile e un disastro aziendale: il Dwell Time, ovvero il tempo di permanenza di un attaccante all'interno di una rete prima di essere scoperto.
Senza un Security Operations Center (SOC), le…
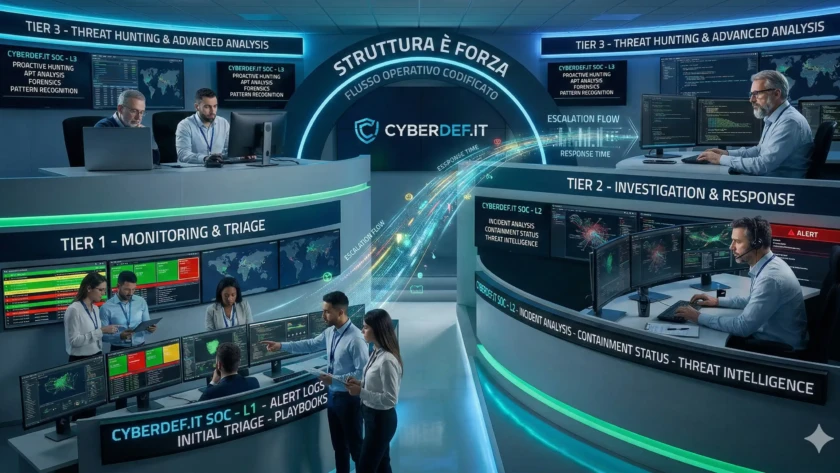
L1, L2, L3 nel SOC: cosa significano e perché sono importanti
Un Security Operations Center (SOC) efficiente non è un semplice gruppo di tecnici seduti nella stessa stanza a guardare dei monitor. È una macchina difensiva altamente strutturata, organizzata in livelli gerarchici di competenza per garantire la massima efficacia e rapidità di risposta. Questi livelli…
SOC as a Service: vantaggi rispetto a un team interno
Nel momento in cui un'azienda decide di elevare il proprio livello di sicurezza informatica implementando un Security Operations Center, si trova di fronte a un bivio fondamentale: costruire un SOC interno o affidarsi a un modello SOC as a Service (SOCaaS) in outsourcing.
Sebbene l'idea…
SOC per PMI: è davvero necessario?
Esiste un mito pericoloso e diffuso nel tessuto imprenditoriale: la convinzione che i cybercriminali prendano di mira esclusivamente le grandi multinazionali o le banche. La dura realtà è che le Piccole e Medie Imprese (PMI) sono oggi il bersaglio più frequente e vulnerabile degli attacchi informatici.
Il falso mito…
Cos'è un SOC (Security Operations Center) e come funziona davvero
Nel panorama digitale odierno, la domanda non è più se la tua azienda subirà un attacco informatico, ma quando. I firewall e gli antivirus tradizionali, da soli, non sono più sufficienti. È qui che entra in gioco una linea di difesa proattiva e costante: il…