Integrazione firewall Fortigate con Wazuh: Guida alla visibilità perimetrale
I firewall Fortigate di Fortinet rappresentano uno dei pilastri della difesa perimetrale per migliaia di aziende. Tuttavia, limitarsi a consultare i log localmente sul dispositivo è una strategia rischiosa e parziale. Per ottenere una postura di sicurezza realmente proattiva, è fondamentale l’integrazione con un sistema XDR/SIEM come Wazuh.
In questa guida vedremo perché e come centralizzare i log del tuo Fortigate all’interno di Wazuh per trasformare i dati grezzi in intelligence azionabile.
Perché integrare Fortigate con Wazuh?
Centralizzare i log del firewall nel tuo SOC basato su Wazuh offre tre vantaggi decisivi:
- Correlazione degli eventi: Collega un accesso VPN sospetto rilevato dal Fortigate con un’attività insolita registrata su un server interno.
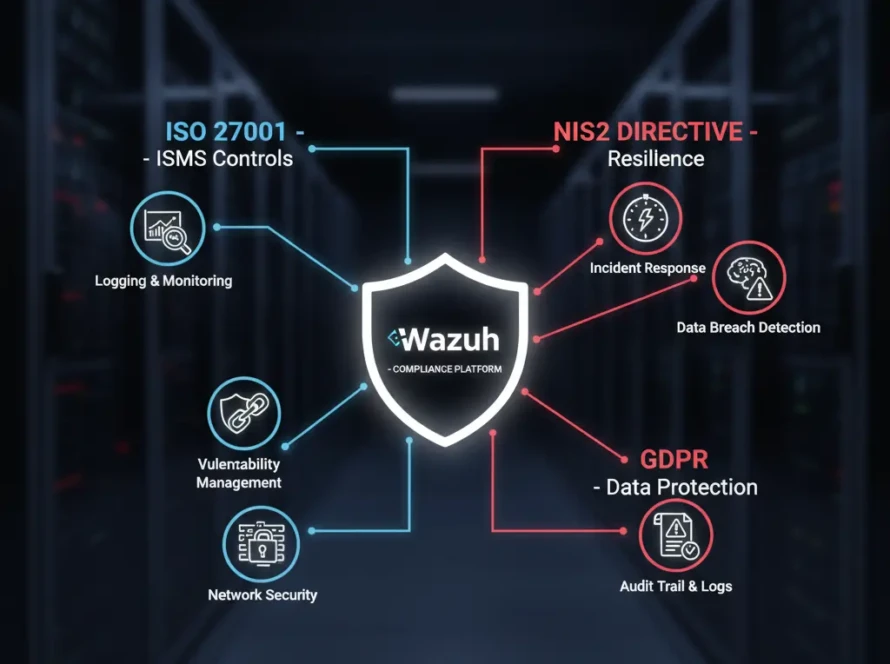
- Retention e Compliance: Conserva i log perimetrali secondo le normative vigenti (GDPR, NIS2), superando i limiti di memoria fisica del firewall.
- Alerting Avanzato: Ricevi notifiche istantanee solo per eventi critici, eliminando il rumore di fondo grazie ai decodificatori ottimizzati di Wazuh.
Fase 1: Configurazione del Fortigate (Syslog)
Il primo passo consiste nell’istruire il Fortigate a inviare i propri log al server Wazuh (o a un raccoglitore intermedio). Accedi alla CLI del tuo Fortigate ed esegui i seguenti comandi:
config log syslogd setting
    set status enable
    set server "IP_DEL_TUO_WAZUH_SERVER"
    set mode udp
    set port 514
    set facility local7
    set source-ip "IP_INTERNO_FORTIGATE"
end
Assicurati che il traffico UDP sulla porta 514 sia consentito tra il firewall e il server Wazuh.
Fase 2: Configurazione del server Wazuh
Ora dobbiamo preparare Wazuh a ricevere e processare questi dati. Modifica il file di configurazione del manager (/var/ossec/etc/ossec.conf) aggiungendo la sezione per l’ascolto remoto:
<ossec_config>
  <remote>
    <connection>syslog</connection>
    <port>514</port>
    <protocol>udp</protocol>
    <allowed-ips>IP_DEL_TUO_FORTIGATE</allowed-ips>
  </remote>
</ossec_config>
Riavvia il manager Wazuh per rendere effettive le modifiche: systemctl restart wazuh-manager.
Fase 3: Analisi e Dashboard
Wazuh possiede decodificatori nativi per il formato dei log Fortinet. Una volta che i log iniziano ad arrivare, potrai visualizzare nella dashboard:
- Tentativi di accesso VPN falliti o andati a buon fine.
- Minacce rilevate dall’IPS (Intrusion Prevention System) del Fortigate.
- Connessioni verso indirizzi IP malevoli o siti web bloccati.
Questa visibilità permette di mappare gli attacchi perimetrali direttamente sul framework MITRE ATT&CK, identificando immediatamente la fase dell’attacco in corso.
Conclusione
L’integrazione tra Fortigate e Wazuh è un passaggio obbligato per ogni azienda che desidera passare da una difesa passiva a un monitoraggio attivo. La capacità di correlare ciò che accade alla porta d’ingresso con ciò che accade all’interno della rete è ciò che distingue una rete vulnerabile da una rete resiliente.
Hai bisogno di supporto tecnico per integrare la tua infrastruttura Fortinet con Wazuh? Contatta gli esperti di Cyberdef.it e potenzia oggi stesso il tuo sistema di rilevamento.