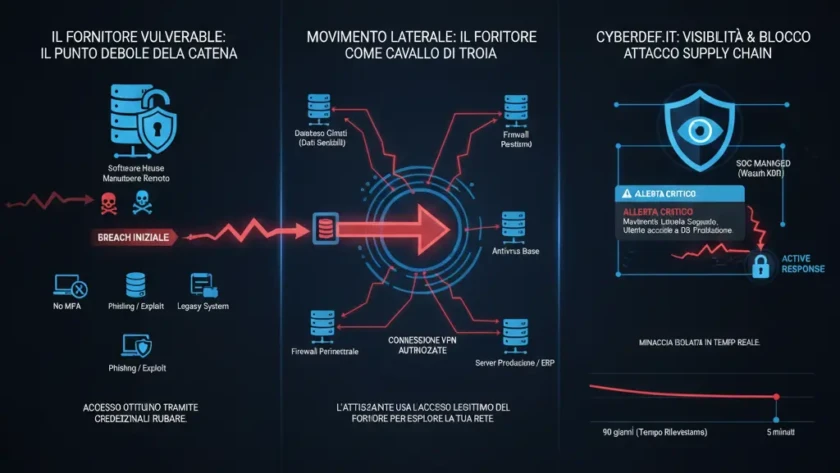
Terze parti e fornitori: come gestire il rischio cyber nascosto nella tua supply chain
Nella moderna economia digitale, nessuna organizzazione è un'entità isolata. Software house, manutentori hardware, consulenti esterni e fornitori di servizi cloud hanno spesso accessi privilegiati alla tua rete. Questa interconnessione, se da un lato accelera il business, dall'altro crea un rischio di…
Assicurazione Cyber: cosa copre realmente e perché la sola polizza non ti salva
Negli ultimi anni, il mercato delle polizze assicurative contro i rischi informatici è esploso. Molte aziende e Pubbliche Amministrazioni vedono nell'assicurazione cyber la soluzione definitiva: "Se mi attaccano, paga l'assicurazione". La realtà, tuttavia, è molto più complessa. Una polizza non è uno…
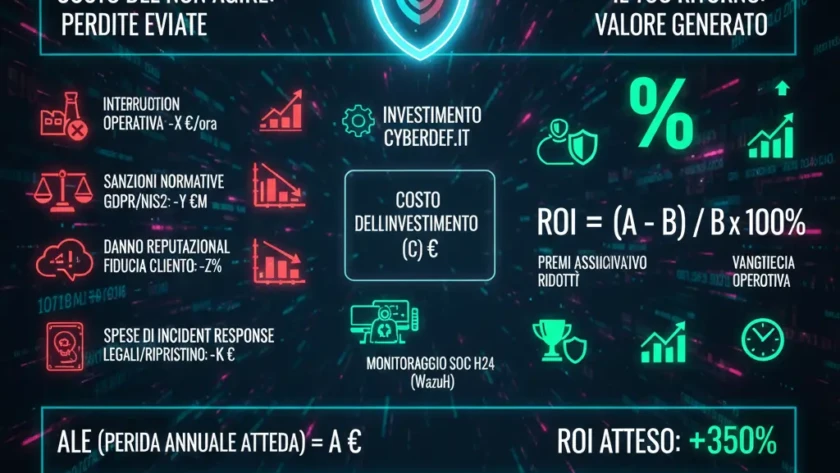
Come calcolare il ROI della sicurezza informatica: trasformare la difesa in valore aziendale
Per anni, la cybersecurity è stata percepita dai vertici aziendali come un "buco nero" finanziario: un costo necessario, ma privo di un ritorno tangibile. Oggi, questa visione è obsoleta. In un mercato dove un singolo attacco ransomware può costare mediamente 4 milioni…
KPI di Cybersecurity: oltre la tecnica, cosa deve misurare realmente un'azienda
Molte aziende commettono l'errore di confondere la cybersecurity con l'installazione di software. Tuttavia, la vera sicurezza si misura nella capacità di un'organizzazione di resistere, rilevare e rispondere alle minacce. Senza indicatori chiave di prestazione (KPI) chiari, la direzione aziendale brancola nel buio, investendo risorse…
Cyber Risk Assessment: la guida definitiva per strutturare la difesa aziendale
In un mercato digitale sempre più aggressivo, molte aziende commettono l'errore di acquistare soluzioni tecnologiche prima ancora di aver compreso cosa devono realmente proteggere. Il Cyber Risk Assessment è la bussola strategica che permette di identificare, analizzare e valutare i rischi informatici a cui…
Come presentare un report di sicurezza al CDA: trasformare i dati tecnici in decisioni strategiche
Per un Responsabile IT o un CISO, l'incontro con il Consiglio di Amministrazione (CDA) rappresenta il momento più critico dell'anno. Spesso, però, si cade nell'errore di presentare tecnicismi complessi che non generano consapevolezza, ma confusione. Un CDA non vuole conoscere…
Responsabilità legale del management: cosa rischiano i vertici dopo un attacco cyber
Fino a pochi anni fa, un attacco informatico era considerato una sventura tecnica da gestire nei seminterrati dei reparti IT. Oggi, il paradigma è cambiato radicalmente: la cybersecurity è entrata ufficialmente nelle aule di tribunale. Con l'irrigidimento delle normative europee, il management di…
Cybersecurity per CEO: le 5 verità strategiche che ogni amministratore deve conoscere
Per troppo tempo, i CEO hanno considerato la cybersecurity come una voce tecnica delegata esclusivamente al reparto IT. Oggi, in un panorama dominato da ransomware e spionaggio industriale, questo approccio non è più sostenibile. Per un Amministratore Delegato, la sicurezza informatica è oggi…
Piano di Continuità Operativa per gli Enti Pubblici: oltre il semplice backup
Per un Comune o un Ente Pubblico, un incidente informatico non è mai un problema circoscritto al reparto IT. Quando i server si fermano, si fermano l'anagrafe, i servizi sociali, la riscossione dei tributi e la gestione del territorio. In un contesto regolato…
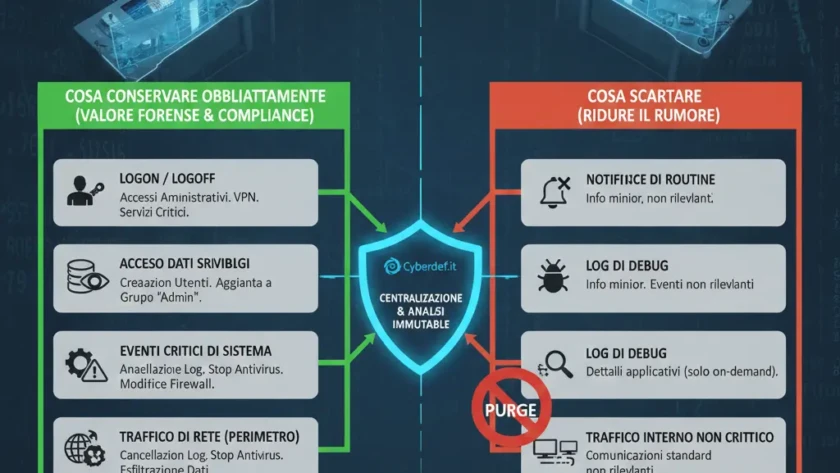
Log di sicurezza nella PA: guida pratica su cosa conservare e cosa scartare
Per una Pubblica Amministrazione, la gestione dei log non è solo una necessità tecnica, ma un preciso obbligo normativo dettato dalle linee guida dell'Agenzia per la Cybersicurezza Nazionale (ACN) e dal GDPR. In un ecosistema digitale dove i dati dei cittadini devono…
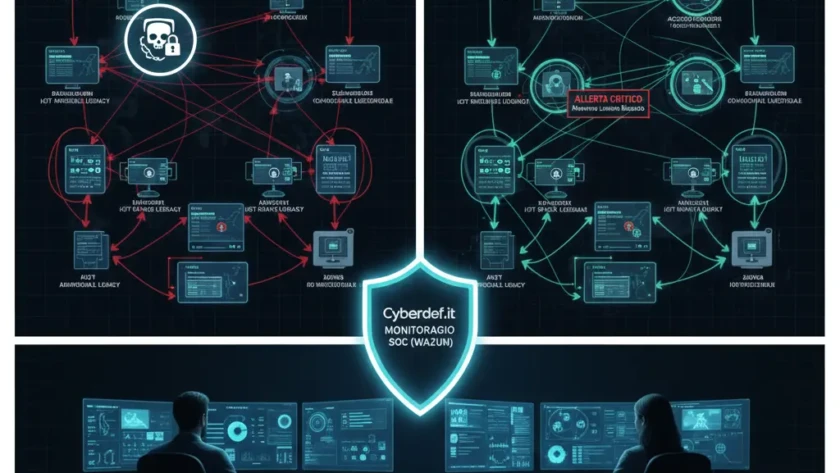
Segmentazione della rete in ospedale: l'unico modo per isolare le minacce e salvare le cure
In una moderna struttura sanitaria, migliaia di dispositivi convivono sulla stessa infrastruttura: computer amministrativi, cartelle cliniche elettroniche, dispositivi salvavita e persino il Wi-Fi per i pazienti. Se questa rete è configurata come un unico grande ecosistema aperto (rete "piatta"), un…
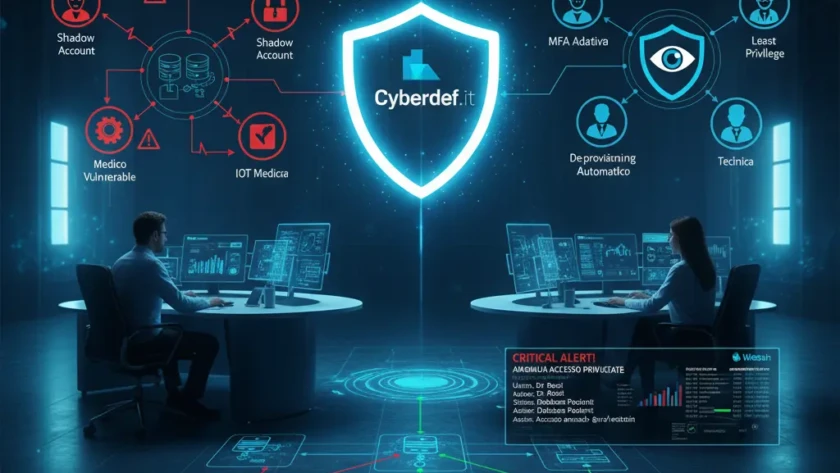
Gestione degli accessi nelle strutture sanitarie: proteggere i dati senza rallentare le cure
In un ospedale o in una clinica, la velocità d'azione può fare la differenza tra la vita e la morte. Tuttavia, la necessità di accedere rapidamente alle informazioni cliniche si scontra spesso con l'obbligo di proteggere i dati ultrasensibili dei pazienti da…