ccapula

129 articles published

Phishing aziendale: perché continua a funzionare

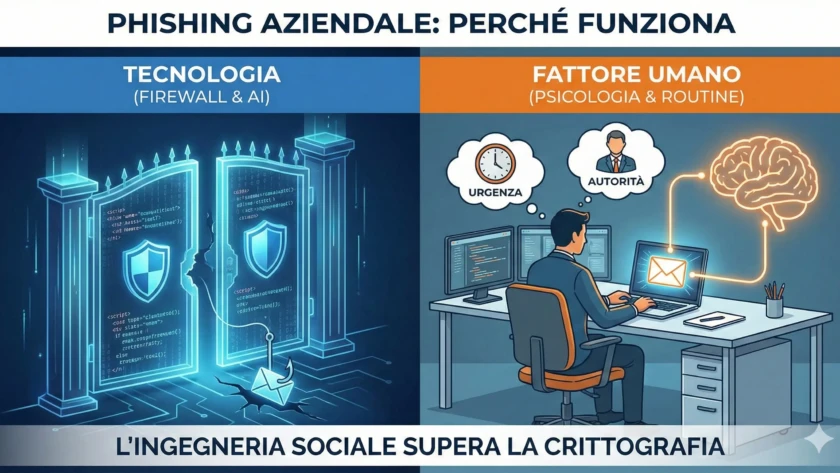
Phishing aziendale: Perché continua a funzionare (nonostante i firewall) Spendiamo migliaia di euro in firewall di nuova generazione, sistemi di rilevamento intrusioni e intelligenza artificiale. Eppure, secondo le statistiche globali, oltre il 90% delle violazioni informatiche inizia ancora con una semplice, banale email. Perché, nel 2026, il phishing aziendale è ancora il vettore di attacco…
Scopri di più

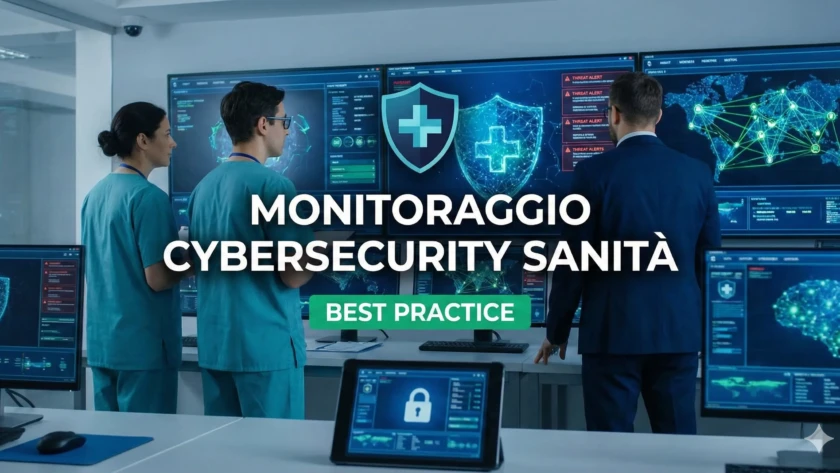
Monitoraggio cybersecurity in ambito sanitario: best practice

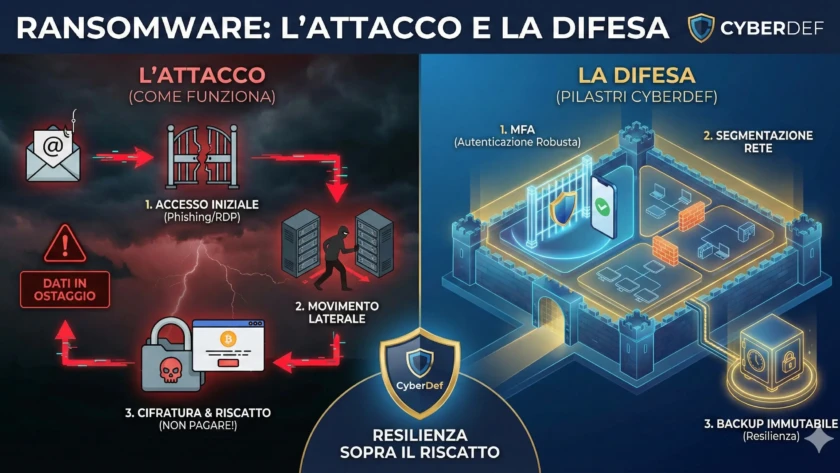
Monitoraggio cybersecurity in ambito sanitario: Best practice per proteggere i dati dei pazienti Il settore sanitario è oggi il bersaglio primario del cybercrime. La combinazione di dati sensibili di alto valore, infrastrutture critiche e la necessità di operatività H24 rende ospedali e cliniche le vittime ideali per gli attacchi Ransomware. Il monitoraggio in questo ambito…

Scopri di più

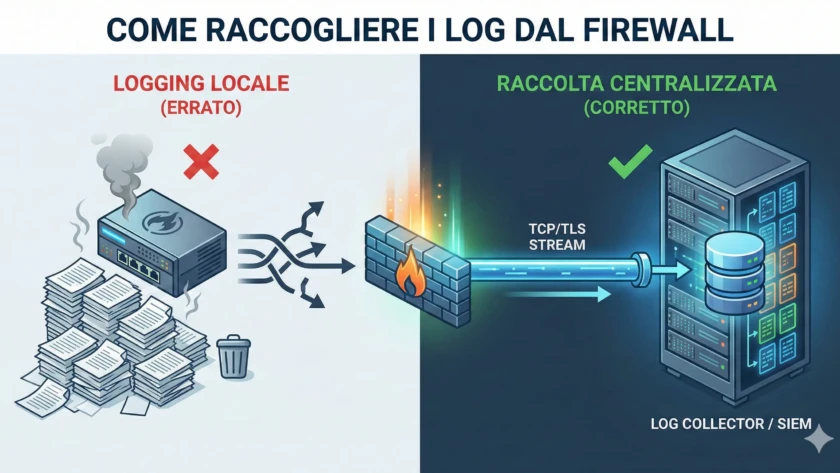
Come raccogliere i log dal firewall in modo corretto

Come raccogliere i log dal firewall in modo corretto: Dal rumore all'intelligence Il firewall perimetrale è spesso il dispositivo più loquace dell'intera infrastruttura IT. Ogni secondo, genera centinaia o migliaia di righe di log che dettagliano connessioni permesse, pacchetti bloccati, tentativi di intrusione e sessioni VPN. La maggior parte delle aziende commette un errore fatale:…

Scopri di più

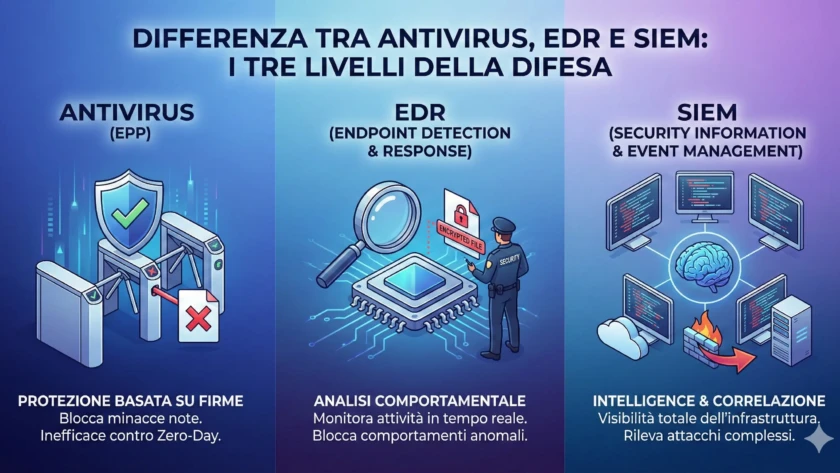
Differenza tra antivirus, EDR e SIEM

Differenza tra Antivirus, EDR e SIEM: Guida alla scelta dello stack di sicurezza Nel linguaggio comune si tende a usare il termine "Antivirus" per indicare qualsiasi software di protezione. In realtà, la sicurezza moderna si basa su tre pilastri distinti che svolgono funzioni completamente diverse. Confonderli significa lasciare ampie zone d'ombra nella propria infrastruttura. Ecco…

Scopri di più

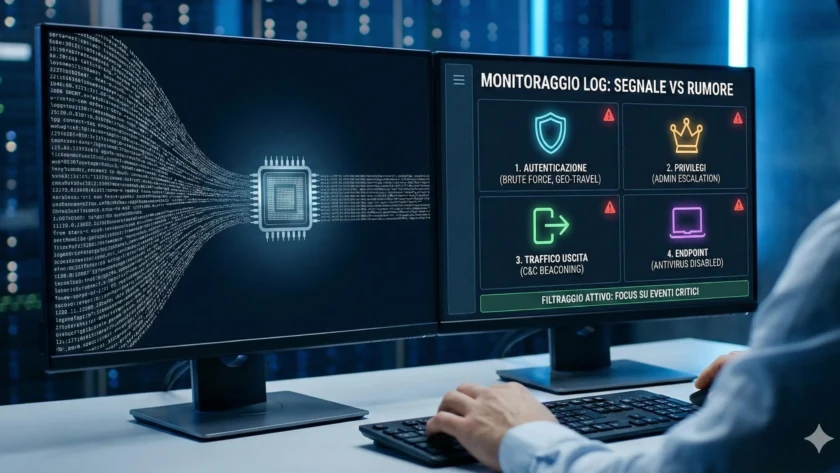
Monitoraggio dei log aziendali: cosa controllare davvero

Monitoraggio dei log aziendali: Cosa controllare davvero per non affogare nei dati Il problema principale dei moderni SOC (Security Operations Center) non è la mancanza di dati, ma l'eccesso. Inondare i sistemi di monitoraggio con ogni singolo evento generato dall'infrastruttura porta alla cosiddetta "Log Fatigue": l'incapacità di vedere le minacce reali perché sepolte sotto milioni…

Scopri di più

Hai dubbi sulla NIS2 o sulla sicurezza della tua organizzazione?

Parla con un nostro esperto: ti offriamo una consulenza gratuita per analizzare la tua situazione attuale e individuare insieme le priorità di intervento in ambito cybersecurity e compliance.

Oppure compila il form

Ti ricontatteremo noi il prima possibile
Referente
GDPR

Cyberdef.it – KRIAL SRLS

Viale Magna Grecia, 13 
88100 Catanzaro (CZ) 

P.iva 03483990796