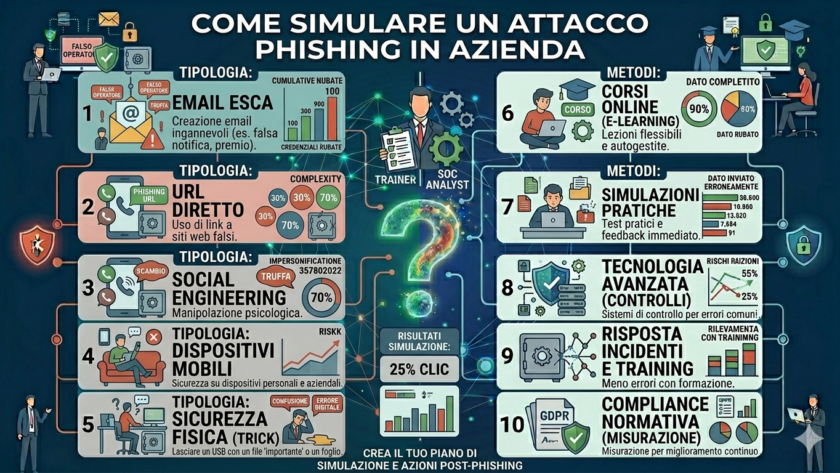
Come simulare un attacco phishing in azienda: la guida pragmatica per l'addestramento attivo
Oltre il 90% degli attacchi informatici riusciti inizia con un'email di phishing. La formazione teorica non basta più: ecco come testare e addestrare la tua prima linea di difesa in modo sicuro ed efficace.…
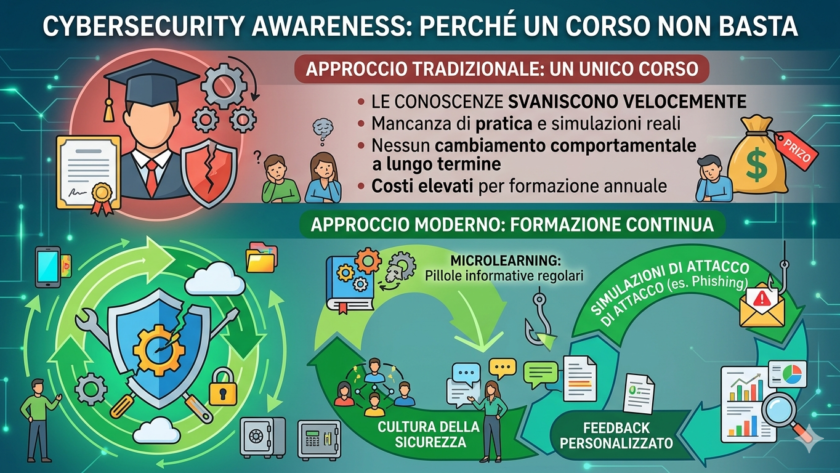
Cybersecurity Awareness: perché un corso una tantum non basta a proteggere la tua azienda
Molte organizzazioni considerano la formazione sulla sicurezza come una casella da barrare una volta all'anno. Tuttavia, la realtà degli attacchi moderni dimostra che questa strategia è insufficiente e pericolosa.
…
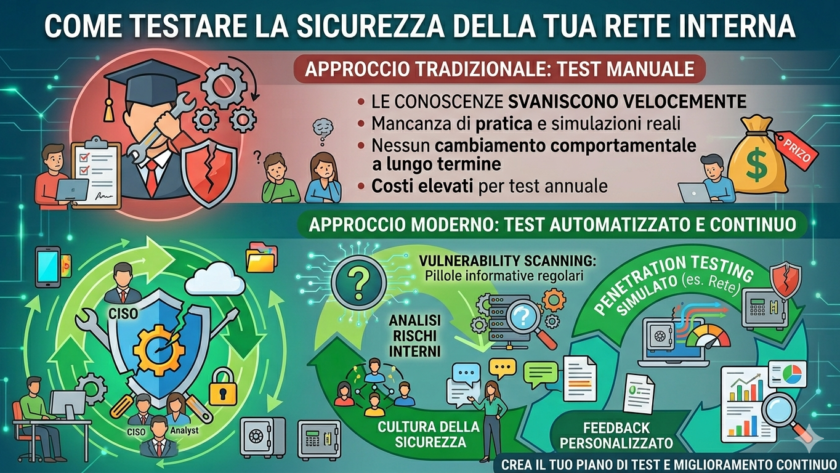
Come testare la sicurezza della tua rete interna: una guida pragmatica per difensori
Mentre la maggior parte delle aziende si concentra sulla protezione del perimetro, le minacce più insidiose si annidano spesso all'interno. Ecco come adottare la mentalità di un attaccante per testare la tua infrastruttura.
…
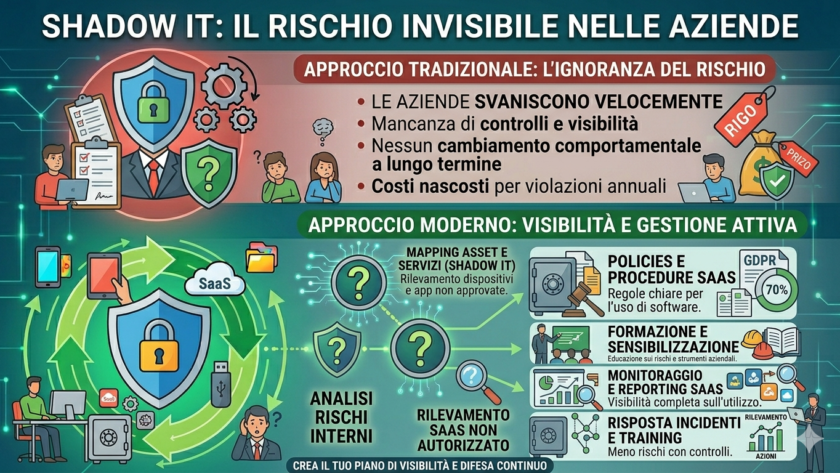
Shadow IT: il rischio invisibile che minaccia la tua infrastruttura aziendale
In ogni azienda moderna esiste una realtà tecnologica che sfugge al controllo del dipartimento IT. Questo fenomeno, noto come Shadow IT, si verifica quando i dipendenti utilizzano software, applicazioni o servizi cloud senza l'approvazione formale dell'organizzazione.…
Attacchi alla sanità: perché gli ospedali sono diventati il bersaglio preferito dei cybercriminali
Negli ultimi anni, il settore sanitario è passato dall'essere un bersaglio occasionale a diventare l'obiettivo primario delle organizzazioni criminali dedite al ransomware. Non si tratta di una coincidenza, ma di una scelta strategica basata…
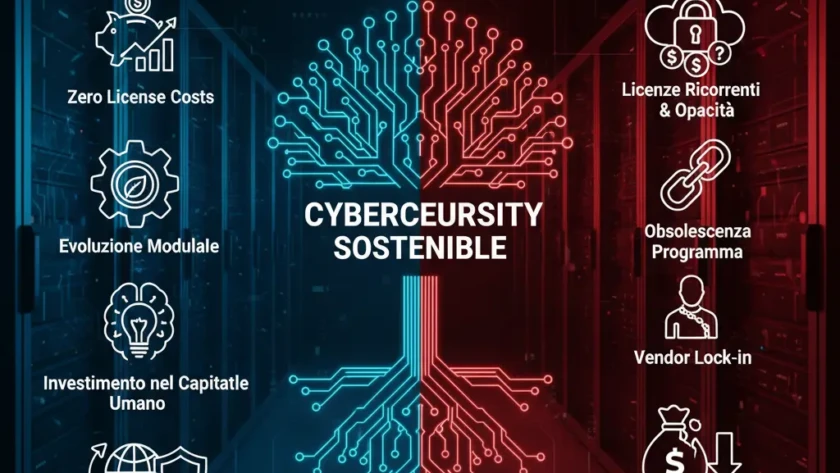
Nel dibattito moderno sulla gestione aziendale, la sostenibilità è spesso associata all'impatto ambientale. Tuttavia, esiste una sostenibilità tecnologica ed economica che è vitale per la sopravvivenza delle imprese: la capacità di mantenere una difesa impenetrabile nel lungo periodo senza erodere i margini di profitto. In questo scenario, la cybersecurity open source non è solo una…
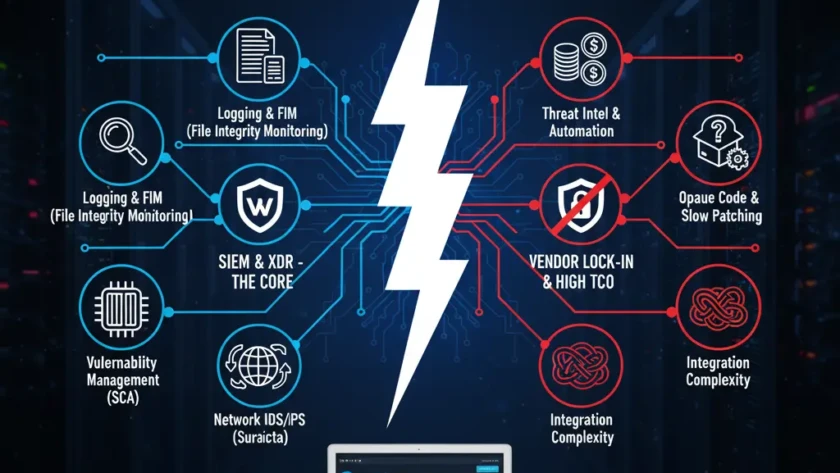
Costruire una difesa informatica solida non richiede necessariamente l'acquisto di costose licenze software. Oggi è possibile progettare un Open Source Security Stack di livello enterprise, capace di competere con le suite commerciali più blasonate. La chiave del successo risiede nell'integrazione strategica di diversi strumenti specializzati per coprire ogni strato della superficie d'attacco.
I pilastri di…
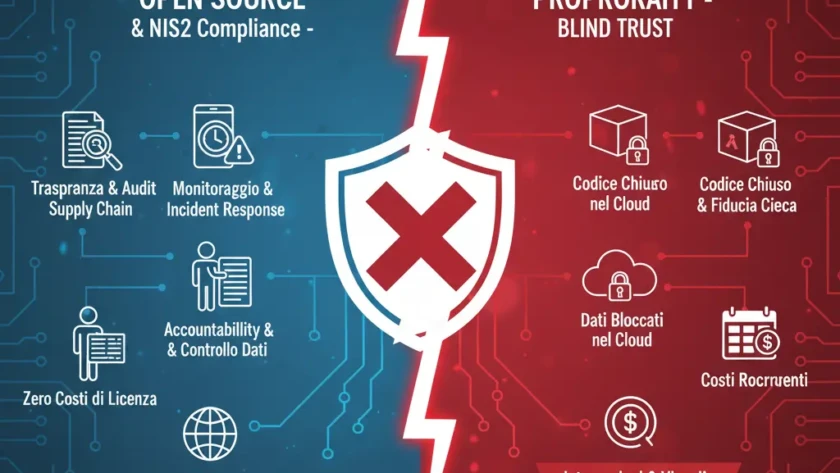
L'entrata in vigore della direttiva NIS2 ha innalzato drasticamente gli standard di cybersecurity richiesti alle aziende europee, introducendo sanzioni severe e responsabilità dirette per il management. In questo contesto, sorge un interrogativo fondamentale: il software open source è realmente compatibile con questi nuovi requisiti normativi? La risposta è sì, e spesso rappresenta la scelta più…
Siamo i primi sostenitori della sovranità tecnologica, ma un approccio professionale alla difesa digitale richiede realismo. Esistono scenari specifici in cui la cybersecurity open source non rappresenta la scelta ottimale. Comprendere quando preferire una soluzione commerciale "off-the-shelf" è fondamentale per evitare colli di bottiglia operativi e falle di sicurezza dovute a una cattiva gestione.
1.…
Nel mercato della cybersecurity, molte aziende si trovano intrappolate in una gabbia dorata nota come vendor lock-in. Si inizia con l'acquisto di una soluzione "chiavi in mano" e si finisce per essere prigionieri di licenze costose, formati di dati proprietari e roadmap di sviluppo decise da altri. Il passaggio a un modello open source non…
In un'epoca di tagli ai budget IT e inflazione dei costi tecnologici, la gestione finanziaria della cybersecurity è diventata una priorità per il C-level. Molte aziende si trovano intrappolate in contratti di licenza che crescono esponenzialmente con il volume dei dati. Analizzare i vantaggi economici reali del software open source nella sicurezza non è solo…
Il panorama della sicurezza informatica sta attraversando un cambiamento d'epoca. Mentre le architetture proprietarie faticano a tenere il passo con minacce sempre più sofisticate e distribuite, una domanda si impone con forza: il futuro della cybersecurity sarà open source? L'evidenza suggerisce che non si tratta più di una possibilità, ma di una necessità strutturale.
La…