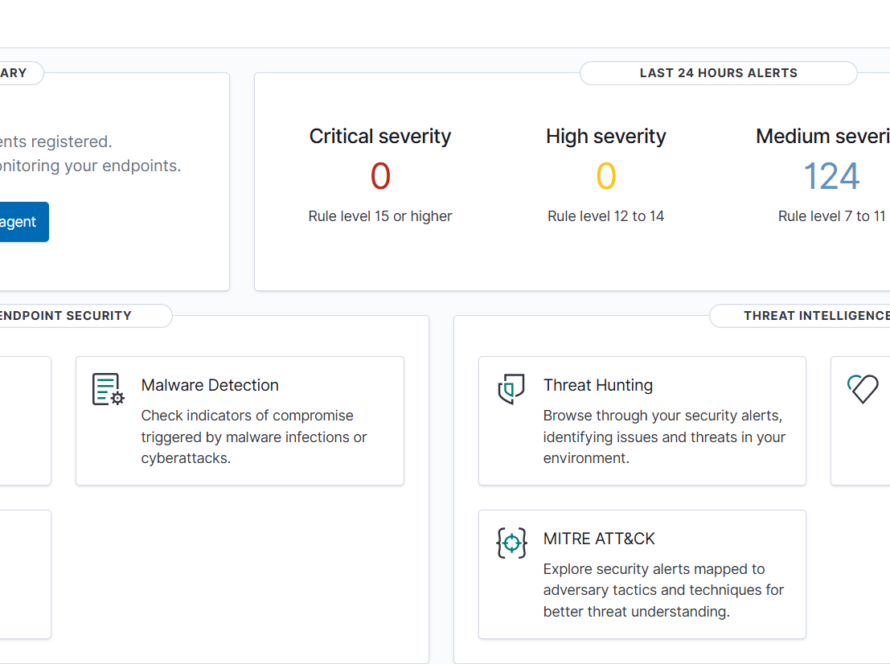
Nel dibattito moderno sulla gestione aziendale, la sostenibilità è spesso associata all’impatto ambientale. Tuttavia, esiste una sostenibilità tecnologica ed economica che è vitale per la sopravvivenza delle imprese: la capacità di mantenere una difesa impenetrabile nel lungo periodo senza erodere i margini di profitto. In questo scenario, la cybersecurity open source non è solo una scelta tecnica, ma un cambio di paradigma radicale.
Oltre il modello estrattivo dei vendor tradizionali
Il modello commerciale classico della sicurezza informatica è di tipo “estrattivo”: le aziende pagano licenze ricorrenti basate sul numero di utenti, dispositivi o volume di dati. Questo approccio è insostenibile per le imprese che scalano velocemente. L’adozione di soluzioni come Wazuh rompe questo schema, permettendo una crescita lineare della protezione senza un aumento esponenziale dei costi fissi di licenza.
Evoluzione vs Obsolescenza
La sostenibilità di uno stack di sicurezza si misura nella sua capacità di adattarsi. I software proprietari sono vincolati alla roadmap di sviluppo del produttore; se il vendor decide di dismettere una funzione o un prodotto, l’azienda è costretta a migrazioni costose e non pianificate. L’open source garantisce la continuità: il codice appartiene alla comunità e all’azienda stessa, assicurando che la postura di sicurezza rimanga solida e aggiornabile per decenni.
L’impatto sul capitale umano
Un paradigma sostenibile investe nelle persone. Scegliere l’open source significa spostare il budget dai canoni software alla formazione dei propri analisti e alla consulenza di alto livello. Questo crea un valore reale e duraturo all’interno dell’organizzazione: le competenze acquisite su piattaforme aperte sono universali e non svaniscono allo scadere di un contratto di abbonamento.
Trasparenza come fondamento della resilienza
Un sistema è sostenibile se è verificabile. L’opacità dei sistemi chiusi impedisce alle aziende di comprendere appieno come i propri dati vengono protetti. La trasparenza del codice sorgente permette un auditing continuo, riducendo il rischio di fallimenti strutturali nascosti e garantendo una resilienza che resiste alla prova del tempo e delle normative, come la NIS2.
Conclusioni
Passare alla cybersecurity open source significa scegliere un modello di difesa circolare, dove ogni risorsa investita genera competenza, controllo e libertà. È la strada per un’azienda tecnologicamente sovrana, capace di proteggere il proprio futuro in modo autonomo e finanziariamente sano.
Consulenza Strategica per cyberdef.it/wazuh/
CyberDef progetta il tuo percorso verso una sicurezza informatica sostenibile e sovrana:
- Analisi della Sostenibilità Economica: Valutiamo l’impatto dei tuoi attuali costi di licenza e progettiamo il passaggio a Wazuh per massimizzare il ROI.
- Implementazione di Tecnologie Long-Term: Configuriamo stack di sicurezza aperti progettati per durare e scalare con la tua azienda.
- Trasferimento di Conoscenza: Supportiamo il tuo team tecnico nell’acquisizione delle competenze necessarie per governare l’open source in totale autonomia.
Investi nel futuro, non nelle licenze. Parla con noi: Cybersecurity Sostenibile con Wazuh.