L’entrata in vigore della direttiva NIS2 ha innalzato drasticamente gli standard di cybersecurity richiesti alle aziende europee, introducendo sanzioni severe e responsabilità dirette per il management. In questo contesto, sorge un interrogativo fondamentale: il software open source è realmente compatibile con questi nuovi requisiti normativi? La risposta è sì, e spesso rappresenta la scelta più solida per garantire la compliance.
Trasparenza e Supply Chain Security
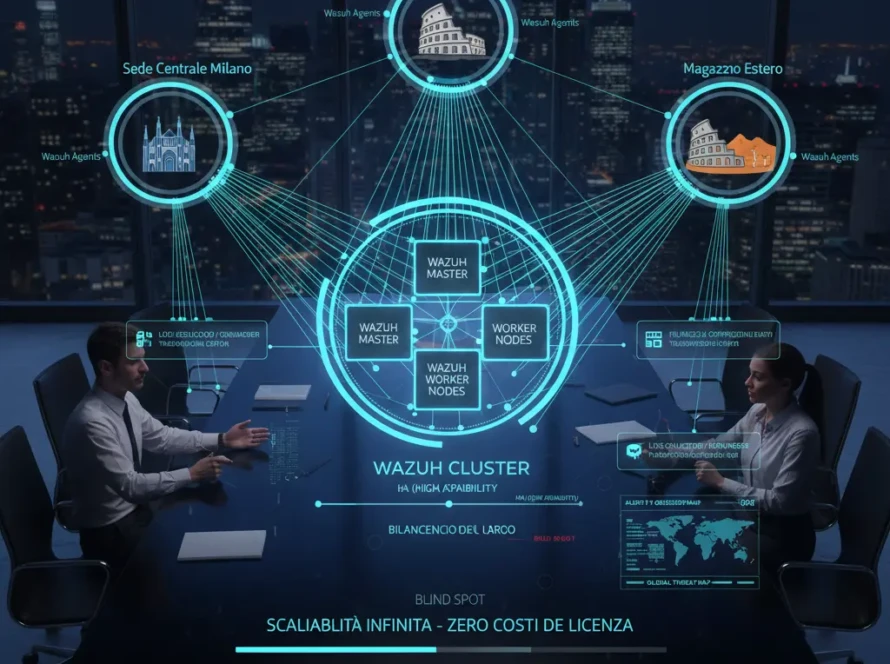
Uno dei pilastri della NIS2 è la gestione del rischio nella catena di approvvigionamento (Supply Chain Security). Mentre i software proprietari nascondono il proprio funzionamento interno, il software open source permette un’ispezione completa. Utilizzare strumenti come Wazuh consente alle aziende di verificare l’assenza di vulnerabilità nel codice sorgente, rispondendo direttamente all’obbligo normativo di valutare la sicurezza dei prodotti ICT utilizzati.
Monitoraggio e Incident Response in tempo reale
La direttiva NIS2 impone obblighi rigorosi in termini di rilevamento e notifica degli incidenti. La compatibilità normativa dell’open source si manifesta nella sua flessibilità:
- Logging Inalterabile: La capacità di raccogliere e centralizzare log da fonti eterogenee senza limitazioni di licenza.
- Detection Personalizzata: La possibilità di creare regole di rilevamento specifiche per le minacce del proprio settore industriale.
- Automazione della Risposta: L’integrazione di script e tool aperti per contenere le minacce entro i tempi previsti dal legislatore.
Accountability e Controllo del Dato
Il principio di “Accountability” richiede che l’azienda sia in grado di dimostrare l’efficacia delle misure adottate. L’adozione di standard aperti garantisce che i dati di audit restino di proprietà aziendale, pronti per essere esibiti durante le ispezioni delle autorità competenti. A differenza delle soluzioni SaaS chiuse, l’open source previene il rischio di perdita dei dati storici in caso di cessazione del contratto con il vendor.
Conclusioni
Il software open source non è solo compatibile con la NIS2, ma ne incarna lo spirito di trasparenza e resilienza. Adottare una strategia di difesa aperta significa passare da una conformità passiva a una governance attiva e sovrana dei propri asset digitali.
Consulenza Strategica per cyberdef.it/wazuh/
CyberDef trasforma i requisiti della NIS2 in protocolli tecnici operativi attraverso la potenza di Wazuh:
- Gap Analysis NIS2: Identifichiamo i requisiti normativi scoperti e implementiamo i controlli necessari tramite Wazuh.
- Configurazione Reportistica Legale: Automatizziamo la produzione di report tecnici pronti per le autorità di vigilanza.
- Incident Response Plan: Progettiamo flussi di lavoro automatizzati per garantire il rispetto dei tempi di notifica obbligatori.
Rendi la tua azienda conforme alla NIS2 con la trasparenza dell’open source. Contattaci: Compliance NIS2 e Wazuh.