Password aziendali: come creare una policy efficace e sostenibile per la tua PMI
Le credenziali compromesse sono la causa principale di data breach nelle piccole e medie imprese. Ecco come implementare regole che proteggano davvero l’azienda senza bloccare il lavoro dei dipendenti.
Nella maggior parte delle PMI, la gestione delle password è lasciata alla discrezione del singolo dipendente. Questo approccio frammentato crea vulnerabilità critiche: password deboli, riutilizzate tra account personali e professionali, o scritte su supporti fisici non sicuri. In un panorama di minacce in continua evoluzione, la tua azienda non può permettersi una gestione approssimativa delle chiavi d’accesso ai propri dati.
In CyberDef crediamo che una policy efficace debba bilanciare la robustezza tecnica con la facilità d’uso quotidiana. Una regola troppo rigida spinge i dipendenti a eludere i controlli; una troppo blanda espone l’azienda a intrusioni certe.
I 4 pilastri di una policy password moderna
1. Lunghezza batte complessità
Le moderne linee guida internazionali (NIST) suggeriscono di dare priorità alla lunghezza della password piuttosto che alla combinazione forzata di caratteri speciali difficili da ricordare. Una “passphrase” composta da tre o quattro parole casuali è più facile da memorizzare per l’utente e molto più difficile da violare per un software di brute force.
2. Eliminazione del cambio password forzato
Obbligare i dipendenti a cambiare password ogni 90 giorni è controproducente. Gli utenti tendono a fare modifiche minime (es. aggiungendo un numero alla fine), rendendo la nuova password prevedibile. La password va cambiata solo se esiste il sospetto concreto di una compromissione.
3. Adozione obbligatoria dell’MFA
L’autenticazione a due o più fattori (MFA) è il singolo investimento con il più alto ritorno sulla sicurezza. Anche se una password viene rubata tramite phishing, l’attaccante non potrà accedere senza il secondo fattore di verifica sul dispositivo del dipendente.
4. Utilizzo di Password Manager Aziendali
Fornire ai dipendenti uno strumento professionale per la gestione delle credenziali elimina la necessità di memorizzarle o scriverle altrove. Questo permette di utilizzare password uniche e complesse per ogni servizio, centralizzando la sicurezza.
Il ruolo del monitoraggio degli accessi
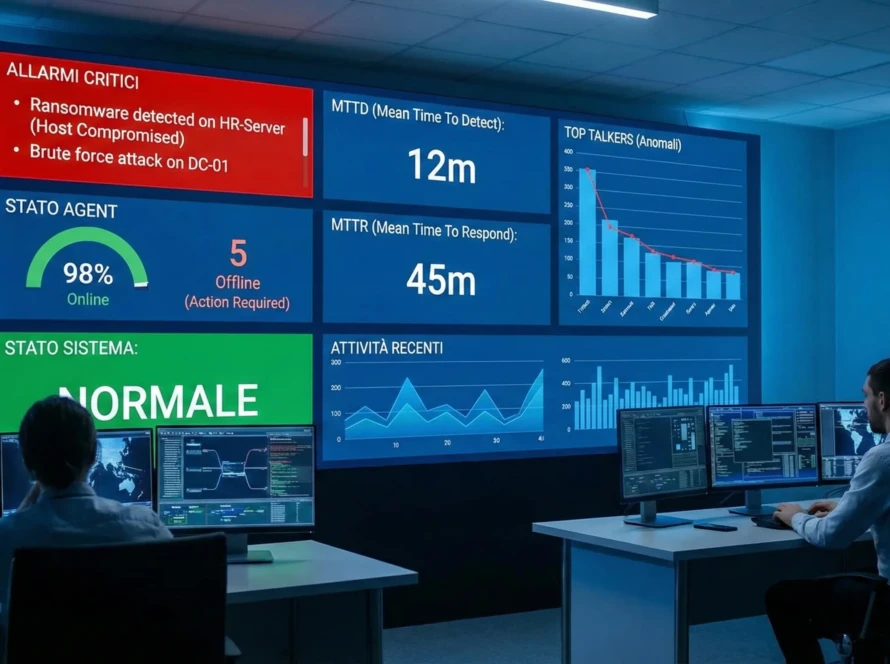
Una buona policy è solo metà della soluzione. L’altra metà consiste nel sapere cosa accade quando una credenziale viene utilizzata. Monitorare i log di autenticazione in tempo reale permette di individuare anomalie come accessi multipli falliti o login effettuati in orari insoliti, segnalando un attacco in corso prima che vengano esfiltrati dati.
Oltre la policy: monitora le tue identità digitali
Le password forti sono inutili se non hai visibilità su chi accede ai tuoi sistemi. Con Wazuh, puoi centralizzare i log di autenticazione, ricevere alert su tentativi di accesso sospetti e garantire la conformità normativa. Non lasciare la tua sicurezza al caso.
Richiedi una consulenza tecnica su Wazuh: Soluzioni di Visibilità e Monitoraggio CyberDef