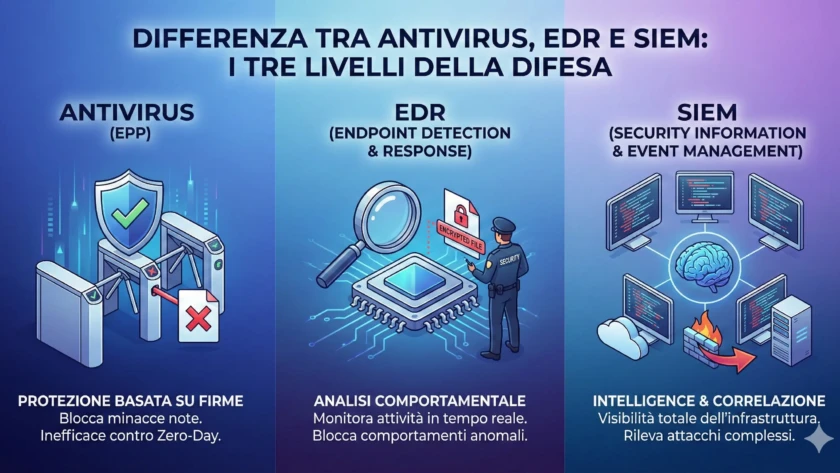
Differenza tra Antivirus, EDR e SIEM: Guida alla scelta dello stack di sicurezza
Nel linguaggio comune si tende a usare il termine "Antivirus" per indicare qualsiasi software di protezione. In realtà, la sicurezza moderna si basa su tre pilastri distinti che svolgono funzioni completamente diverse. Confonderli significa lasciare ampie zone d'ombra nella propria infrastruttura. Ecco…
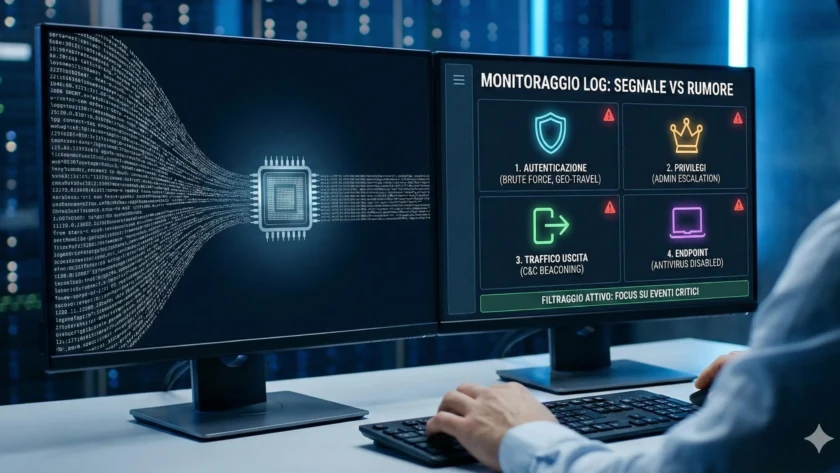
Monitoraggio dei log aziendali: Cosa controllare davvero per non affogare nei dati
Il problema principale dei moderni SOC (Security Operations Center) non è la mancanza di dati, ma l'eccesso. Inondare i sistemi di monitoraggio con ogni singolo evento generato dall'infrastruttura porta alla cosiddetta "Log Fatigue": l'incapacità di vedere le minacce reali perché sepolte sotto milioni…
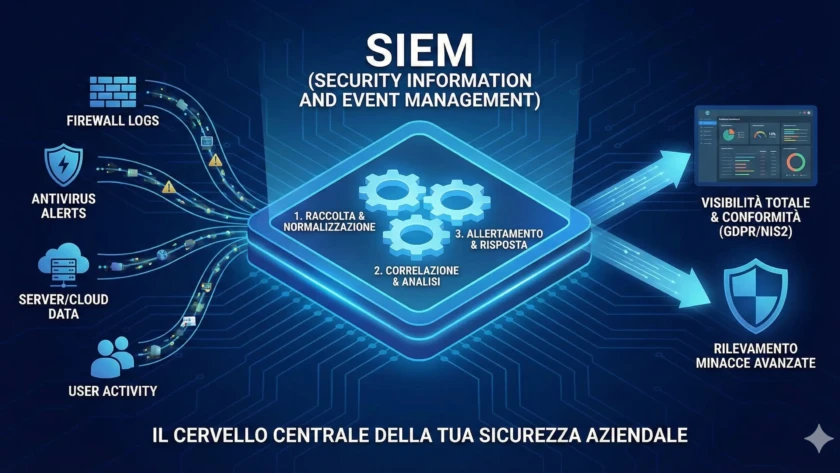
Come funziona un SIEM e perché è fondamentale per la tua azienda
Immagina di avere un sistema di sicurezza fisico con telecamere, sensori di movimento e allarmi su porte e finestre. Ora immagina che ogni sensore parli una lingua diversa e invii avvisi a guardie diverse che non comunicano tra loro. Se un ladro entra…
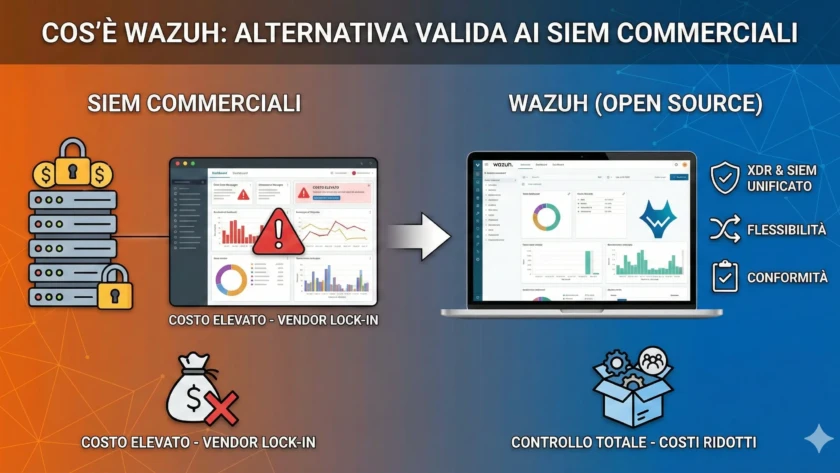
Cos’è Wazuh e perché è una valida alternativa ai SIEM commerciali
Nel mercato della Cyber Security, dominato da giganti commerciali con costi di licenza proibitivi, Wazuh si è imposto come lo standard de facto per la sicurezza Open Source. Molte aziende credono erroneamente che "pagare di più" significhi "essere più sicuri". Wazuh dimostra che la…
Come dimostrare la conformità NIS2 ai clienti e ai partner
Siamo entrati pienamente nell'era della NIS2. Oggi, la domanda più frequente nei questionari di qualifica fornitori non è più "Avete un antivirus?", ma "Come dimostrate la vostra conformità alla direttiva NIS2?". Non essere pronti a rispondere significa perdere opportunità di business. Ecco come trasformare l'adeguamento…
Registro degli incidenti informatici: Quando è obbligatorio e perché serve
Nel panorama della sicurezza informatica, la gestione formale degli incidenti è spesso percepita come un mero onere burocratico. Tuttavia, il registro degli incidenti informatici è la spina dorsale della conformità normativa (GDPR) e della strategia difensiva aziendale. Capire quando è obbligatorio non serve solo a…
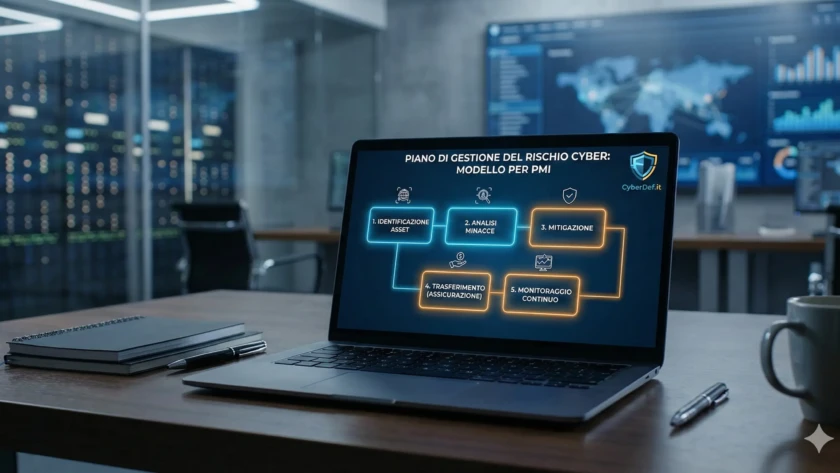
Piano di gestione del rischio cyber: modello per PMI
Molte PMI pensano di non essere un bersaglio interessante per gli attaccanti informatici. La realtà è opposta: le piccole e medie imprese sono spesso le più colpite perché meno strutturate.
Un piano di gestione del rischio cyber permette di passare dalla reazione all’azione preventiva.
Cos’è un…
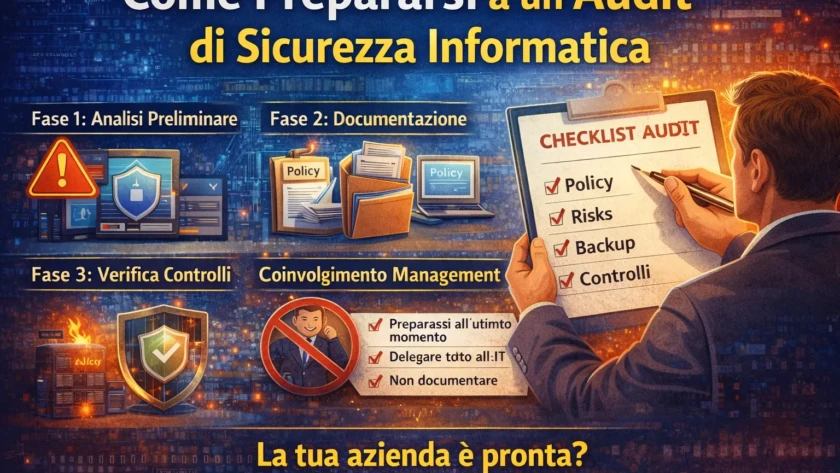
Come prepararsi a un audit di sicurezza informatica
Un audit di sicurezza informatica non è un semplice controllo tecnico. È una verifica strutturata che misura il livello reale di protezione, governance e gestione del rischio di un’organizzazione.
Prepararsi nel modo corretto significa ridurre stress, evitare non conformità e trasformare l’audit in un vantaggio competitivo.
Cos’è…
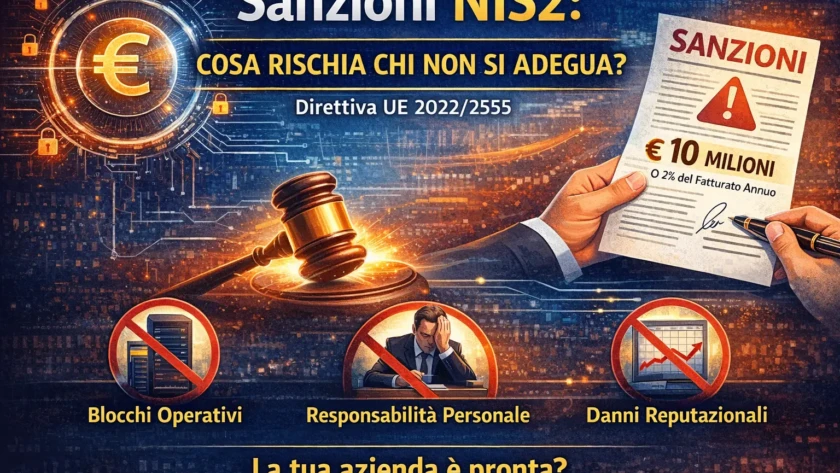
Sanzioni NIS2: cosa rischia chi non si adegua?
La Direttiva NIS2 non è un semplice aggiornamento normativo. È un cambio di paradigma nella gestione della cybersecurity in Europa.
Molte aziende si concentrano sugli obblighi. Poche analizzano davvero le conseguenze della non conformità.
Perché la NIS2 è diversa dal passato
La nuova direttiva amplia il numero…
Cybersecurity nelle Pubbliche Amministrazioni: obblighi ACN spiegati semplice
Negli ultimi anni la cybersecurity è diventata una priorità assoluta per le Pubbliche Amministrazioni. Non si tratta solo di proteggere computer e server, ma di garantire continuità dei servizi ai cittadini.
Con l’introduzione delle direttive dell’ACN (Agenzia per la Cybersicurezza Nazionale), gli enti pubblici hanno obblighi chiari,…
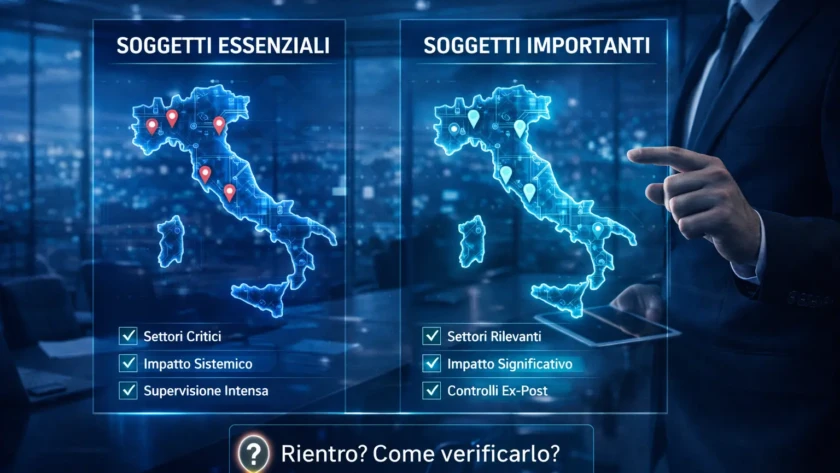
La tua azienda rientra tra i soggetti essenziali o importanti? Come verificarlo correttamente
Con l’entrata in vigore della Direttiva NIS2, migliaia di aziende italiane devono rispondere a una domanda cruciale:
La mia organizzazione è un soggetto essenziale o un soggetto importante?
La differenza non è semantica. Cambiano obblighi, controlli, livello di responsabilità del management e…
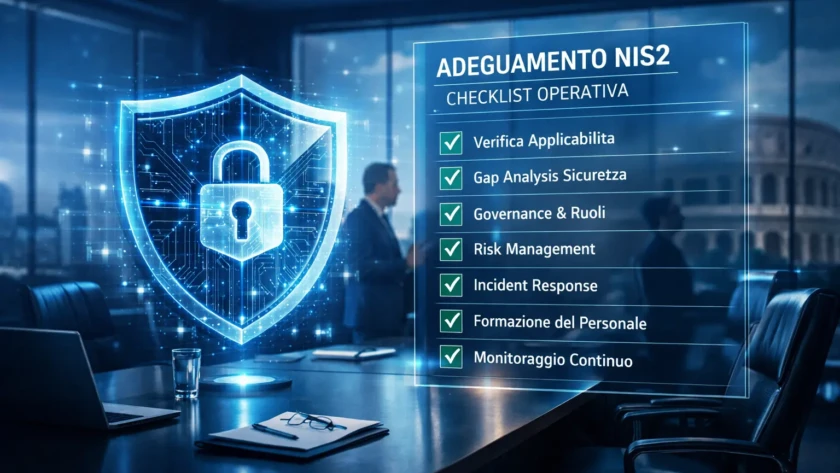
Adeguamento NIS2: checklist operativa per aziende italiane
L’adeguamento alla NIS2 non è più rimandabile. La nuova direttiva europea sulla cybersicurezza impone obblighi concreti alle aziende italiane, ampliando significativamente il numero di soggetti coinvolti rispetto alla precedente NIS.
Se la tua azienda rientra tra i soggetti essenziali o importanti, il momento di agire è adesso.
In…