Differenza tra Antivirus, EDR e SIEM: Guida alla scelta dello stack di sicurezza
Nel linguaggio comune si tende a usare il termine “Antivirus” per indicare qualsiasi software di protezione. In realtà, la sicurezza moderna si basa su tre pilastri distinti che svolgono funzioni completamente diverse. Confonderli significa lasciare ampie zone d’ombra nella propria infrastruttura. Ecco la differenza tecnica e operativa tra Antivirus (EPP), EDR e SIEM.
1. Antivirus (EPP – Endpoint Protection Platform)
L’Antivirus tradizionale è la prima linea di difesa, basata sulle firme. Funziona confrontando i file presenti sul computer con un database di minacce note.
- Come lavora: Se il file X ha la firma Y, viene bloccato.
- Limite: È inefficace contro le minacce “Zero-Day” (nuove e sconosciute) o contro gli attacchi “Fileless” (che non salvano file su disco ma operano in memoria).
- Analogia: È come un tornello che fa passare solo chi ha il badge valido. Se qualcuno entra scavalcando o con un badge falso ma identico, passa inosservato.
2. EDR (Endpoint Detection and Response)
L’EDR rappresenta l’evoluzione dell’antivirus. Non guarda solo la “faccia” del file (firma), ma il suo comportamento.
- Come lavora: Monitora i processi in tempo reale. Se un file (anche legittimo come Word) inizia a criptare documenti o a comunicare con server sconosciuti, l’EDR lo blocca e isola il computer dalla rete.
- Vantaggio: Rileva ransomware e attacchi complessi che l’antivirus non vede. Include strumenti per la risposta all’incidente (es. kill process, isolamento host).
- Analogia: È una guardia giurata che osserva cosa fanno le persone dentro l’edificio. Se qualcuno inizia a scassinare una cassaforte, interviene, anche se quella persona aveva il badge.
3. SIEM (Security Information and Event Management)
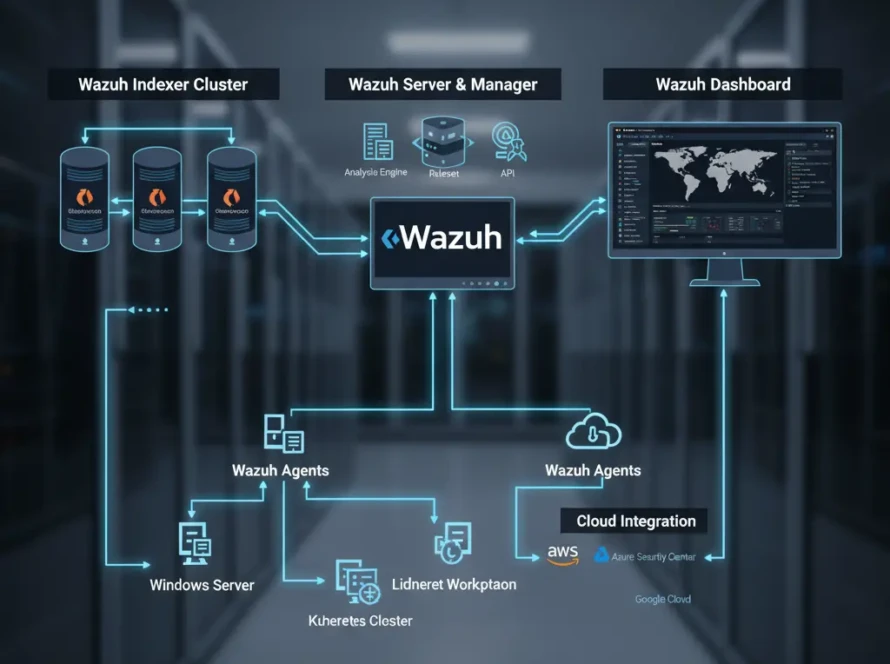
Il SIEM non è un software installato sul singolo PC, ma una piattaforma centrale di intelligence. Raccoglie i dati non solo dai PC (dove girano Antivirus ed EDR), ma anche da firewall, server, cloud, stampanti e accessi alle porte.
- Come lavora: Correlazione. Mette insieme i pezzi del puzzle provenienti da fonti diverse per ricostruire un attacco complesso che si muove lateralmente nella rete.
- Vantaggio: Offre visibilità totale e compliance normativa (GDPR, NIS2). È l’unico strumento che vede cosa succede “tra” i dispositivi.
- Analogia: È la sala di controllo con i monitor delle telecamere di tutto il complesso. Vede il ladro entrare dal parcheggio (Firewall), disattivare l’allarme (Log) e provare a entrare in ufficio (Endpoint).
Cosa serve alla tua azienda?
Non si tratta di scegliere l’uno o l’altro, ma di integrarli. L’Antivirus filtra il rumore di fondo, l’EDR blocca le minacce avanzate sui dispositivi e il SIEM supervisiona l’intera infrastruttura garantendo che nulla sfugga al controllo.
Conclusione: Nel 2024, l’antivirus da solo è insufficiente. Una strategia di difesa matura richiede la visibilità comportamentale dell’EDR e la correlazione dati del SIEM.