Come spiegare la cybersecurity al management: dal linguaggio tecnico al valore del business
Parlare di vulnerabilità, exploit e patch al board aziendale spesso porta a tagli di budget o disinteresse. Ecco come cambiare prospettiva e farsi ascoltare dai decisori.
Per molti responsabili IT e CISO, ottenere l’approvazione per nuovi investimenti in sicurezza è una sfida costante. Il problema non è la mancanza di budget, ma un divario comunicativo: i tecnici parlano di minacce, mentre il management ragiona in termini di rischi, costi e opportunità.
In CyberDef crediamo che la cybersecurity debba essere presentata come una funzione abilitante. Proteggere l’infrastruttura non significa solo “evitare un problema”, ma garantire che l’azienda possa continuare a generare valore senza interruzioni.
1. Smetti di parlare di tecnologia, inizia a parlare di rischio
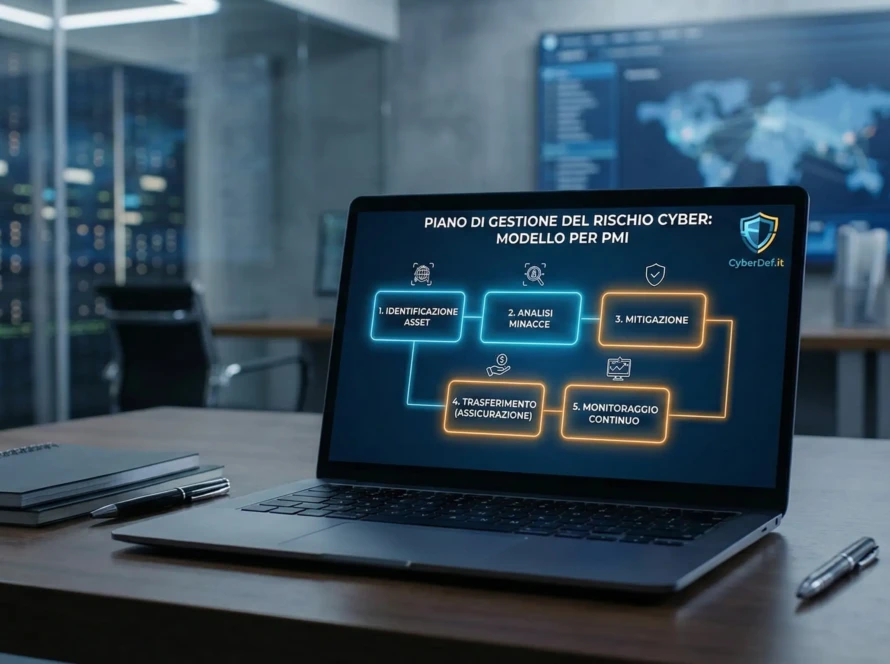
Al CEO o al CFO non interessa sapere come funziona un attacco brute force. Interessa sapere quanto costerebbe un giorno di fermo totale della produzione. Invece di presentare una lista di tool da acquistare, presenta uno scenario di gestione del rischio: quanto impatto avrebbe una violazione sulla reputazione del brand e sulla fiducia dei clienti?
2. La cybersecurity come vantaggio competitivo
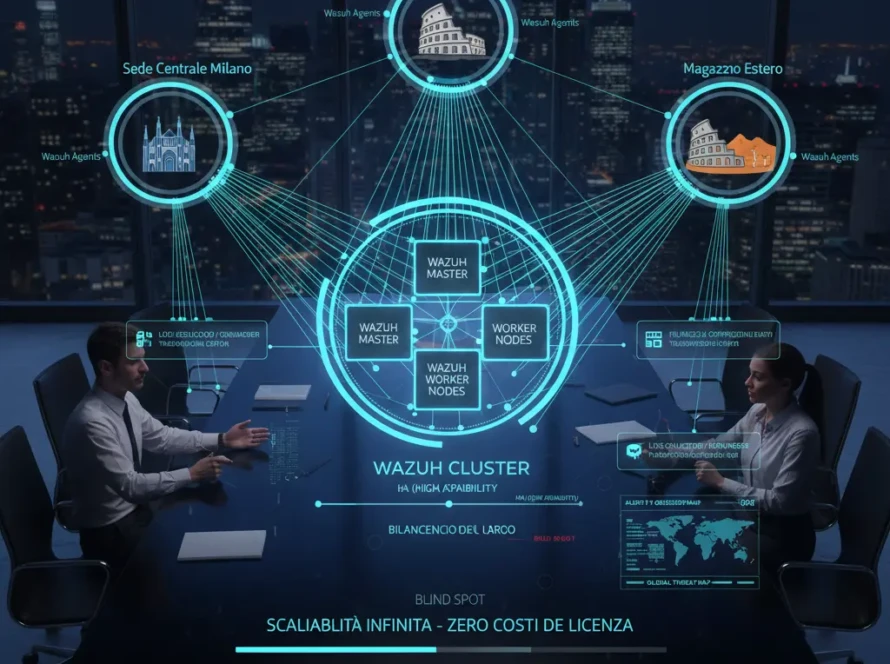
Oggi la sicurezza è un requisito contrattuale. Molte grandi aziende e istituzioni pubbliche scartano i fornitori che non possono dimostrare solidi standard di protezione dei dati. Spiegare che investire in soluzioni come Wazuh permette di acquisire nuovi clienti o di mantenere quelli attuali trasforma la cybersecurity da un “centro di costo” a un “asset di vendita”.
3. Utilizzare metriche che contano per il board
Evita i report tecnici con migliaia di righe di log. Presenta dashboard sintetiche che mostrano:
- MTTR (Mean Time To Respond): Quanto velocemente siamo in grado di neutralizzare una minaccia prima che faccia danni.
- Conformità Normativa: Come l’investimento ci mette al riparo da sanzioni (es. GDPR o NIS2).
- Riduzione dei Costi Operativi: Come l’automazione della sicurezza riduce il carico di lavoro manuale e i costi di ripristino post-incidente.
4. Presentare la soluzione come una polizza sulla continuità
Il management comprende bene il concetto di assicurazione. La cybersecurity proattiva, basata sulla visibilità e sul monitoraggio costante, è l’assicurazione che permette all’azienda di scalare con serenità. Senza una visione chiara di cosa accade nella rete, ogni espansione aziendale aumenta esponenzialmente il rischio di fallimento.
Dimostra il valore della sicurezza con dati reali
Vuoi presentare al tuo management una soluzione solida, scalabile e capace di fornire report chiari sulla postura di sicurezza? Scopri come implementare Wazuh per ottenere una visibilità totale e centralizzata. Rendi la sicurezza un linguaggio comprensibile a tutti.
Prenota una consulenza tecnica su Wazuh: Supporto e Analisi SIEM CyberDef