Wazuh è una piattaforma di sicurezza open source che integra funzionalità XDR (Extended Detection and Response) e SIEM (Security Information and Event Management) per la protezione di infrastrutture cloud e locali.
L’architettura si basa su un agente universale (installato sui dispositivi da monitorare) e tre pilastri centrali:
- Wazuh Server: È il “cervello”. Riceve i dati dagli agenti, li decodifica e li confronta con un database di regole (oltre 3000 predefinite). Si occupa anche di gestire le risposte attive (es. bloccare un IP se tenta un attacco brute force).
- Wazuh Indexer: È il “magazzino”. Basato su tecnologia di ricerca distribuita, permette di analizzare terabyte di dati in pochi secondi. È fondamentale per la conformità normativa (GDPR, PCI DSS, ecc.) poiché conserva lo storico degli eventi.
- Wazuh Dashboard: È la “torre di controllo”. Offre visualizzazioni grafiche dei dati, mappe degli attacchi in tempo reale e strumenti per la gestione delle vulnerabilità.
Hardware Consigliato (Installazione All-in-One)
La tabella seguente specifica le risorse necessarie per un’installazione All-in-One (tutto su un unico server). Se prevedi una crescita rapida, considera di allocare più RAM, poiché l’Indexer è molto vorace di memoria per gestire le query veloci.
| Endpoint protetti | CPU | RAM | Archiviazione |
| 1-25 | 4 | 8GB | 50GB |
| 25-50 | 8 | 8GB | 100GB |
| 50-100 | 8 | 8GB | 200GB |
Sistemi Operativi Supportati (Architetture 64-bit)
Wazuh supporta le principali distribuzioni Linux (x86_64 o ARM64), tra cui:
- Ubuntu: dalla 16.04 alla 24.04
- RHEL / CentOS Stream: versioni 7, 8, 9 e 10
- Amazon Linux: 2 e 2023
Procedura di Installazione
- L’installazione tramite lo script
wazuh-install.shè il metodo più rapido, ma ecco alcuni dettagli da non trascurare:
curl -sO https://packages.wazuh.com/4.14/wazuh-install.sh && sudo bash ./wazuh-install.sh -a

- Verifica il completamento: Al termine, il terminale visualizzerà le credenziali di accesso. Salvale con cura.
- Accesso Web: Naviga all’indirizzo
https://<IP_DEL_TUO_SERVER>e utilizza le credenziali fornite durante l’installazione per accedere. - Username: admin
- Password: <admin_password>
Nota: È normale ricevere un avviso di sicurezza dal browser sul certificato SSL (essendo auto-generato); puoi procedere accettando l’eccezione. Altrimenti per un uso aziendale, è consigliabile sostituirli con certificati emessi da una CA (come Let’s Encrypt).
- Recupero Password: Le password generate sono estremamente robuste. Se hai bisogno di recuperarle in un secondo momento, ricorda che si trovano nell’archivio compresso creato durante l’installazione:

Disattivazione degli Aggiornamenti Automatici
È un passaggio critico. Wazuh aggiorna i suoi pacchetti frequentemente; un aggiornamento automatico non supervisionato del kernel o dei pacchetti di sistema potrebbe causare l’arresto dei servizi di indicizzazione.
- Sistemi basati su APT (Debian/Ubuntu):

Disinstallazione
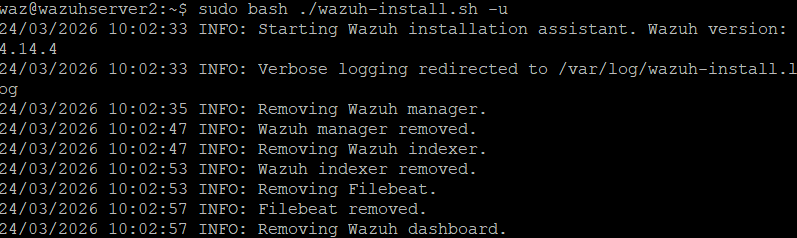
Se desideri rimuovere completamente i componenti di Wazuh, esegui nuovamente lo script con l’opzione di rimozione:
- sudo bash ./wazuh-install.sh -u
Prossimo Passo
Ora che il server è operativo, il passo successivo è installare gli agenti sui tuoi dispositivi (PC, server o istanze cloud). Troverai le istruzioni dettagliate direttamente all’interno della dashboard web.