Errori umani e sicurezza informatica: i dati e le statistiche che ogni azienda dovrebbe conoscere
Nonostante gli investimenti in hardware e software, il fattore umano rimane la variabile più critica. Analizziamo i numeri che spiegano perché la tecnologia da sola non basta.
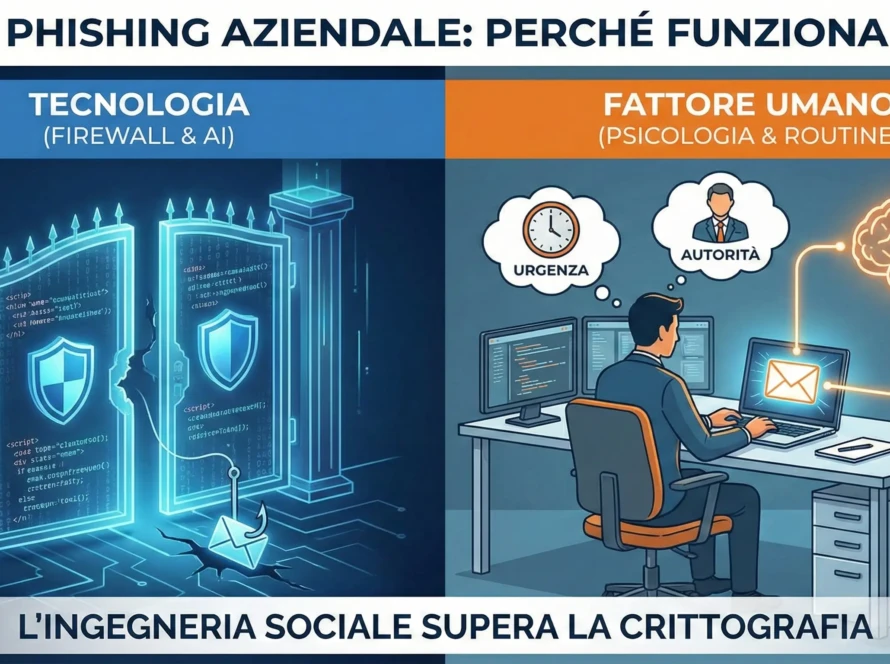
Spesso si parla di cybersecurity come di una sfida puramente tecnica fatta di codice, vulnerabilità zero-day e complessi algoritmi di crittografia. Tuttavia, la realtà operativa ci restituisce un quadro ben diverso: la stragrande maggioranza delle violazioni di dati inizia con un’azione umana, spesso involontaria.
In CyberDef crediamo che comprendere l’entità di questo fenomeno attraverso i dati sia il primo passo per implementare una difesa resiliente. Non si tratta di puntare il dito contro il personale, ma di ammettere che il sistema di difesa deve essere progettato per gestire l’errore.
La statistica spaventosa: l’82% delle violazioni coinvolge l’uomo
Secondo i rapporti internazionali più autorevoli sulla sicurezza (come il Data Breach Investigations Report), oltre l’80% delle violazioni di dati analizzate nell’ultimo anno ha visto il coinvolgimento di un elemento umano. Che si tratti di furto di credenziali, errori di configurazione o semplice distrazione, l’uomo rimane il vettore d’attacco preferito dai cybercriminali.
I 3 errori più comuni che mettono a rischio l’infrastruttura
- Misconfigurazione dei sistemi cloud: La fretta di mettere online nuovi servizi porta spesso a lasciare database o istanze server esposte pubblicamente senza autenticazione. Questo errore è responsabile di alcuni dei più grandi data leak della storia recente.
- Gestione impropria delle credenziali: Il riutilizzo di password semplici o la condivisione di account personali per scopi lavorativi facilita enormemente il lavoro degli attaccanti che utilizzano tecniche di credential stuffing.
- Invio accidentale di dati: Inviare un foglio di calcolo contenente dati sensibili al destinatario sbagliato rimane una delle cause principali di violazione del GDPR nelle medie e grandi imprese.
Perché la consapevolezza non ferma i numeri
Sebbene la formazione sia fondamentale, le statistiche ci dicono che il click rate sulle email di phishing rimane costante in presenza di stress o carichi di lavoro eccessivi. Questo significa che l’azienda non può basare la propria sopravvivenza solo sull’attenzione del dipendente. Serve un sistema tecnico che monitori ogni endpoint e rilevi i comportamenti anomali derivanti da questi errori.
Conclusione: costruire una rete di salvataggio
I dati ci dicono che l’errore umano accadrà. La differenza tra un’azienda colpita e un’azienda sicura risiede nella capacità di rilevamento. Se un dipendente clicca su un link malevolo, la tua infrastruttura è in grado di vedere quel movimento laterale prima che diventi un ransomware?
Rileva l’errore prima che diventi un disastro
Se non puoi eliminare l’errore umano, puoi eliminare la sua invisibilità. Con Wazuh, ottieni il monitoraggio in tempo reale dei file, dei log e degli accessi, permettendoti di intervenire istantaneamente quando qualcosa non va.
Scopri come implementare il monitoraggio avanzato: Consulenza e Supporto Wazuh CyberDef