Come testare la sicurezza della tua rete interna: una guida pragmatica per difensori
Mentre la maggior parte delle aziende si concentra sulla protezione del perimetro, le minacce più insidiose si annidano spesso all’interno. Ecco come adottare la mentalità di un attaccante per testare la tua infrastruttura.
È un errore comune: investire massicciamente in firewall di ultima generazione e sistemi di protezione perimetrale, trascurando completamente ciò che accade all’interno della rete stessa. In un panorama in cui il phishing e lo Shadow IT sono le principali vie d’accesso, supporre che l’interno della tua rete sia “sicuro” è una vulnerabilità critica.
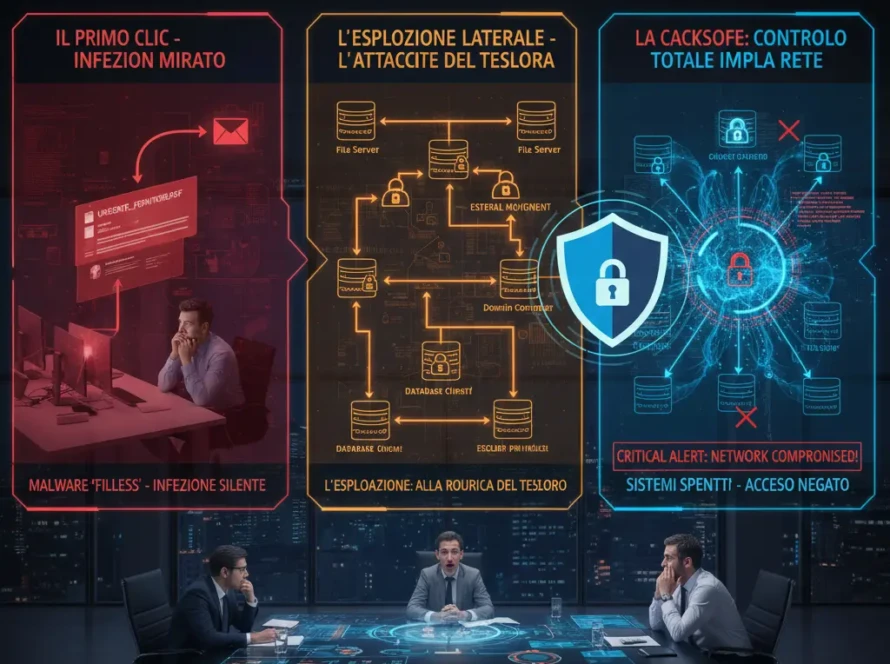
Gli attaccanti moderni non “entrano” semplicemente; una volta ottenuto un accesso iniziale (magari compromettendo un singolo endpoint o una credenziale), iniziano a “vivere della terra” (living off the land), muovendosi lateralmente, scalando privilegi e compromettendo i sistemi critici dall’interno.
In CyberDef crediamo fermamente che la visibilità sia il primo pilastro della difesa. Testare la sicurezza della rete interna non è un’attività opzionale per la conformità; è un processo vitale per misurare la tua reale capacità di rilevamento e risposta.
Il cambio di paradigma: Assumed Breach e Visibilità Centrale
Il primo passo per un test efficace è adottare la mentalità dell’Assumed Breach (Violazione Presunta). Non testare per verificare se puoi essere colpito, ma testare per capire cosa succederebbe *dopo* che un attaccante è entrato.
Senza una visibilità centralizzata, non sarai in grado di rilevare nessuno dei test che stai per eseguire. Questa guida presuppone l’uso di un sistema SIEM (Security Information and Event Management) o EDR (Endpoint Detection and Response) per monitorare i risultati. La nostra specializzazione in Wazuh si basa proprio su questa necessità di visibilità totale e centralizzata.
Le 3 Fasi per Testare la Tua Rete Interna
Per eseguire un test strutturato che vada oltre la semplice scansione automatica, segui questo approccio metodologico.
Fase 1: Mappatura della Superficie e Vulnerability Assessment (Interno)
Non puoi testare ciò che non sai di avere. La prima fase consiste nel creare un inventario completo e accurato di tutti gli asset interni e delle loro vulnerabilità note.
- Scansione di Rete: Utilizza strumenti come Nmap o OpenVAS per mappare tutti i dispositivi (PC, Server, IoT, Stampanti, Apparati di Rete) connessi.
- Vulnerability Assessment: Esegui scansioni credenziali (con autenticazione) sugli asset critici per identificare software non patchati, sistemi operativi legacy e configurazioni insicure.
- Convalida dei Risultati: Analizza i report. Un difensore esperto non guarda solo il punteggio CVSS, ma contestualizza la vulnerabilità: un server web patchato con l’amministrazione remota esposta internamente è un rischio alto.
Fase 2: Test di Movimento Laterale ed Escalation di Privilegi
Questa fase simula il comportamento di un attaccante che ha già compromesso un endpoint a basso privilegio. L’obiettivo è vedere se è possibile accedere a risorse critiche (Domain Controller, Database Clienti, Backup).
- Scansione dei Servizi Interni: Cerca protocolli insicuri (SMBv1, Telnet, FTP) o servizi mal configurati che possono essere sfruttati per l’enumerazione degli utenti.
- Test di Pass-the-Hash/Pass-the-Ticket: Verifica se le credenziali residue in memoria sui sistemi compromessi possono essere utilizzate per accedere ad altre macchine senza conoscere la password.
- Verifica delle Condivisioni di Rete: Spesso, credenziali, chiavi SSH o segreti sono memorizzati in file di configurazione su condivisioni di rete con permessi troppo permissivi (es. “Everyone: Read”).
Fase 3: Misurazione delle Capacità di Rilevamento (Detection Gap Analysis)
Il test non è completo finché non misuri l’efficacia delle tue difese. Durante l’esecuzione delle Fasi 1 e 2, il tuo team di sicurezza dovrebbe essere in grado di rilevare queste attività.
- Confronto con il SIEM: I test eseguiti hanno generato alert nel tuo SIEM (es. Wazuh)? Le scansioni Nmap sono state rilevate come attività anomala?
- Tempo di Rilevamento (MTTD): Quanto tempo è passato dall’inizio del test all’alert?
- Identificazione dei Gap: Se un test non è stato rilevato, devi identificare il gap. Mancavano i log del sistema operativo? La regola di correlazione del SIEM non era configurata correttamente? Mancava un agente sulla macchina target?
Conclusioni e Prossimi Passi
Testare la sicurezza interna non è un’attività “una tantum”, ma un ciclo continuo. I risultati devono portare a un piano d’azione concreto per il patching, l’indurimento delle configurazioni (hardening) e, soprattutto, il miglioramento delle regole di monitoraggio.
Massimizza la visibilità dei tuoi test interni.
Per eseguire questi test in modo efficace e, soprattutto, per rilevare le minacce reali, hai bisogno di una piattaforma di monitoraggio potente. Scopri come CyberDef può aiutarti a centralizzare la tua sicurezza e colmare i gap di visibilità: