Attacchi alla sanità: perché gli ospedali sono diventati il bersaglio preferito dei cybercriminali
Negli ultimi anni, il settore sanitario è passato dall’essere un bersaglio occasionale a diventare l’obiettivo primario delle organizzazioni criminali dedite al ransomware. Non si tratta di una coincidenza, ma di una scelta strategica basata su vulnerabilità strutturali e sul valore inestimabile dei dati trattati.
1. Il fattore tempo: la pressione del “servizio essenziale”
A differenza di un’azienda manifatturiera, un ospedale non può permettersi tempi di inattività. Se i sistemi vengono bloccati, si fermano le sale operatorie, le diagnosi e le terapie salvavita. I criminali sanno che questa pressione estrema rende le strutture sanitarie molto più propense a pagare il riscatto in tempi rapidi per ripristinare l’operatività.
2. Un patrimonio di dati sensibili nel mercato nero
Una cartella clinica vale molto più di un numero di carta di credito nel Dark Web. Contiene dati anagrafici, numeri di previdenza sociale, cronologia medica e dettagli familiari. Queste informazioni sono permanenti (non si possono cambiare come un PIN) e si prestano a truffe assicurative, furti d’identità a lungo termine ed estorsioni mirate.
3. Infrastrutture IT frammentate e dispositivi Legacy
Molte strutture sanitarie utilizzano macchinari medici avanzati che corrono su sistemi operativi obsoleti, spesso non patchabili. Questa commistione tra tecnologia moderna e sistemi legacy crea “porte di servizio” ideali per gli attaccanti. Senza un monitoraggio centralizzato, individuare un’intrusione in una rete così eterogenea diventa un’impresa quasi impossibile.
Conclusioni: dalla reazione alla prevenzione attiva
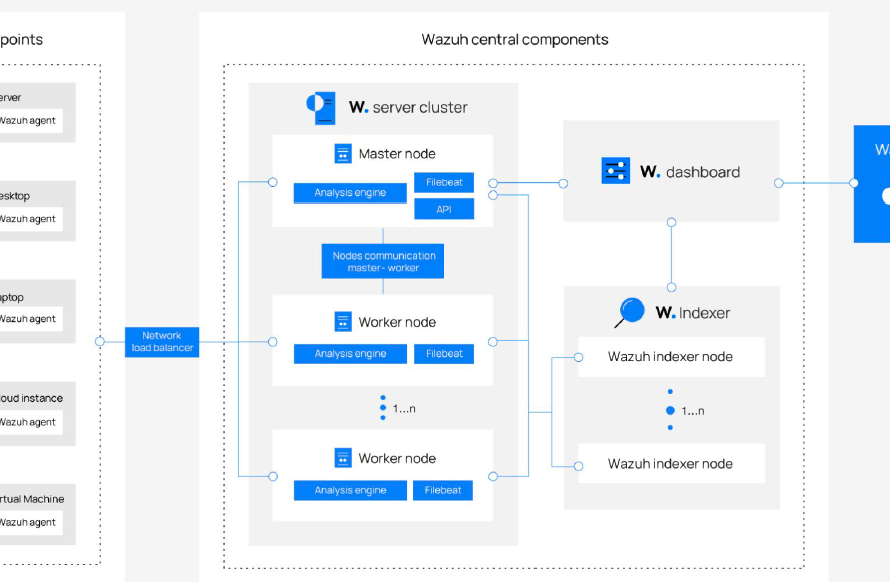
Proteggere un ospedale richiede un cambio di paradigma. Non è più sufficiente un firewall perimetrale; serve una visibilità totale su ciò che accade all’interno della rete, analizzando i log e i comportamenti in tempo reale per bloccare le minacce prima che raggiungano i database critici.
Proteggi la tua infrastruttura con il monitoraggio avanzato
La prevenzione degli attacchi complessi richiede strumenti di detection & response di classe enterprise. Scopri come implementare un sistema di monitoraggio centralizzato e conformità normativa con la nostra consulenza dedicata.
Richiedi una consulenza su Wazuh: Analisi e Implementazione SIEM CyberDef