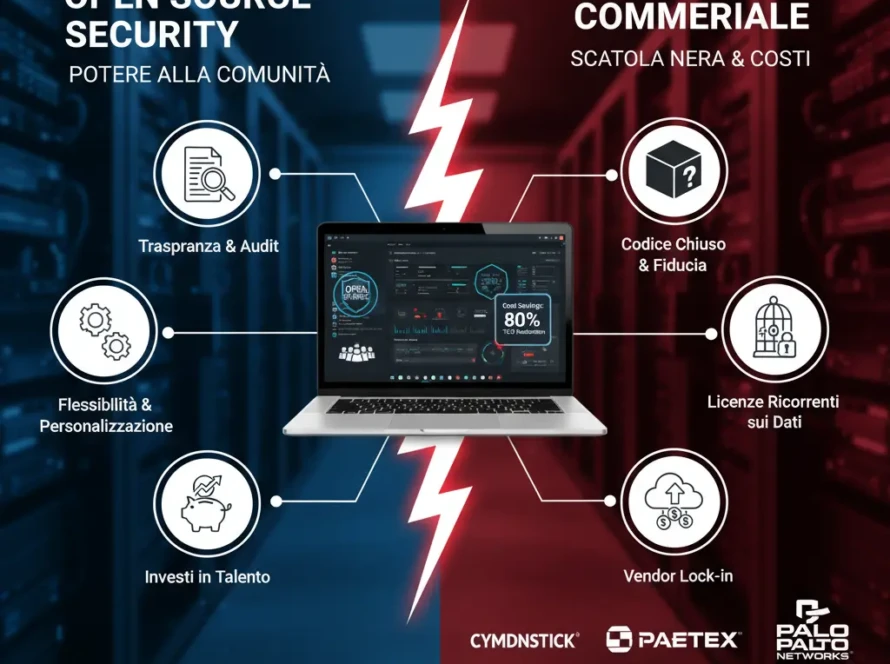
Nel dibattito sulla protezione dei dati aziendali, una domanda sorge spesso spontanea tra i decision maker: utilizzare software open source per la sicurezza aumenta i rischi o garantisce un controllo superiore? La risposta risiede nel superamento del vecchio paradigma della “security through obscurity” a favore di una trasparenza verificabile.
Il paradosso della trasparenza: perché il codice aperto è più sicuro
L’idea che un software proprietario sia intrinsecamente più sicuro perché il suo codice è segreto è un mito tecnologico pericoloso. Al contrario, il software libero permette un auditing costante da parte della comunità globale. Quando una vulnerabilità viene scoperta in sistemi come Wazuh, la correzione viene rilasciata spesso in poche ore, mentre nei sistemi chiusi i tempi dipendono esclusivamente dalla priorità commerciale del vendor.
Rischi reali vs Rischi percepiti
Il rischio principale dell’open source non risiede nel software stesso, ma nella sua gestione. Se un’azienda implementa una soluzione aperta senza le giuste competenze, il rischio è l’errata configurazione. Tuttavia, questo rischio è identico per i software commerciali. La differenza fondamentale è che con l’open source hai gli strumenti per:
- Ispezionare: Verificare l’assenza di backdoor o falle strutturali.
- Modificare: Adattare il codice per chiudere falle specifiche del tuo perimetro.
- Governare: Mantenere il controllo dei dati senza inviarli a cloud di terze parti non verificati.
Il controllo totale: sovranità digitale e compliance
Per le aziende soggette a normative stringenti come la NIS2 o il GDPR, il controllo è l’asset più prezioso. Sapere esattamente come i log vengono processati e dove vengono archiviati è un requisito normativo. L’open source trasforma la cybersecurity da un costo di licenza passivo a un processo di governance attivo, dove l’azienda possiede la tecnologia invece di affittarla.
Conclusioni: La scelta consapevole
Scegliere l’open source non significa accettare più rischi, ma decidere di avere più controllo. È la transizione da una fiducia cieca verso un fornitore a una certezza tecnica basata sull’evidenza del codice. Per chi cerca una sicurezza reale, la trasparenza non è un pericolo, ma la più potente delle difese.
Consulenza Strategica per cyberdef.it/wazuh/
CyberDef ti aiuta a trasformare il potenziale dell’open source in una barriera difensiva impenetrabile per la tua azienda:
- Hardening dei Sistemi: Configuriamo le tue soluzioni open source seguendo i più alti standard di sicurezza internazionali.
- Analisi del Codice e Tuning: Ottimizziamo i decodificatori e le regole per eliminare il rumore e concentrarci sulle minacce reali.
- Gestione della Sovranità: Ti supportiamo nel mantenere i dati all’interno del tuo perimetro, garantendo la massima riservatezza.
Prendi il controllo della tua sicurezza informatica. Parla con i nostri esperti: Consulenza e Governance Open Source.