In un’infrastruttura IT moderna, la sicurezza non è mai affidata a un unico strumento. Aziende e professionisti utilizzano spesso firewall Fortigate, soluzioni endpoint come Trend Micro e sistemi di identity management. Tuttavia, la vera sfida è la correlazione: come unire questi segnali per identificare un attacco complesso? La risposta è l’integrazione centralizzata con Wazuh.
Perché integrare i sistemi di terze parti in Wazuh?
Utilizzare Wazuh come centro nevralgico permette di superare i limiti delle singole console proprietarie. Centralizzare i log di Fortigate e Trend Micro consente di:
- Rilevare attacchi multi-vettore: Correlare un tentativo di accesso fallito sul firewall con un’attività anomala sull’endpoint.
- Semplificare la Compliance: Archiviare i log di tutti i sistemi in un unico repository sicuro e conforme alle normative GDPR e NIS2.
- Velocizzare la Risposta: Automatizzare azioni correttive su un sistema in base agli eventi rilevati da un altro.
Integrazione Fortigate: Visibilità di Rete Totale
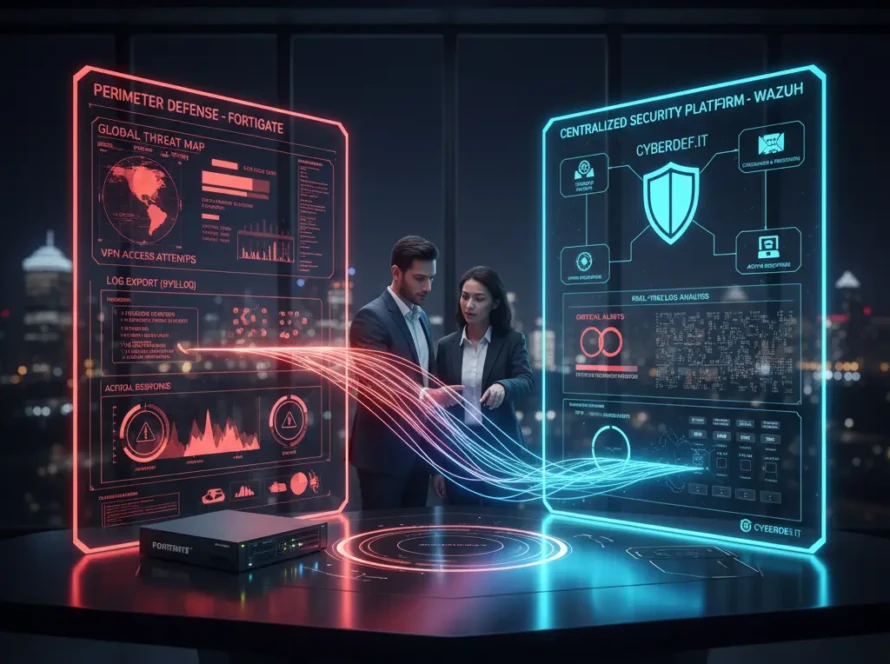
I firewall Fortigate generano una mole enorme di dati sul traffico. Inviando i log via Syslog a Wazuh, è possibile decodificare eventi critici come intrusioni rilevate dall’IPS, connessioni verso IP malevoli e tentativi di accesso VPN non autorizzati. Grazie ai decodificatori specifici, Wazuh trasforma le stringhe di testo di FortiOS in alert grafici e analizzabili.
Integrazione Trend Micro e Antivirus: Sicurezza Endpoint
Sistemi come Trend Micro Apex One o Vision One sono eccellenti nel rilevare malware, ma spesso i loro alert rimangono isolati. Integrando queste soluzioni tramite API o inoltro dei log, Wazuh permette di visualizzare lo stato di salute di tutti gli endpoint accanto agli eventi di sistema, offrendo una panoramica completa sulla “kill chain” di un possibile attacco.
Integrare altri sistemi (Cloud, AD, Office 365)
La versatilità di Wazuh si estende a quasi ogni componente tecnologico:
- Active Directory: Monitoraggio di modifiche ai gruppi privilegiati e attacchi di tipo password spraying.
- Microsoft 365: Analisi dei log di accesso e rilevamento di configurazioni pericolose su Azure e SharePoint.
- Linux/Unix Syslog: Centralizzazione dei messaggi di sistema da qualsiasi apparato di rete o server.
Conclusione
Integrare Wazuh con i propri sistemi esistenti non è solo un miglioramento tecnico, ma una necessità strategica. Trasforma i tuoi strumenti isolati in una difesa coesa, dove ogni dato contribuisce a rendere l’azienda più sicura.
Consulenza Strategica
L’integrazione di sistemi eterogenei richiede una conoscenza profonda dei protocolli di log e delle API. CyberDef supporta la tua azienda nella creazione di questo ecosistema:
- Sviluppo Decoder Personalizzati: Creiamo regole su misura per interpretare log di software specifici o proprietari non supportati nativamente.
- Configurazione Pipeline di Log: Ottimizziamo il flusso dei dati dai tuoi firewall e antivirus per evitare perdite di informazioni e sovraccarichi di rete.
- Playbook di Automazione: Realizziamo script di risposta che integrano diverse piattaforme (es. bloccare un IP su Fortigate dopo un alert di Trend Micro).
Rendi i tuoi sistemi intelligenti e comunicanti. Consulta i nostri esperti: Integrazione Sistemi con Wazuh.