Responsabilità legale del management: cosa rischiano i vertici dopo un attacco cyber
Fino a pochi anni fa, un attacco informatico era considerato una sventura tecnica da gestire nei seminterrati dei reparti IT. Oggi, il paradigma è cambiato radicalmente: la cybersecurity è entrata ufficialmente nelle aule di tribunale. Con l’irrigidimento delle normative europee, il management di aziende e Pubbliche Amministrazioni risponde personalmente della mancata adozione di misure di sicurezza adeguate.
In questo articolo analizziamo le implicazioni legali per amministratori e dirigenti alla luce del GDPR e della nuova Direttiva NIS2.
1. Il principio di Accountability: non basta fare, bisogna dimostrare
Il GDPR ha introdotto il concetto di “responsabilizzazione” (accountability). Non esiste più una lista fissa di misure minime: spetta al management valutare il rischio e implementare le contromisure adeguate. In caso di data breach, l’autorità chiederà: “Cosa avete fatto per evitare che accadesse?”. Se la risposta è vaga o priva di prove documentali, la responsabilità legale diventa inevitabile.
2. Direttiva NIS2: sanzioni e responsabilità diretta
La Direttiva NIS2 eleva ulteriormente il livello di allerta. Per i settori critici (sanità, energia, PA, trasporti), la norma prevede:
- Responsabilità personale: Gli organi direttivi possono essere ritenuti responsabili per la mancata conformità dell’ente alle norme sulla gestione del rischio.
- Sanzioni amministrative pecuniarie: Multe che possono raggiungere milioni di euro o una percentuale significativa del fatturato mondiale.
- Obblighi di sorveglianza: Il management deve approvare le misure di cybersecurity e supervisionarne l’attuazione, non può più delegare senza controllo.
3. La colpa “in vigilando” e “in eligendo”
Un amministratore può essere chiamato a rispondere per aver scelto partner tecnologici non all’altezza (culpa in eligendo) o per non aver monitorato costantemente l’operato del reparto IT (culpa in vigilando). Per questo, affidarsi a un SOC Managed professionale non è solo una scelta tecnica, ma una strategia di tutela legale: garantisce un monitoraggio costante e reportistica certificata da esibire in sede di audit.
4. Come mitigare il rischio legale con il monitoraggio attivo
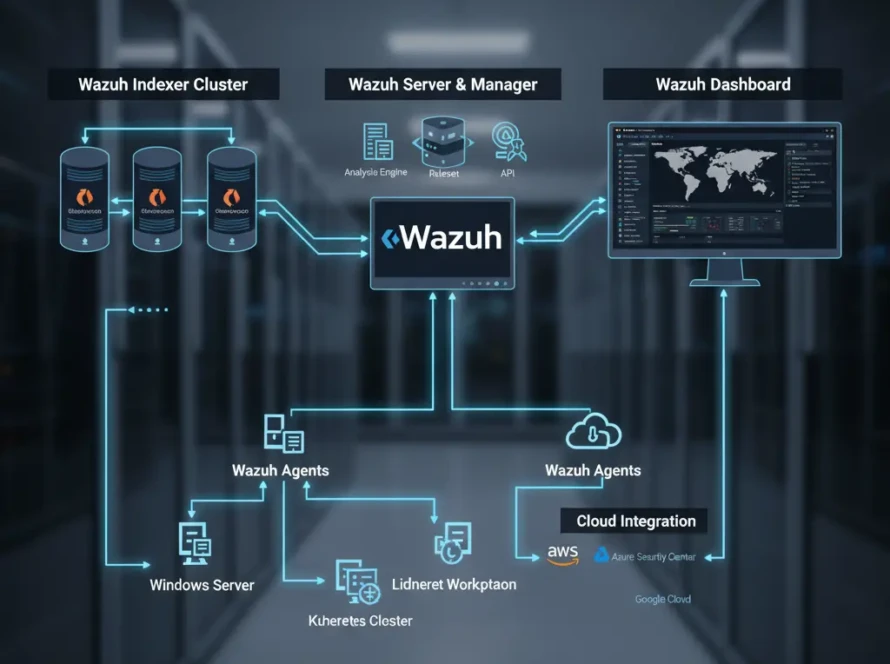
La prova regina della diligenza del management è la capacità di rilevamento. Implementare una piattaforma come Wazuh gestita da Cyberdef.it permette di:
- Creare un Audit Trail: Una traccia immutabile di tutti i tentativi di accesso e delle modifiche ai sistemi.
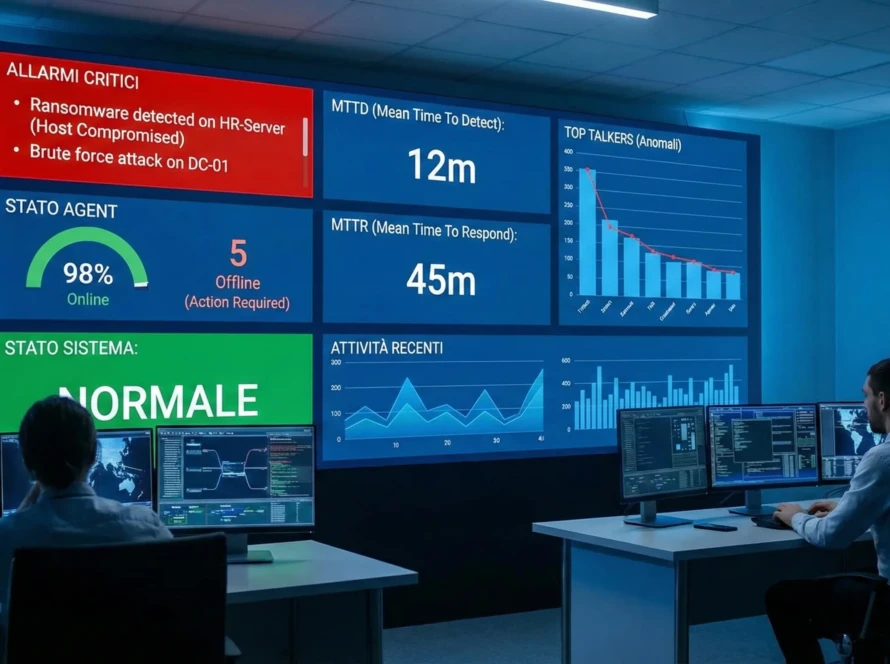
- Dimostrare la tempestività: La legge impone notifiche rapide (72 ore per il GDPR, anche meno per la NIS2). Senza un SOC che rileva l’attacco in tempo reale, rispettare questi tempi è impossibile.
- Documentare la resilienza: Dimostrare che l’ente aveva previsto piani di continuità e monitoraggio attivo.
Conclusioni: La sicurezza come scudo legale
La cybersecurity è diventata parte integrante del diritto societario e amministrativo. Il management che investe in protezione non sta solo comprando software, sta proteggendo la propria carriera e l’integrità legale dell’ente che dirige.
Vuoi mettere al sicuro la tua posizione e quella del tuo management? Contatta gli esperti di Cyberdef.it per una valutazione della conformità e scopri come il nostro monitoraggio SOC può diventare la tua miglior difesa legale.