Protezione delle infrastrutture sanitarie locali: blindare ASL e piccoli ospedali
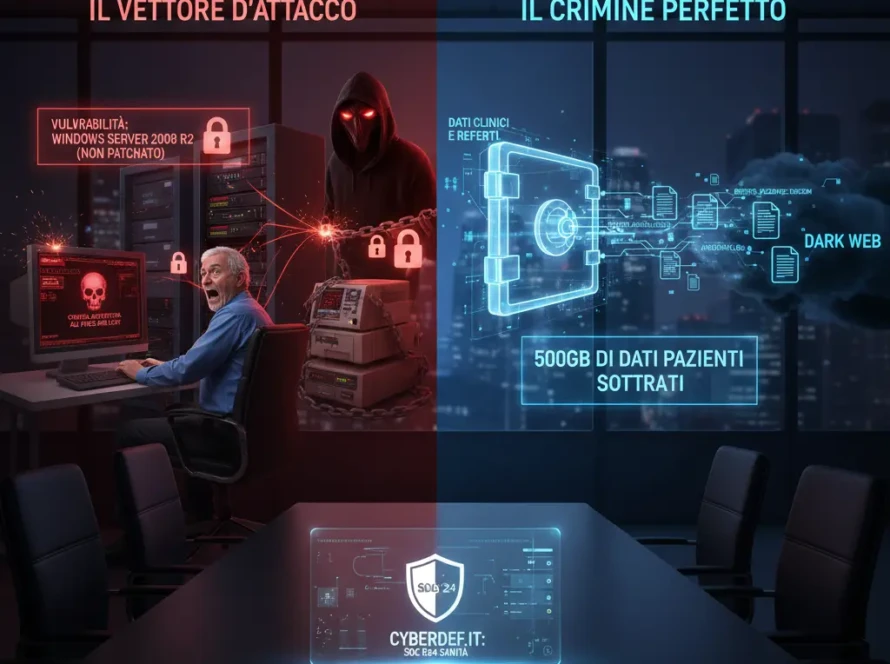
Mentre l’attenzione mediatica si concentra spesso sui grandi attacchi a istituzioni sanitarie nazionali, le infrastrutture sanitarie locali – come ASL, poliambulatori, ospedali di provincia – rappresentano anelli altrettanto critici, e spesso più vulnerabili, della catena della salute. Con risorse IT limitate e un’esposizione costante a dati sensibili, queste realtà sono bersagli ideali per cybercriminali che puntano al riscatto o alla rivendita di informazioni cliniche.
Come possiamo proteggere efficacemente queste infrastrutture essenziali?
Le sfide uniche delle realtà sanitarie locali
Le ASL e i piccoli ospedali affrontano problematiche specifiche che rendono la cybersecurity particolarmente complessa:
- Budget e personale IT limitati: Difficoltà a investire in soluzioni costose o ad assumere specialisti di cybersecurity.
- Sistemi Legacy: Presenza diffusa di macchinari diagnostici obsoleti (TAC, ecografi) che operano con sistemi operativi non più supportati e non patchabili.
- Dipendenza da fornitori esterni: Molte gestioni sono esternalizzate, con un rischio intrinseco legato alla postura di sicurezza dei partner.
- Aumento del telelavoro: L’esigenza di accesso remoto per medici e personale ha aumentato la superficie di attacco.
Strategie mirate per la protezione locale
La soluzione non è replicare pedissequamente le infrastrutture di sicurezza dei grandi data center, ma adottare un approccio proporzionato ed efficace:
1. Segmentazione di Rete Intelligente
È fondamentale separare logicamente e fisicamente le reti. I sistemi critici (cartelle cliniche elettroniche, server diagnostici) devono essere isolati dalla rete amministrativa e da quella ospiti. Un firewall non basta: servono VLAN e ACL che impediscano al malware di diffondersi da un PC infetto a un’infrastruttura vitale.
2. Monitoraggio H24 con un SOC “as a Service”
Poiché molte strutture non possono permettersi un SOC interno, la soluzione è affidarsi a un partner esterno. Cyberdef.it offre un SOC Managed (SOC as a Service) basato su Wazuh, che permette di:
- Centralizzare i log: Raccogliere e analizzare tutti i log da server, endpoint e dispositivi medicali.
- Rilevare anomalie: Identificare accessi non autorizzati, movimenti laterali o esfiltrazioni di dati in tempo reale.
- Risposta rapida: Intervenire automaticamente o guidare il team IT locale nella mitigazione dell’incidente, 24 ore su 24, 7 giorni su 7.
3. Gestione delle Vulnerabilità e Patch Management
Identificare e risolvere le vulnerabilità è cruciale. Per i sistemi legacy non patchabili, è necessario implementare controlli compensativi (es. virtual patching o monitoraggio del comportamento anomalo) e isolarli in segmenti di rete dedicati.
4. Formazione e sensibilizzazione del Personale
Il fattore umano rimane il primo anello della catena. Sessioni di formazione periodiche sul phishing, sull’uso sicuro delle credenziali e sull’importanza di segnalare attività sospette sono indispensabili.
Conclusioni: La sicurezza non è un lusso, ma una necessità
Le infrastrutture sanitarie locali sono il cuore pulsante della sanità sul territorio. Proteggerle significa proteggere la comunità. L’investimento in cybersecurity è un investimento nella continuità dei servizi essenziali.
La tua ASL o il tuo ospedale locale sono davvero al sicuro? Contatta gli esperti di Cyberdef.it per una consulenza e scopri come possiamo supportarti nella protezione dei tuoi dati e servizi critici.