Wazuh e Sysmon: Come ottenere una configurazione ottimizzata per il tuo SOC
Nel panorama delle minacce moderne, basarsi esclusivamente sui log eventi standard di Windows non è più sufficiente. Gli attaccanti utilizzano tecniche sofisticate di living-off-the-land, eseguendo comandi legittimi per scopi malevoli. Per smascherarli, è necessario un livello di visibilità superiore. L’accoppiata Wazuh e Sysmon rappresenta la soluzione definitiva per il monitoraggio avanzato degli endpoint.
Cos’è Sysmon e perché è indispensabile
System Monitor (Sysmon) è un servizio di sistema di Microsoft che, una volta installato, monitora e registra le attività dettagliate nel registro eventi di Windows. A differenza dei log standard, Sysmon fornisce informazioni critiche su:
- Creazione di processi con dettagli sulla riga di comando.
- Connessioni di rete attive.
- Modifiche ai file e creazione di flussi di dati (ADS).
- Accessi alla memoria dei processi (fondamentale per rilevare tecniche di dumping delle credenziali come LSASS).
Fase 1: Installazione di Sysmon con una configurazione solida
Installare Sysmon con i parametri di default genera un rumore di fondo ingestibile. Il segreto di un SOC efficiente risiede nell’utilizzo di un file di configurazione ottimizzato. Consigliamo di partire da template riconosciuti a livello internazionale, come quello di SwiftOnSecurity o Olaf Hartong, adattandoli al proprio contesto aziendale.
Per installare Sysmon con un file di configurazione specifico, utilizza il comando:
sysmon.exe -i config.xml -accepteulaFase 2: Configurazione dell’agente Wazuh
Una volta che Sysmon è operativo e scrive gli eventi nel canale Microsoft-Windows-Sysmon/Operational, dobbiamo istruire l’agente Wazuh a raccogliere questi dati e inviarli al manager per l’analisi. Modifica il file ossec.conf dell’agente Windows aggiungendo il seguente blocco:
<localfile>
  <location>Microsoft-Windows-Sysmon/Operational</location>
  <log_format>eventchannel</log_format>
</localfile>
Fase 3: Analisi e mapping con MITRE ATT&CK
Il vero potere di Wazuh emerge quando riceve i dati di Sysmon. Wazuh possiede regole integrate che decodificano automaticamente gli eventi di Sysmon e li mappano direttamente sulle tattiche e tecniche del framework MITRE ATT&CK.
Questo significa che se un utente lancia una shell PowerShell offuscata o se un malware tenta di iniettare codice in un processo legittimo, Wazuh genererà un alert di alta priorità indicando esattamente quale tecnica di attacco è stata rilevata.
Ottimizzazione continua: ridurre i falsi positivi
Una configurazione “ottimizzata” non è mai statica. È fondamentale analizzare periodicamente i log per escludere processi legittimi ma rumorosi (come quelli degli aggiornamenti software o dei backup). Affinare i filtri di Sysmon direttamente nel file XML di configurazione permette di risparmiare banda e risorse computazionali, mantenendo l’attenzione degli analisti solo su ciò che conta davvero.
Conclusione
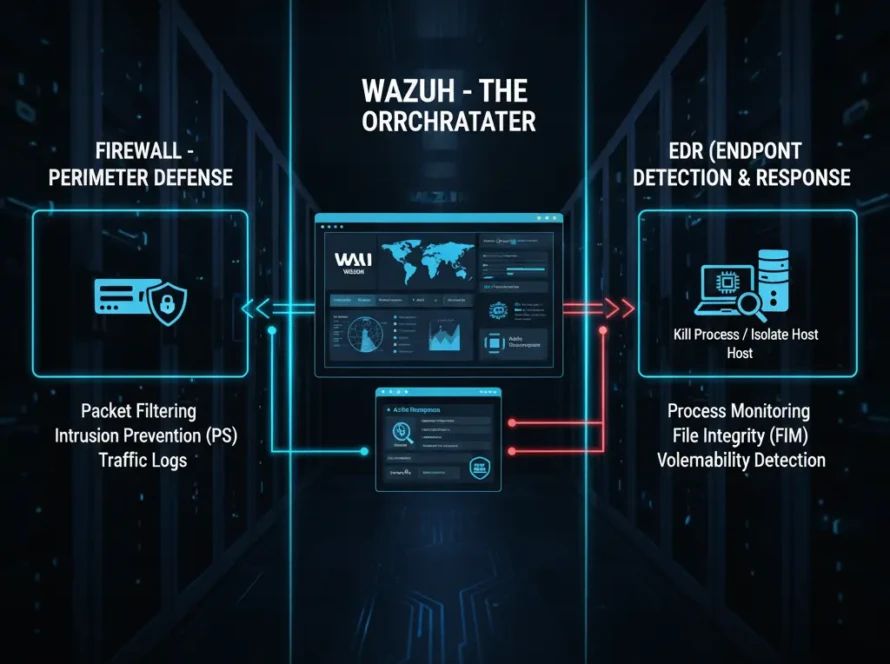
L’integrazione tra Wazuh e Sysmon trasforma un normale monitoraggio in una capacità di Endpoint Detection and Response (EDR) di classe enterprise. È il passo fondamentale per ogni azienda che vuole passare da una difesa passiva a una caccia proattiva alle minacce.
Vuoi implementare una configurazione avanzata di Sysmon e Wazuh senza impazzire tra migliaia di log inutili? Contatta gli esperti di Cyberdef.it e potenzia la tua visibilità oggi stesso.