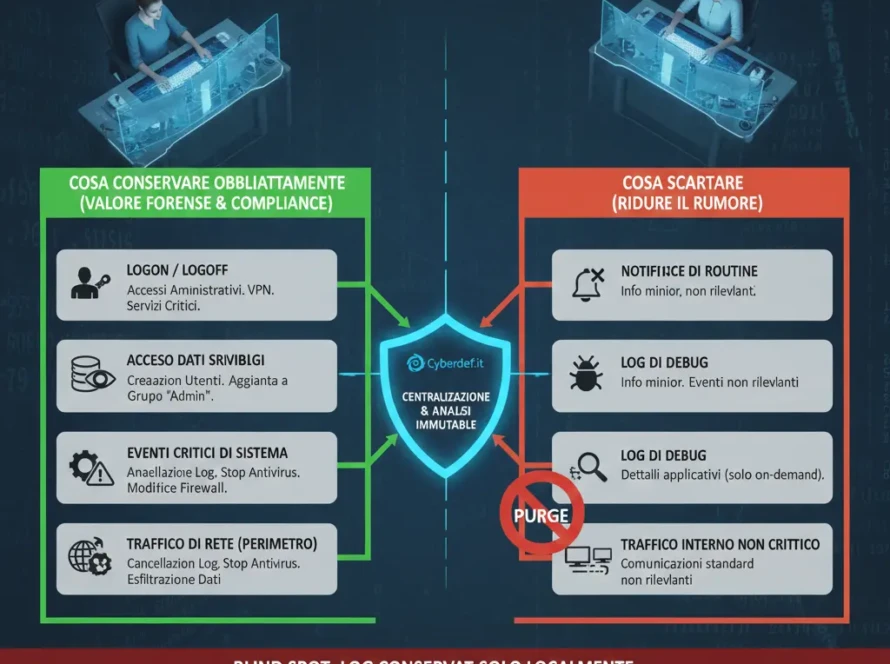
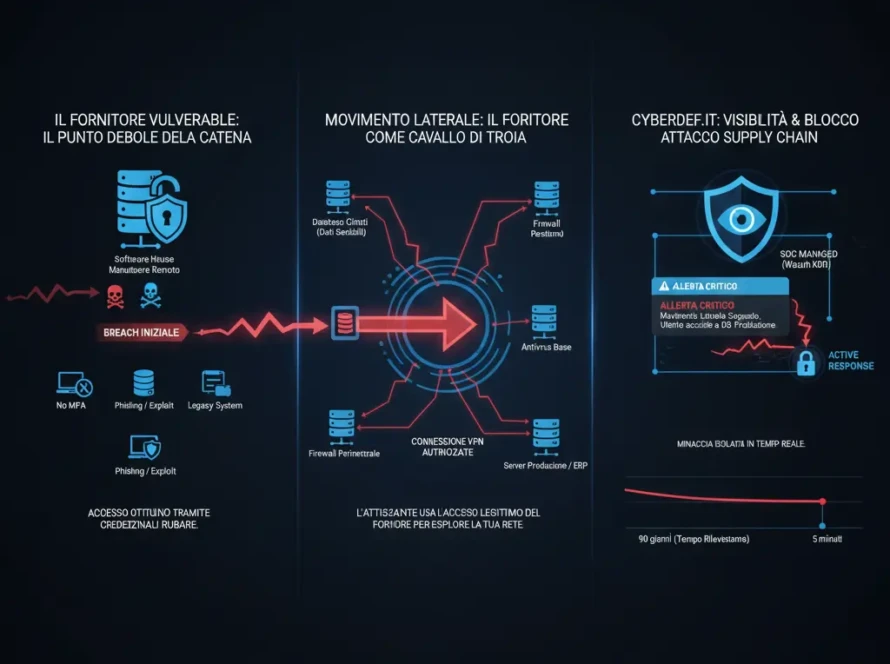
Passare dalla fase di test alla messa in produzione di un sistema SIEM/XDR è il momento in cui si misura il vero valore di una strategia di difesa. Wazuh non è solo uno strumento di raccolta log, ma un motore di analisi capace di operare in ambienti ad alto carico. Vediamo cosa significa realmente monitorare la sicurezza in produzione con Wazuh.
Rilevamento delle Minacce in Tempo Reale
In un ambiente di produzione, la velocità è tutto. Wazuh analizza i dati provenienti dagli agenti istantaneamente, confrontandoli con un database di regole costantemente aggiornato. Questo permette di:
- Identificare attacchi Brute Force: Bloccando tentativi di accesso anomali su server critici.
- Rilevare Malware e Rootkit: Scansionando attivamente il sistema alla ricerca di firme e comportamenti sospetti.
- Monitorare accessi privilegiati: Tracciando ogni comando impartito da utenti con permessi di amministratore.
Monitoraggio dell’Integrità dei File (FIM)
Uno dei compiti più critici in produzione è garantire che i file di configurazione o i binari di sistema non vengano alterati. Il modulo FIM di Wazuh monitora in tempo reale le modifiche ai file sensibili, avvisando immediatamente l’analista di sicurezza in caso di variazioni non autorizzate, prevenendo attacchi di tipo injection o modifiche persistenti da parte di malintenzionati.
Vulnerability Detection Dinamica
La produzione è un ecosistema vivo. Nuove vulnerabilità vengono scoperte ogni giorno. Wazuh esegue un inventario continuo dei software installati e lo incrocia con i database CVE (Common Vulnerabilities and Exposures). Questo ti permette di avere una lista sempre aggiornata delle falle di sicurezza presenti nei tuoi server, prioritarizzando le attività di patching senza dover eseguire scansioni manuali invasive.
Risposta Attiva (Active Response)
Monitorare non basta; bisogna agire. In produzione, Wazuh può essere configurato per eseguire script automatici al verificarsi di determinate condizioni. Ad esempio, è possibile isolare un host dalla rete o bloccare un indirizzo IP sul firewall locale nel momento esatto in cui viene rilevata un’attività malevola, riducendo drasticamente il tempo medio di risposta (MTTR).
Conclusione
Utilizzare Wazuh in produzione significa passare da una difesa passiva a una postura di sicurezza attiva e resiliente. La capacità di scalare e la profondità di analisi lo rendono il compagno ideale per le infrastrutture moderne che non possono permettersi tempi di inattività.
Consulenza Strategica
Portare Wazuh in produzione richiede una configurazione sartoriale per evitare colli di bottiglia o eccessivo rumore di fondo. CyberDef supporta la tua azienda con:
- Tuning degli Alert: Raffiniamo le regole per garantire che vengano notificati solo gli eventi critici, preservando la produttività del tuo team.
- Ottimizzazione delle Prestazioni: Configuriamo gli agenti e il manager per minimizzare l’impatto sulle risorse di sistema.
- Integrazione Workflow: Colleghiamo Wazuh ai tuoi sistemi di ticketing e comunicazione per una gestione fluida degli incidenti.
Massimizza l’efficacia del tuo monitoraggio. Scopri i nostri servizi: Wazuh Production Expert.