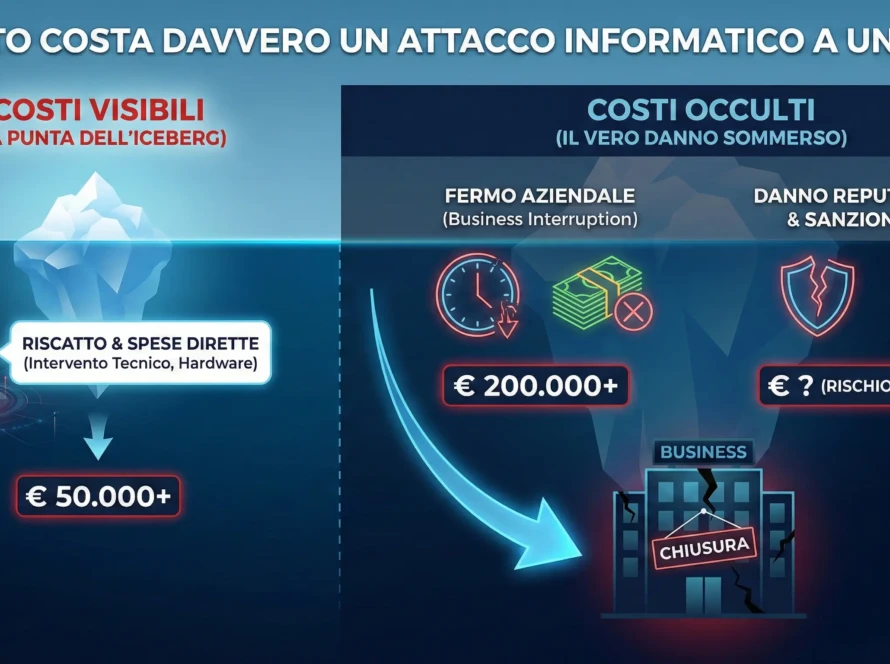
Le Piccole e Medie Imprese (PMI) sono oggi il bersaglio primario dei cybercriminali. Spesso meno protette dei grandi gruppi, ma custodi di dati critici, rappresentano il punto d’ingresso ideale per attacchi su larga scala. In questo contesto, Wazuh si posiziona come la soluzione definitiva per chi cerca una protezione enterprise senza i costi proibitivi delle licenze proprietarie.
Cos’è Wazuh e perché sceglierlo per la tua PMI
Wazuh è una piattaforma di sicurezza open source che integra funzionalità di XDR (Extended Detection and Response) e SIEM (Security Information and Event Management). Per una PMI, questo significa centralizzare la visibilità su endpoint, server e infrastrutture cloud in un unico pannello di controllo.
I vantaggi strategici della cybersecurity Open Source
Scegliere un approccio open source non è solo una questione di budget, ma di strategia aziendale:
- Nessun Vendor Lock-in: L’azienda mantiene la piena proprietà della propria infrastruttura di sicurezza, senza dipendere dalle decisioni commerciali di un singolo fornitore.
- Trasparenza e Controllo: Il codice sorgente è verificabile, eliminando il rischio di vulnerabilità ignote presenti nei software “scatola nera”.
- Scalabilità Infinita: Wazuh cresce con l’azienda. È possibile aggiungere agenti e monitorare nuovi asset senza preoccuparsi dell’aumento esponenziale dei costi di licenza.
Funzionalità principali per la protezione aziendale
Wazuh offre strumenti completi che solitamente richiedono molteplici software separati:
- Rilevamento Intrusione: Monitoraggio costante dei log e rilevamento di minacce silenziose come i rootkit.
- Vulnerability Management: Identificazione automatica delle falle di sicurezza nei software installati prima che vengano sfruttate.
- Monitoraggio Integrità File (FIM): Avvisi immediati in caso di modifiche non autorizzate a file di sistema o database sensibili.
- Conformità Normativa: Supporto nativo per soddisfare i requisiti di standard come GDPR, PCI DSS e NIS2.
Consulenza Strategica
Per massimizzare l’efficacia della vostra implementazione Wazuh, CyberDef suggerisce tre aree di intervento prioritario:
- Ottimizzazione del SOC: Non limitatevi all’installazione. Configurate Wazuh per ridurre il “rumore” dei falsi positivi, permettendo al vostro team di concentrarsi solo sugli incidenti reali.
- Integrazione Cloud Native: Sfruttate le API di Wazuh per monitorare non solo i server fisici, ma l’intero ecosistema AWS, Azure o Google Cloud, centralizzando la governance dei dati.
- Automazione della Risposta: Implementate script di risposta attiva per isolare automaticamente un host compromesso non appena viene rilevato un comportamento anomalo, minimizzando il tempo di esposizione al rischio.
Scopri come possiamo supportarti nell’implementazione visitando la nostra sezione dedicata: Servizi Gestiti Wazuh.