Come integrare la cybersecurity nella strategia aziendale: la guida per leader lungimiranti
Per decenni, la cybersecurity è stata relegata ai reparti IT, gestita come una spesa necessaria ma isolata dai processi decisionali del business. Oggi, con l’aumento esponenziale delle minacce e l’irrigidimento delle normative (come la Direttiva NIS2), questo approccio è diventato un rischio fatale. Integrare la sicurezza informatica nella strategia aziendale non è più un tecnicismo, ma una mossa di governance fondamentale per proteggere il valore e garantire la crescita.
Ecco come trasformare la difesa digitale da centro di costo a pilastro strategico secondo la visione di Cyberdef.it.
1. Allineamento tra obiettivi di business e rischi cyber
La cybersecurity deve supportare la missione aziendale. Se l’azienda punta sull’espansione e-commerce, la strategia di sicurezza deve focalizzarsi sulla protezione dei pagamenti e sulla disponibilità dei server h24. Integrare la sicurezza significa analizzare ogni nuovo progetto di business attraverso la lente del rischio informatico, individuando le vulnerabilità prima ancora di lanciare il prodotto sul mercato.
2. Il coinvolgimento attivo del Board
Non può esserci integrazione strategica senza l’impegno dei vertici. Il Consiglio di Amministrazione deve esigere report periodici non solo sulla “quantità di attacchi bloccati”, ma sulla postura di sicurezza complessiva dell’azienda. Utilizzare un monitoraggio costante tramite un SOC Managed fornisce al board i dati necessari per prendere decisioni informate e allocare il budget dove l’impatto sulla resilienza è massimo.
3. Creazione di una cultura della sicurezza diffusa
Un’azienda sicura è un’azienda dove ogni dipendente comprende il proprio ruolo nella catena difensiva. Integrare la cybersecurity nella strategia significa investire in formazione continua e sensibilizzazione. Il capitale umano deve diventare il primo sensore di rilevamento delle anomalie, supportando la tecnologia con comportamenti consapevoli e responsabili.
4. Selezione di partner tecnologici strategici
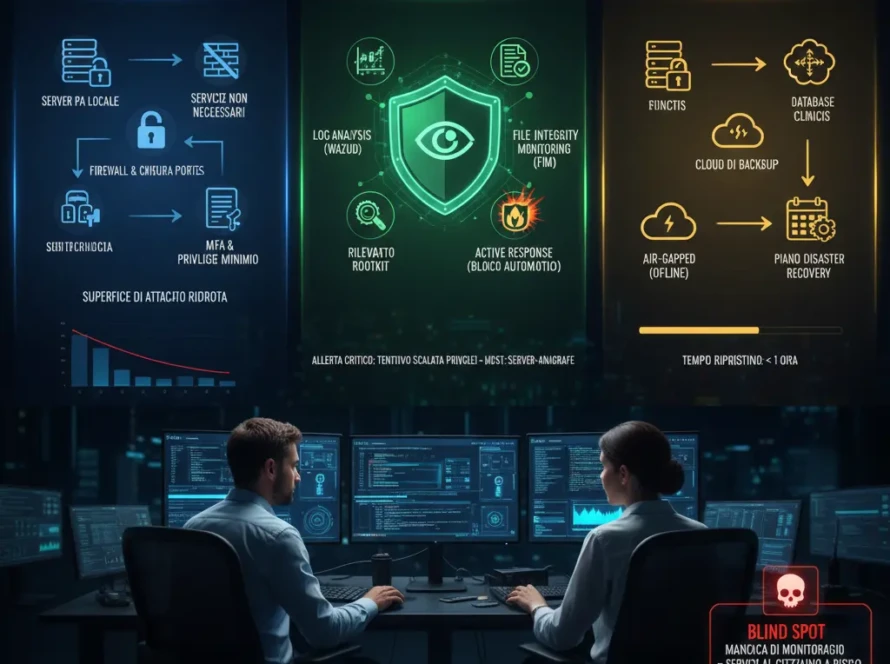
La strategia aziendale deve prevedere la scelta di strumenti che offrano visibilità totale. Implementare piattaforme come Wazuh permette di centralizzare il controllo e ottenere una visione olistica dell’infrastruttura. Un partner di sicurezza non è un semplice fornitore, ma un consulente strategico che aiuta l’azienda a navigare l’evoluzione delle minacce senza rallentare l’innovazione.
5. La cybersecurity come leva di marketing e fiducia
Le aziende che possono dimostrare standard di sicurezza elevati hanno un vantaggio competitivo enorme. Includere la certificazione della propria resilienza nei materiali di vendita e nelle proposte commerciali trasmette un messaggio di affidabilità e solidità ai clienti e agli stakeholder, facilitando la chiusura di contratti con grandi multinazionali o enti pubblici.
Conclusione
Integrare la cybersecurity nella strategia aziendale significa smettere di rincorrere le emergenze e iniziare a governare il futuro. Un’impresa resiliente è un’impresa che non teme l’evoluzione digitale, ma la cavalca con la certezza di avere fondamenta solide e protette.
Vuoi elevare la sicurezza della tua azienda a livello strategico? Contatta gli esperti di Cyberdef.it per una consulenza di alto livello e scopri come proteggere la tua crescita con il nostro SOC professionale.