KPI di Cybersecurity: oltre la tecnica, cosa deve misurare realmente un’azienda
Molte aziende commettono l’errore di confondere la cybersecurity con l’installazione di software. Tuttavia, la vera sicurezza si misura nella capacità di un’organizzazione di resistere, rilevare e rispondere alle minacce. Senza indicatori chiave di prestazione (KPI) chiari, la direzione aziendale brancola nel buio, investendo risorse senza sapere se la postura difensiva stia realmente migliorando.
In questo articolo analizziamo i KPI fondamentali che ogni azienda e ente pubblico dovrebbe monitorare per governare il proprio rischio cyber.
1. MTTD (Mean Time to Detect): quanto sei rapido a scoprire l’intruso?
Il tempo medio di rilevamento è forse il KPI più importante. Secondo i report globali, un attaccante può restare silente in una rete per mesi prima di essere scoperto. Ridurre l’MTTD significa identificare una minaccia nelle sue fasi iniziali (esfiltrazione o movimento laterale) prima che avvenga la cifratura dei dati. Un SOC Managed con Wazuh punta a portare questo indicatore da giorni a pochi minuti.
2. MTTR (Mean Time to Respond): la velocità della contromisura
Una volta rilevata la minaccia, quanto tempo impiega il tuo team a isolarla? Il tempo medio di risposta misura l’efficacia dei tuoi protocolli di Incident Response. Un MTTR elevato indica processi farraginosi o mancanza di automazione. La capacità di risposta automatica (Active Response) è essenziale per bloccare attacchi automatizzati h24.
3. Patch Management Health: la tua superficie di attacco
Quanti dei tuoi sistemi critici presentano vulnerabilità note non risolte? Misurare la percentuale di sistemi aggiornati e il tempo medio impiegato per applicare patch critiche fornisce una visione diretta della tua esposizione. Un’azienda con un basso tasso di aggiornamento è una preda facile per gli exploit più comuni.
4. Risultati dei test di Phishing e consapevolezza
Il fattore umano è spesso l’anello debole. Monitorare la percentuale di dipendenti che cade in test di phishing simulati e il miglioramento dopo le sessioni di formazione è un KPI vitale. La sicurezza non è solo codice, ma cultura aziendale diffusa.
5. Copertura e salute del monitoraggio (Log Coverage)
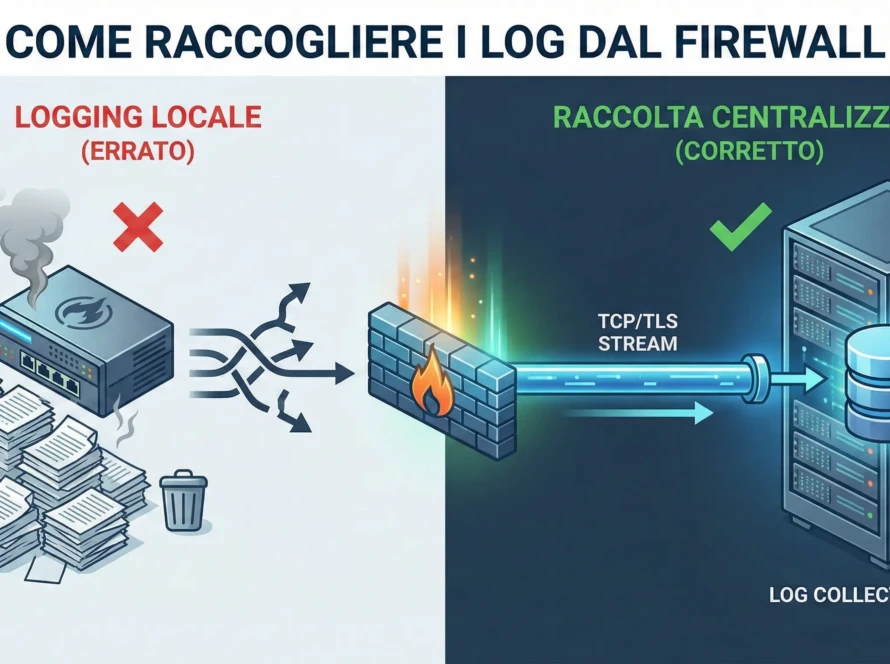
Cosa stai vedendo realmente? Questo KPI misura la percentuale di asset aziendali (server, workstation, dispositivi IoT medicali) che inviano correttamente i log al sistema di monitoraggio centrale. Un “buco” nella copertura è un punto cieco dove un attaccante può agire indisturbato.
6. Efficacia dei controlli di accesso (MFA Adoption)
Misurare la percentuale di account, specialmente quelli privilegiati, protetti da autenticazione a più fattori (MFA). In un mondo dove il furto di identità è la prima causa di violazione, questo indicatore rappresenta la tua prima linea di difesa contro l’accesso non autorizzato.
Conclusione: Dai dati alla strategia
I KPI non servono a generare report burocratici, ma a guidare le decisioni. Sapere esattamente dove l’azienda è vulnerabile permette di allocare il budget in modo mirato, trasformando la cybersecurity da costo incerto a investimento strategico misurabile.
La tua azienda ha una visione chiara delle proprie prestazioni di sicurezza? Contatta gli esperti di Cyberdef.it per definire il tuo cruscotto di KPI e iniziare a governare la tua difesa con i dati.