Piano di Continuità Operativa per gli Enti Pubblici: oltre il semplice backup
Per un Comune o un Ente Pubblico, un incidente informatico non è mai un problema circoscritto al reparto IT. Quando i server si fermano, si fermano l’anagrafe, i servizi sociali, la riscossione dei tributi e la gestione del territorio. In un contesto regolato dalla Direttiva NIS2 e dalle linee guida dell’ACN, adottare un Piano di Continuità Operativa (PCO) non è più un’opzione, ma un dovere strategico e normativo.
In questo articolo analizziamo come costruire una strategia di resilienza che garantisca l’erogazione dei servizi anche durante le crisi più gravi.
Che cos’è la Continuità Operativa nella PA?
La Business Continuity è la capacità di un’organizzazione di continuare a erogare servizi a livelli predefiniti accettabili a seguito di un incidente. Per la PA, questo significa identificare i processi critici (es. stato civile) e definire i tempi massimi di fermo tollerabili (RTO) e la massima perdita di dati accettabile (RPO).
1. Analisi dell’Impatto (BIA: Business Impact Analysis)
Il primo passo è capire cosa è vitale. Non tutti i servizi hanno la stessa priorità. Un PCO efficace inizia catalogando i servizi pubblici e stabilendo quali devono ripartire entro pochi minuti e quali possono attendere 24 ore. Questo permette di allocare le risorse tecnologiche e il monitoraggio SOC dove conta davvero.
2. Strategie di Ridondanza e Backup Immutabile
Affidarsi a un solo data center locale è un rischio inaccettabile. La continuità operativa richiede:
- Georicostituzione: Replicare i dati in un sito secondario geograficamente distante.
- Backup Immutabile: Utilizzare tecnologie che impediscano al ransomware di cifrare o cancellare le copie di sicurezza.
- Cloud di Disaster Recovery: Disporre di infrastrutture pronte ad accendersi istantaneamente se l’hardware locale fallisce.
3. Il ruolo del SOC nel monitoraggio della resilienza
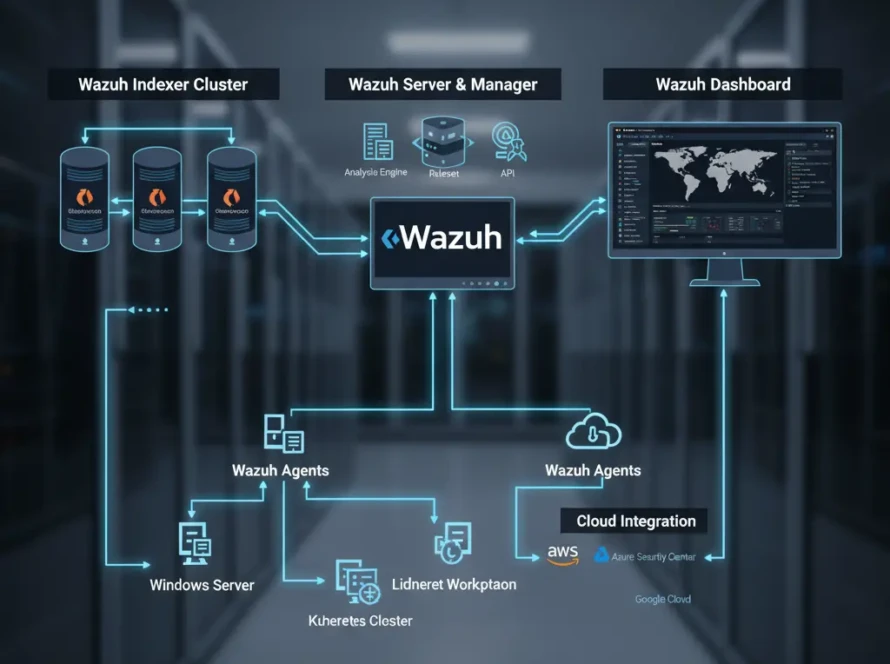
Un piano di continuità non serve a nulla se non sai di essere sotto attacco finché non è troppo tardi. Il monitoraggio h24 fornito da un SOC Managed basato su Wazuh agisce come sistema di allerta precoce. Identificare un movimento laterale o un tentativo di esfiltrazione dati permette di attivare le procedure di isolamento prima che l’incidente diventi un disastro totale, riducendo drasticamente i tempi di ripristino.
4. Test e Simulazioni periodiche
Un piano scritto e mai testato è solo carta straccia. La NIS2 impone che le misure di sicurezza e i piani di ripristino siano verificati. Effettuare simulazioni di attacco ransomware o test di switch-over sui server di emergenza è l’unico modo per assicurarsi che, nel momento del bisogno, tutto funzioni come previsto.
5. Governance e Responsabilità
La continuità operativa deve coinvolgere i vertici dell’Ente. La nomina di figure responsabili e la definizione di una “Unità di Crisi” sono passi formali che garantiscono una catena di comando chiara e rapida, evitando il caos decisionale durante l’emergenza.
Conclusione
Investire in un Piano di Continuità Operativa significa onorare il patto di fiducia con il cittadino. La tecnologia Cyberdef.it e il nostro approccio al monitoraggio attivo sono progettati per garantire che la tua amministrazione sia resiliente, conforme e sempre operativa.
Il tuo Ente è pronto a gestire un’emergenza totale? Contatta gli esperti di Cyberdef.it per una consulenza sulla Business Continuity e metti in sicurezza i servizi del tuo Comune.