Wazuh vs Splunk: confronto tecnico e costi per il tuo SOC
Nella scelta della piattaforma tecnologica su cui basare un Security Operations Center (SOC), il dilemma si riduce spesso a due nomi leader del settore: Wazuh e Splunk. Entrambi offrono capacità di monitoraggio e analisi di alto livello, ma seguono filosofie operative e modelli di business diametralmente opposti.
In questo articolo analizzeremo le differenze tecniche e l’impatto economico di queste due soluzioni per aiutarti a decidere quale si adatta meglio alle reali esigenze della tua azienda.
Splunk: Il colosso dei Big Data
Splunk è storicamente considerato il “Gold Standard” per l’analisi dei log e il SIEM. È una piattaforma proprietaria estremamente potente e versatile, capace di indicizzare enormi quantità di dati non strutturati.
- Vantaggi: Ecosystem vastissimo di app e integrazioni, dashboard estremamente sofisticate e capacità di ricerca granulare senza precedenti.
- Svantaggi: Complessità di gestione elevata e, soprattutto, un modello di licenza basato sulla quantità di dati indicizzati (GB/giorno) che può diventare rapidamente insostenibile con la crescita dell’infrastruttura.
Wazuh: L’eccellenza dell’Open Source XDR
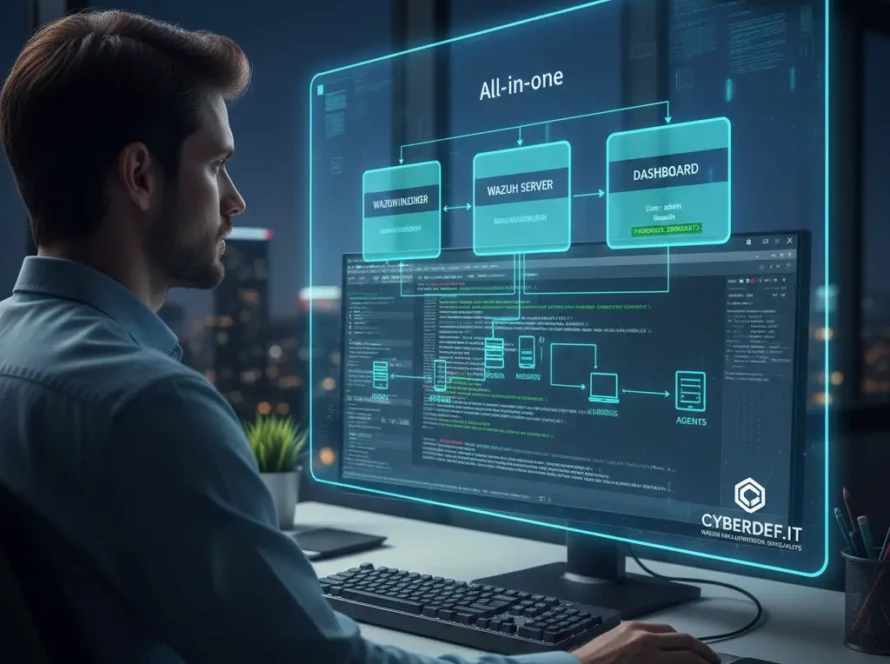
Wazuh nasce come fork di OSSEC ed è evoluto in una piattaforma completa di XDR (Extended Detection and Response). È la scelta prediletta per chi cerca una difesa proattiva senza i vincoli del software proprietario.
- Vantaggi: Costo di licenza zero, integrazione nativa con il framework MITRE ATT&CK, moduli di conformità (GDPR, PCI DSS) pronti all’uso e agenti leggeri che offrono visibilità totale sugli endpoint.
- Svantaggi: Richiede una curva di apprendimento tecnica per la configurazione ottimale e l’assenza di un supporto commerciale diretto (sostituito dalla competenza dei partner specializzati come Cyberdef).
Confronto Tecnico: Capacità operative
| Caratteristica | Splunk (Enterprise Security) | Wazuh |
|---|---|---|
| Natura del software | Proprietario (Closed Source) | Open Source |
| Monitoraggio Endpoint | Richiede agenti terzi o Splunk Forwarder | Agente XDR nativo integrato |
| Threat Intelligence | Eccellente, ma spesso a pagamento | Integrata e basata su feed aperti |
| Risposta Attiva | Disponibile tramite moduli SOAR | Nativa (Active Response) |
L’analisi dei costi: Il vero spartiacque
La differenza principale non risiede nella capacità di rilevare una minaccia, ma nella sostenibilità economica del progetto nel lungo termine.
Splunk punisce l’aumento della visibilità: più log raccogli per essere sicuro, più paghi. Questo porta spesso le aziende a “tagliare” le fonti di dati per risparmiare, creando pericolosi angoli bui nella difesa.
Wazuh inverte il paradigma: non essendoci costi di licenza, il budget può essere interamente allocato nell’ingegneria del SOC e nell’assunzione (o esternalizzazione) di analisti esperti. Con Wazuh, la tua sicurezza cresce senza che il costo del software diventi un ostacolo.
Conclusioni: Quale scegliere?
Splunk è la scelta per le organizzazioni con budget massivi che necessitano di analisi Big Data generiche oltre alla sicurezza. Wazuh è la scelta strategica per le aziende che vogliono un SOC moderno, scalabile e focalizzato sulla risposta agli incidenti senza subire il vendor lock-in.
Vuoi migrare a Wazuh o costruire il tuo SOC su una base solida e senza costi di licenza? Contatta Cyberdef.it e scopri come massimizziamo la tua difesa riducendo i costi inutili.