Phishing aziendale: Perché continua a funzionare (nonostante i firewall)
Spendiamo migliaia di euro in firewall di nuova generazione, sistemi di rilevamento intrusioni e intelligenza artificiale. Eppure, secondo le statistiche globali, oltre il 90% delle violazioni informatiche inizia ancora con una semplice, banale email. Perché, nel 2026, il phishing aziendale è ancora il vettore di attacco numero uno? La risposta è scomoda: perché funziona.
1. L’evoluzione: Dalla pesca a strascico all’arpione
Dimenticate le email sgrammaticate del principe nigeriano. Il phishing moderno è diventato Spear Phishing. Gli attaccanti studiano la vostra azienda su LinkedIn, sanno chi sono i vostri fornitori, chi è il CFO e quando scade il pagamento dell’IVA.
Ricevere una fattura da un fornitore reale, con il logo corretto e un riferimento a un progetto esistente, non fa scattare campanelli d’allarme. L’attaccante non cerca di ingannare il computer, ma di ingannare la fiducia della persona.
2. Le leve psicologiche: Urgenza e Autorità
Il phishing sfrutta bug del cervello umano, non del software. Le campagne di successo fanno leva su due principi cardine di Cialdini:
- Urgenza: “Il tuo account scade tra 2 ore”, “Fattura non pagata – Sospensione servizio imminente”. La paura di fermare il lavoro spinge a cliccare prima di pensare.
- Autorità: La truffa del CEO (BEC – Business Email Compromise) funziona perché un dipendente è condizionato a eseguire rapidamente gli ordini che sembrano arrivare dai vertici aziendali.
3. La routine e il “Pilota Automatico”
Viviamo in un ambiente lavorativo frenetico. Leggiamo le email dallo smartphone, mentre siamo in riunione o in viaggio. Questa attenzione parziale è il terreno di caccia ideale. Il cervello, per risparmiare energia, usa scorciatoie cognitive (euristiche): vede il logo Microsoft, vede un tasto blu “Accedi”, e clicca. L’analisi critica viene bypassata dalla routine.
4. La tecnologia non basta (e talvolta illude)
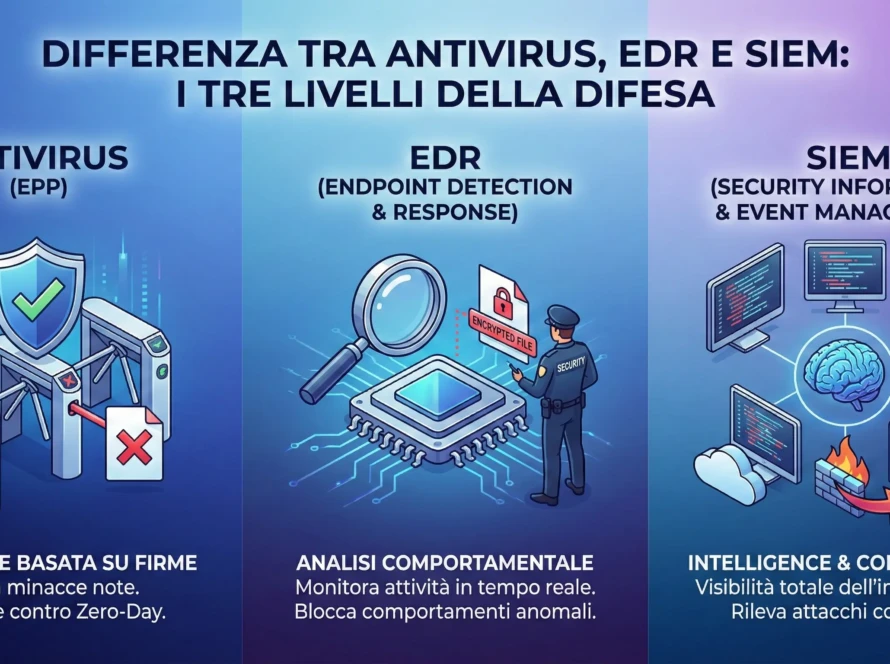
I filtri antispam bloccano il 99% delle minacce, ma quel restante 1% è progettato per passare. Spesso le aziende soffrono di una “falsa sensazione di sicurezza”: credere che il filtro email sia infallibile porta gli utenti ad abbassare la guardia. “Se è arrivata nella Posta in Arrivo, deve essere sicura”. Purtroppo, non è così.
Come costruire il “Human Firewall”
Se la tecnologia fallisce, l’ultima linea di difesa è l’essere umano. La soluzione non è blindare tutto rendendo impossibile lavorare, ma creare una cultura della Zero Trust Mentality:
- Verifica “Out-of-Band”: Se ricevi una richiesta di pagamento urgente via mail, chiama il mittente al telefono (sul numero che hai in rubrica, non su quello nella mail).
- Simulazioni costanti: Non punire chi cade in un test di phishing, ma usalo come momento formativo immediato.
- Procedurizzare l’eccezione: Stabilire regole interne per cui nessun cambio di IBAN o pagamento urgente può essere autorizzato solo via email.
Conclusione: Il phishing continuerà a funzionare finché tratteremo la sicurezza come un problema puramente tecnico. Dobbiamo smettere di patchare solo i server e iniziare a “patchare” le persone attraverso la consapevolezza.