Cybersecurity Open Source: Vantaggi, limiti e verità operativa
Per anni, il mercato della sicurezza informatica è stato dominato da una narrazione semplice: “Se non costa milioni, non funziona”. Oggi, questa visione è stata ribaltata dalla realtà. Strumenti come Wazuh, Snort e Suricata difendono infrastrutture critiche globali. Tuttavia, l’Open Source non è una bacchetta magica. È una scelta strategica che comporta vantaggi enormi e sfide specifiche.
I Vantaggi: Perché le aziende migrano all’Open Source
1. Trasparenza e Auditabilità
Con il software proprietario (Black Box), ci si deve fidare ciecamente del fornitore. Con l’Open Source, il codice è pubblico. Le backdoor o le vulnerabilità vengono individuate e corrette da una comunità globale di migliaia di sviluppatori, spesso molto più velocemente di quanto faccia un team interno di un vendor commerciale.
2. Nessun Vendor Lock-in
Adottare una soluzione commerciale significa sposare il fornitore. Se questo cambia le condizioni di licenza o interrompe il supporto, l’azienda è costretta a costose migrazioni. L’Open Source restituisce il controllo all’azienda: i dati sono vostri, il formato è aperto e la piattaforma è vostra per sempre.
3. Flessibilità e Adattabilità
Le soluzioni commerciali vendono funzionalità standardizzate. Il software aperto permette di modificare il codice per adattarlo a esigenze specifiche, creare integrazioni custom e scalare senza dover chiedere il permesso (o pagare extra) per ogni nuovo agente installato.
I Limiti: Cosa considerare prima di scegliere
1. Curva di apprendimento e Usabilità
Gli strumenti Open Source sono fatti da ingegneri per ingegneri. Spesso mancano di interfacce grafiche “luccicanti” o wizard di installazione semplificati. Richiedono personale tecnico competente in grado di operare da riga di comando e gestire configurazioni complesse.
2. Mantenimento e Supporto
Non esiste un numero verde gratuito da chiamare se il sistema si blocca. La responsabilità del mantenimento, degli aggiornamenti e del tuning ricade sul team interno o sul partner tecnologico scelto (Managed Service Provider). Il “costo zero” della licenza è bilanciato dal costo operativo delle risorse umane.
3. Integrazione frammentata
Costruire uno stack di sicurezza Open Source richiede di far dialogare componenti diversi (es. ELK Stack, Wazuh, Zeek). Se non orchestrati correttamente, si rischia di avere silos di dati scollegati.
Il Modello CyberDef: Managed Open Source
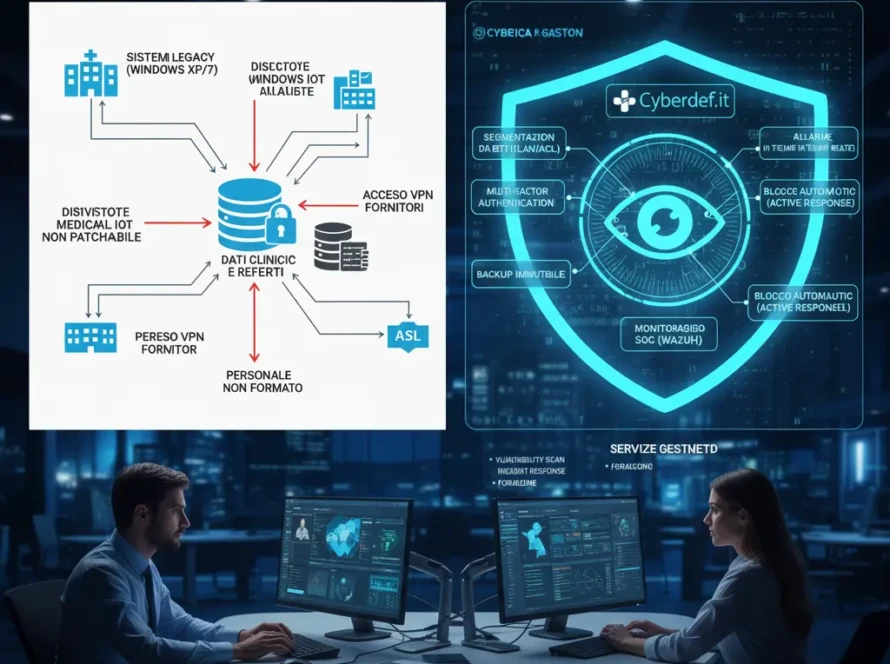
La soluzione vincente per le PMI e le Enterprise è il modello “Managed Open Source”. Si utilizzano tecnologie aperte di livello enterprise (come Wazuh) per azzerare i costi di licenza, ma le si affida a un partner specializzato che ne garantisce la configurazione, il monitoraggio e la risposta agli incidenti. In questo modo si ottiene la potenza dell’Open Source con l’affidabilità di un servizio gestito.
Conclusione: L’Open Source non è “software gratis”, è “software libero”. Libero di essere studiato, adattato e potenziato. Ma come ogni strumento potente, richiede mani esperte per generare valore reale.