Come raccogliere i log dal firewall in modo corretto: Dal rumore all’intelligence
Il firewall perimetrale è spesso il dispositivo più loquace dell’intera infrastruttura IT. Ogni secondo, genera centinaia o migliaia di righe di log che dettagliano connessioni permesse, pacchetti bloccati, tentativi di intrusione e sessioni VPN. La maggior parte delle aziende commette un errore fatale: lascia che questi dati si accumulino sulla memoria locale del dispositivo finché non vengono sovrascritti.
Raccogliere i log del firewall non significa semplicemente “accendere” il logging. Significa costruire un’architettura in grado di trasformare un flusso caotico di dati in informazioni utili per la difesa. Ecco come farlo correttamente, superando l’approccio amatoriale del “salva tutto e spera”.
L’errore fondamentale: Il logging locale
Prima di vedere cosa fare, vediamo cosa non fare. Lasciare i log esclusivamente sulla memoria interna (o su disco locale) del firewall è una pratica pericolosa per due motivi:
- Volatilità e spazio limitato: I firewall non sono storage server. Quando lo spazio finisce, i log più vecchi vengono cancellati. In caso di incidente scoperto dopo mesi, non avrete dati storici.
- Compromissione del dispositivo: Se un attaccante prende il controllo del firewall, la prima cosa che farà sarà cancellare i log locali per coprire le proprie tracce.
La regola d’oro: I log devono essere inviati immediatamente e in tempo reale a un server esterno sicuro (Log Collector o SIEM).
Fase 1: Scegliere il protocollo di trasporto giusto
Il protocollo standard per l’invio dei log è Syslog. Tuttavia, non tutti i Syslog sono uguali. La scelta del protocollo di trasporto determina l’affidabilità della vostra raccolta.
UDP (User Datagram Protocol) – Il metodo veloce ma rischioso
È l’impostazione predefinita su molti apparati. Il firewall “lancia” i pacchetti di log verso il server senza aspettare una conferma di ricezione. Se la rete è congestionata, i pacchetti vengono persi per sempre.
Verdetto: Sconsigliato per log di sicurezza critici.
TCP (Transmission Control Protocol) – Il metodo affidabile
Richiede una connessione stabilita e garantisce che ogni pacchetto di log arrivi a destinazione. Se il server di raccolta è giù, il firewall bufferizza i log e riprova.
Verdetto: Lo standard minimo per la sicurezza.
TLS (Transport Layer Security) – Il metodo sicuro
Se i log del firewall devono attraversare reti non sicure (come Internet o WAN estese) per raggiungere il SIEM, è obbligatorio crittografare il traffico Syslog con TLS. Altrimenti, chiunque intercetti il traffico di rete può leggere i vostri log in chiaro.
Verdetto: Obbligatorio in architetture distribuite o cloud.
Fase 2: Normalizzazione e Parsing (Trasformare il caos in ordine)
Un firewall Fortinet genera log in un formato diverso da un Palo Alto, che è diverso da un Cisco ASA. Se inviate questi dati grezzi direttamente a un analista, non capirà nulla.
Il sistema di raccolta centrale (come Wazuh o un altro SIEM) deve effettuare il “parsing”. Deve prendere la stringa di testo grezza del firewall ed estrarre i campi chiave in modo standardizzato:
- IP Sorgente
- IP Destinazione
- Porta Destinazione
- Azione (Allow/Deny/Drop)
- Utente (se autenticato)
Solo quando il dato è normalizzato è possibile fare ricerche trasversali e correlazioni.
Fase 3: Filtrare il rumore (Non tutto è importante)
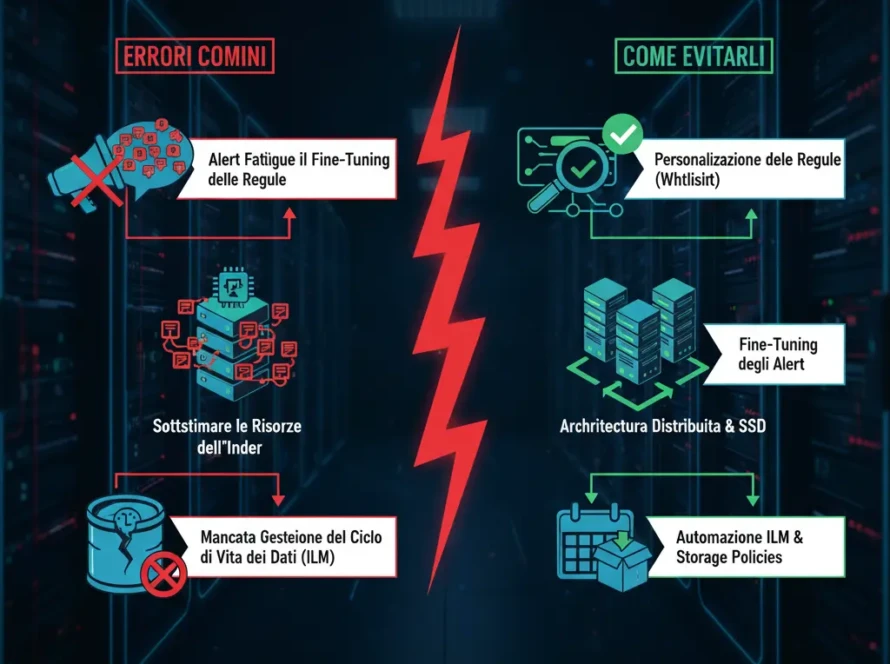
Raccogliere *tutto* può portare a costi di storage insostenibili e alla paralisi da analisi. È necessario un filtraggio intelligente all’ingresso del SIEM.
- Cosa tenere sempre (Hot Storage): Log di traffico bloccato (DENY), log di intrusion prevention (IPS), log di autenticazione VPN (successi e fallimenti), modifiche alla configurazione del firewall.
- Cosa campionare o archiviare (Cold Storage): Log di traffico permesso (ALLOW) ad alto volume e basso rischio (es. traffico HTTPS standard in uscita dalla rete guest), a meno che requisiti specifici di compliance non impongano diversamente.
Conclusione: L’architettura prima del tool
Raccogliere correttamente i log del firewall non è una questione di quale marca di firewall possedete, ma di come progettate il flusso dei dati. Centralizzazione via TCP/TLS, normalizzazione rigorosa e filtraggio strategico sono i pilastri che trasformano i log da semplice “spazio disco occupato” a prima linea di difesa attiva.